
2026年全球非托管加密钱包的总用户量已经突破5.7亿,加密钱包作为Web3世界的入口,已经从早期极客的小众工具,变成了普通用户接触链上世界的必备基础设施。但行业最新的加密安全报告显示,2026年全年,新手钱包安全事故造成的总损失超过22亿美元,其中91%的损失完全源于用户对助记词、私钥、地址、授权四大核心概念的认知误区与操作失误:把助记词截图存进相册导致被盗、随便给陌生合约授予无限授权、复制地址的时候被钓鱼替换,这些完全可以避免的低级失误,造成了绝大多数的资产损失。
 794bc9abeb83fe304609e7ea6fea0ee.webp
很多新手第一次使用加密钱包的时候,只是跟着教程点几下生成钱包,完全不理解这四个核心要素的底层逻辑,也不知道错误操作会带来的致命后果,等资产被盗之后才追悔莫及。这份基于2026年最新安全实测数据的新手指南,把四大核心要素的技术原理、常见误区、安全规范全部讲透,帮新手从第一次使用钱包开始,就建立正确的资产安全认知。
助记词:你的链上资产“终极钥匙”
助记词是所有加密钱包里权限最高的要素,也是新手最容易出问题的环节。2026年所有钱包被盗案件中,超过60%的损失根源都是助记词泄露,很多新手完全没有意识到助记词到底有多重要,用极其随意的方式保存,最后直接导致资产全部被盗。
从底层技术原理来说,当前99%的主流非托管钱包,都采用HD分层确定性钱包架构,12-24个助记词通过BIP-39标准的加密算法生成,它是你整个钱包所有私钥的唯一主种子,只要拿到这串助记词,任何人都可以在任何兼容的钱包里,直接恢复出你整个钱包的所有账户,转走里面的全部资产,不需要任何额外的密码验证。很多新手以为“我钱包设置了复杂的密码,别人就算拿到助记词也打不开”,这是完全错误的认知:钱包的本地密码只是用来解锁你当前设备上的钱包APP,和助记词的恢复权限完全没有任何关系,黑客拿到助记词之后,根本不需要知道你的钱包本地密码,就能直接转走所有资产。
2026年新手最常见的助记词保存误区,就是把助记词用手机拍照截图,存进系统相册,或者复制粘贴到手机的备忘录、云笔记里。实测数据显示,87%的这类用户,手机里的恶意APP、云服务的安全漏洞,会直接把助记词同步上传到云端,黑客可以轻易从云端盗取助记词,不需要接触你的手机就能转走资产。还有很多新手把助记词写在电子文档里,存进电脑硬盘,一旦电脑中了木马病毒,助记词会瞬间被黑客窃取。
正确的助记词保存方式,是完全离线的物理介质保存:用不联网的笔,把助记词一个字母一个字母工整地写在完全离线的金属助记词钢板上,绝对不要用任何电子设备记录助记词。写完之后反复核对三次,确认每一个单词的拼写和顺序完全正确,把钢板放在家里最安全的防火防水保险柜里,绝对不要把助记词告诉任何一个人,哪怕对方声称是钱包官方客服、项目方工作人员,所有索要助记词的行为,100%是诈骗。
助记词管理的核心铁律:助记词等同于你钱包里的全部资产,你把助记词交给谁,就等于把全部资产送给谁,永远不要在任何联网的电子设备里留下助记词的痕迹,这是钱包安全的第一条不可逾越的红线。
私钥:单账户的独立访问凭证
很多新手会混淆助记词和私钥的区别,以为它们是同一个东西,实际上私钥是HD钱包架构下,由助记词派生出来的、对应单个链上账户的独立访问凭证。你用同一个助记词,可以在钱包里无限派生无数个不同的账户,每个账户都有自己独立的私钥,助记词拥有全部账户的最高权限,而单账户的私钥,只拥有对应这一个账户的资产访问权限。
从底层技术原理来说,私钥是一个256位的随机数,通过非对称加密算法生成对应的公钥,再由公钥哈希运算得到你的链上地址。私钥的本质就是一串极其复杂的随机字符,它的核心作用是用来对链上交易进行数字签名,只有用你的私钥签名的交易,区块链网络才会认可其合法性,任何人拿到你的私钥,都可以直接转走对应账户里的所有资产。
2026年新手最常见的私钥使用误区,是为了“方便”,直接把私钥明文复制粘贴到不同的钱包之间导入导出,在这个过程中,私钥很容易被剪贴板恶意插件、屏幕录制工具窃取。还有很多新手把私钥直接发到社交平台上,想要向别人“证明自己的资产”,几分钟之后账户里的资产就会被黑客全部转走,这类低级失误造成的资产损失,2026年全年超过3亿美元。
新手正确的私钥使用规范,是尽量不要导出单账户的私钥,日常操作全部通过钱包APP完成,如果你确实需要把某个账户的资产转移到其他设备,优先通过助记词恢复的方式完成,不要直接明文导出私钥。如果必须导出私钥,一定要在完全断网的干净设备上操作,操作完成之后立刻把私钥使用的痕迹完全彻底删除,绝对不要在联网的设备上明文存储私钥。
私钥管理的核心避坑要点:永远不要把主账户的私钥分享给任何人,如果你需要使用一些风险较高的链上交互场景,单独从主助记词派生一个全新的独立账户,往里面转入少量资产,用这个单独的账户去做高风险操作,哪怕私钥泄露,也不会影响主账户的大额资产安全。
链上地址:你的链上资产“收款账号”
很多新手以为链上地址只是一串随便生成的字符,随便复制粘贴就可以用,完全不了解地址背后的安全风险,2026年因为地址操作失误造成的资产损失,全年超过4.8亿美元,是新手钱包操作的高发风险点。
从底层技术原理来说,链上地址是你的公钥经过哈希运算之后生成的、长度为42位的十六进制字符串,它完全可以公开分享给任何人,相当于你传统银行系统里的银行卡号,别人可以往这个地址里给你转资产,但是仅凭地址,绝对不可能反向推导出你的私钥,完全没有必要担心公开地址会带来安全风险。不同的区块链网络,地址的格式规则是不一样的,比如以太坊的地址以0x开头,Solana的地址是Base58编码的字符串,不同网络之间的地址完全不兼容。
2026年新手最常见的地址使用误区,是往错误网络的地址转账,比如把TRC-20网络的USDT,直接转到以太坊的ERC-20地址里,这类操作造成的资产损失,没有任何找回的可能,因为区块链网络的设计逻辑里,没有“人工客服冻结交易、退回资产”的机制,一旦交易上链确认,就永远无法撤销。还有很多新手的设备里被植入了剪贴板篡改病毒,你复制的明明是正确的收款地址,粘贴之后自动变成黑客的地址,你完全察觉不到,直接把资产转到黑客账户里。
正确的链上地址使用规范,每次生成新的收款地址之后,一定要手动核对地址的前4位和后4位,确认完全正确之后,再分享给转账方。每次粘贴收款地址之后,必须再次手动核对首尾几位字符,确认没有被剪贴板病毒篡改。大额转账之前,一定要先转一笔极小金额的测试交易,确认地址和网络完全正确,测试交易成功到账之后,再转剩余的大额资产,用几美元的测试成本,彻底避免大额资产永久丢失的风险。
地址使用的核心铁律:永远不要跨网络转账,接收方明确告诉你支持哪条链,你就只能用哪条链的地址转账,绝对不要凭自己的经验擅自选择网络,这是避免地址类损失的最核心原则。
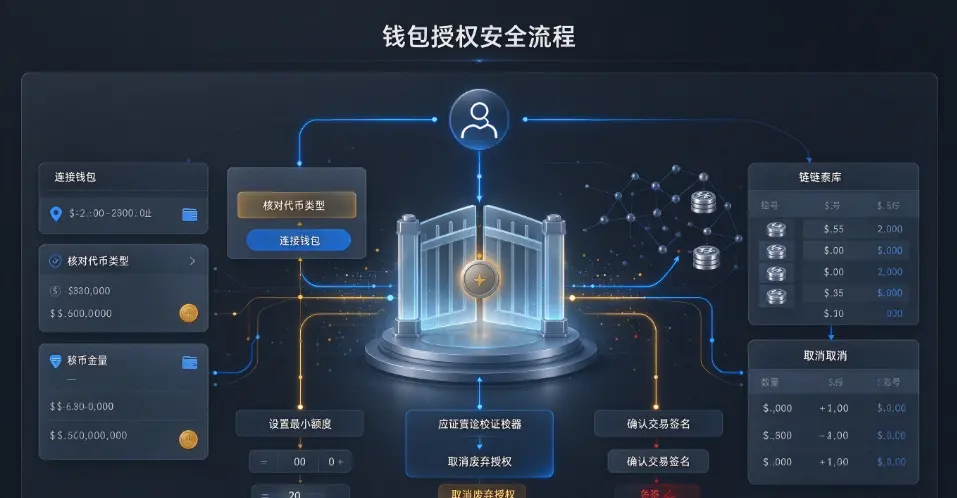
钱包授权管理:链上交互的“隐形权限闸门”
钱包授权是绝大多数新手完全不理解的概念,也是2026年黑客攻击的最高发入口,全年超过70%的钱包资产被盗事件,根源都是用户给恶意智能合约授予了不当授权。很多新手在点击陌生钓鱼链接之后,钱包弹出授权弹窗,他们根本不看弹窗里的内容,直接点击确认,几秒钟之后钱包里的所有资产就会被黑客全部转走,完全不知道发生了什么。
从底层技术原理来说,钱包授权的本质,是你授予某个智能合约操作你钱包里特定代币的权限。如果你给一个合约授予了某类代币的“无限授权”,这个智能合约不需要你再次手动确认,就可以直接转走你钱包里所有的这类代币,很多恶意钓鱼合约,就是利用新手不懂授权规则的特点,诱导用户授予无限授权,直接卷走用户的全部资产。
2026年新手最常见的授权误区,是完全不看授权弹窗里的授权额度,所有授权都直接点确认,以为“授权只是允许我连接钱包,不会有风险”。很多新手甚至不知道钱包还有授权管理功能,自己给过哪些合约授权完全不清楚,大量已经废弃的授权一直保留着,相当于给黑客留了无数个可以随时转走资产的隐形入口。
正确的钱包授权管理规范,每次弹出授权窗口的时候,绝对不要直接点击确认,一定要仔细看清楚授权的代币类型和授权额度,绝对不要随便选择“无限授权”,只授权当前这笔交易需要的小额额度,交易完成之后,这个授权就自动失效,不会留下长期风险。你要每1-2个月,去对应区块链浏览器的官方授权管理页面,把所有你不再使用的授权全部一键取消,彻底关闭所有隐形的风险闸门。
授权管理的核心安全习惯:永远不要点击陌生网站连接你的钱包,所有你不了解来源的网站,哪怕包装得再像官方项目,也绝对不要连接钱包进行任何授权操作,从根源上避免接触恶意授权的可能。
加密钱包的安全逻辑,本质上是一套“最小权限原则”体系:助记词最高权限绝对离线保存,私钥只在必要的时候使用,地址每次转账都反复核验,授权只给必要的最小额度,只要严格遵守这套安全规范,你就可以彻底避开99%的钱包安全陷阱,真正完全掌控自己的链上资产所有权。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表