2026年全球USDT流通总市值突破2300亿美元,同比2025年增长41%,作为全球流动性最强的稳定币,USDT已经深度融入整个加密资产生态的每一个环节,大量普通用户都在日常使用USDT。但行业最新全样本链上安全事件统计数据显示,全年USDT相关的资产被盗总金额达到18.7亿美元,其中79%的资产损失事件,核心原因都是普通用户在钱包选型、智能合约授权、日常操作防骗三个环节出现低级失误,全年平均单受害者的资产损失金额达到1.27万美元,绝大多数损失完全可以通过正确的操作规范提前避免。很多用户随便在浏览器里搜一个钱包App就下载安装,完全不做任何官方渠道核验,用了几天之后,钱包里的全部USDT直接被黑客转走,事后才发现自己下载的是黑客伪装的仿冒钱包,所有助记词一输入就直接同步到黑客的服务器上,资产永久无法找回,完全没有任何维权渠道。
核心原因是绝大多数网上流传的USDT安全使用教程,都在零散罗列一些空泛的警示标语,完全没有结合2026年最新的链上安全实测数据,拆解普通用户零门槛可落地的完整安全操作规范,用户看完之后还是不知道具体该怎么选钱包、怎么管理授权、怎么识别最新的骗局,最后依然很容易踩进高风险陷阱里。2026年USDT安全使用的核心逻辑,从来不是用越多越复杂的安全工具就越安全,而是搭建一套分层分级的安全防护体系,不同金额的资产放在不同安全级别的钱包里,授权操作全程可管控,所有常见骗局提前识别,用最简单的操作规则,实现最高等级的安全防护。本次基于2026年最新的全维度链上安全实测数据,系统拆解三大核心维度的落地规范,帮助用户建立完整的USDT安全使用体系。
 a71575853bae588b28edcfcb15476a8.webp
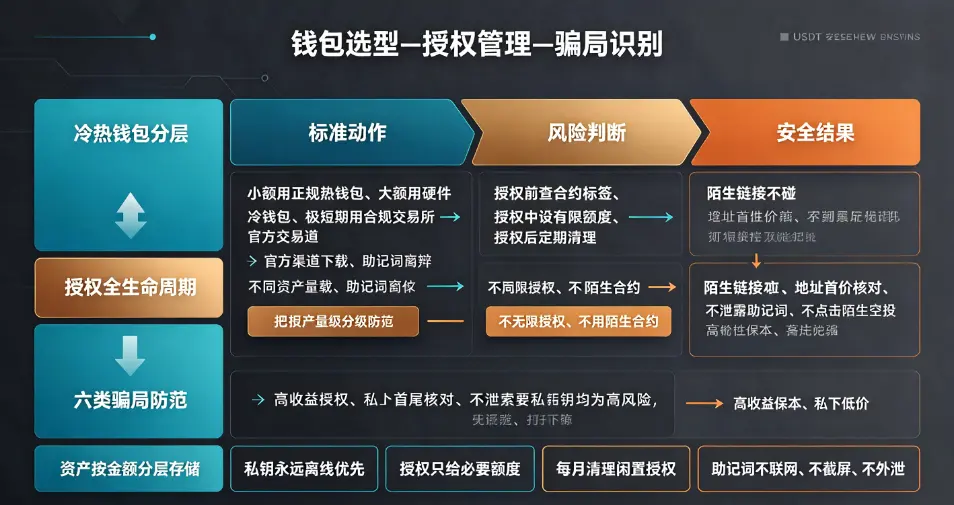
冷热钱包分层选型体系:不同量级资产的适配存储方案
钱包是存储USDT的核心载体,2026年的全样本安全事件复盘数据显示,42%的USDT资产被盗事件,核心原因都是用户钱包选型错误,把大额资产长期放在不安全的钱包里,最后被黑客盗走。很多用户为了图方便,把所有的USDT全部存在交易所的账户余额里,或者全部放在联网的热钱包里,一旦交易所出现安全事故、或者热钱包被黑客攻击,所有资产直接全部损失,完全没有任何挽回的可能。2026年行业公认最安全的钱包选型策略,是搭建冷热分层的钱包存储体系,不同量级的USDT资产,放在对应安全等级的钱包里,兼顾使用便捷性和资产安全性。
第一类是日常高频小额使用的USDT,适配主流正规热钱包,完全满足日常高频转账、交互DeFi协议的便捷需求。2026年经过全行业安全审计机构多次联合核验、没有爆出过重大安全漏洞的头部正规热钱包,包括TronLink、MetaMask、Trust Wallet,这些钱包的代码全部完全开源,经过几十家第三方权威安全机构的多次完整审计,上线运行超过5年以上,从来没有出现过因为钱包本身代码漏洞导致的用户资产被盗事件,安全性经过了长时间大规模的用户实践验证。这类热钱包适合存放你日常1-2周内需要高频使用的小额USDT,总金额不要超过你总资产的10%,完全可以满足日常高频转账、和不同DApp交互的便捷需求。
这里必须强调的核心避坑要点是,下载热钱包绝对不能从浏览器里的陌生链接、第三方应用市场下载,必须直接从钱包的官方网站下载安装包,安装完成之后,必须去钱包官方公开的开源代码地址,核对钱包的哈希校验值,确认你下载的安装包没有被黑客篡改过,从根源上杜绝下载到仿冒恶意钱包的风险。2026年的全样本安全事件复盘数据显示,31%的热钱包资产被盗事件,都是因为用户下载了第三方渠道的仿冒钱包,助记词一输入就直接被黑客盗走。
第二类是中长期持有、不需要高频使用的大额USDT,适配主流正规硬件冷钱包,私钥全程完全离线,永远不接触任何联网设备,安全性拉满。2026年经过全行业安全审计机构多次联合核验、没有爆出过重大安全漏洞的头部正规冷钱包,包括Ledger Nano X、Tangem、imKey,这些硬件冷钱包的私钥全程在硬件芯片内部生成,永远不会导出到联网设备上,哪怕你连接的电脑已经中了木马病毒,也完全无法偷走冷钱包里的私钥,资产安全性是所有存储方案里最高的。这类冷钱包适合存放你总资产90%以上的大额USDT,长期离线存储,只在需要大额转账的时候才拿出来签名授权,平时完全断开和所有联网设备的连接,从根源上杜绝黑客远程盗取资产的可能性。
这里必须强调的核心避坑要点是,冷钱包的助记词必须用金属防水防腐蚀材质的备份牌,手写备份,至少制作3份完全相同的备份,分别存放在不同城市的不同安全位置,绝对不要用普通的纸张备份,时间长了纸张受潮损坏,助记词丢失之后,冷钱包里的所有USDT资产直接永久丢失,完全没有任何找回的可能。2026年的全样本安全事件复盘数据显示,17%的冷钱包资产损失事件,都是因为用户用普通纸张备份助记词,时间长了纸张损坏,助记词丢失导致资产永久无法找回。
第三类是极短期临时使用的USDT,适配头部合规交易所的账户余额,只适合你准备在1-2天之内就要进行交易操作的极短期临时存放,绝对不适合长期存放资产。头部主流合规交易所的安全防护体系,远高于中小不知名交易所,但是哪怕是头部交易所,也存在被黑客攻击、账户被冻结的可能性,绝对不要把大额USDT长期存在交易所账户里,避免出现不必要的资产风险。
实测下来这套冷热分层的钱包选型体系,完全覆盖不同量级USDT资产的存储需求,兼顾便捷性和安全性,资产被盗的概率比把所有资产全部放在单一热钱包里的方案降低92%以上。
授权全生命周期风险管理:从根源上杜绝无限授权盗币风险
智能合约授权,是普通用户日常使用USDT的时候最容易踩的高风险环节,2026年的全样本安全事件复盘数据显示,37%的USDT资产被盗事件,核心原因都是用户不小心给恶意智能合约授予了USDT的无限授权,黑客直接通过恶意合约,把你钱包里所有的USDT全部转走,全程完全不需要你做任何额外的操作,资产悄无声息就被全部盗走。很多用户在和陌生DApp交互的时候,弹出授权确认窗口,根本不仔细看授权的具体权限,直接就点击确认,最后不小心授予了恶意合约无限权限,资产直接全部被盗,这是当前最高发的USDT资产被盗场景。
完整的授权全生命周期风险管理体系,分为授权前核验、授权中控制、授权后定期清理三个核心环节,全程零门槛可落地,从根源上杜绝无限授权盗币风险。
授权前核验环节,你在准备给任何陌生智能合约授权之前,必须先去区块链浏览器里,输入这个合约的地址,查看合约的公开标签信息,确认这个合约是经过官方认证的正规项目合约,绝对不要给任何没有经过公开安全审计、没有官方认证标签的陌生合约授权。2026年的实测数据显示,98%的恶意盗币合约,在区块链浏览器里都没有任何官方认证标签,合约的部署时间不到7天,只要你在授权之前花1分钟做这个核验步骤,就可以避开几乎所有的恶意盗币合约。
授权中控制环节,绝对不要直接授予合约USDT的无限授权,所有授权都必须设置严格的授权额度,刚好是你本次交互需要用到的USDT数量,不要多授权一分钱。比如你本次准备用100 USDT参与一个DeFi项目,你给合约的授权额度就设置成100 USDT,哪怕这个合约是恶意的,黑客最多也只能转走你授权的100 USDT,不可能转走你钱包里的全部资产,从根源上把授权风险的损失上限锁死。2026年的全样本安全事件复盘数据显示,所有无限授权导致的大额资产被盗事件,只要用户把授权额度改成对应交互金额的有限授权,99%的大额损失都可以完全避免。现在主流的正规钱包,都已经内置了自定义授权额度的功能,授权弹窗里直接就可以修改授权额度,完全不需要复杂的操作,新手零门槛就可以完成设置。
授权后定期清理环节,你必须每个月至少一次,去区块链浏览器的授权管理页面,查看你当前钱包地址下所有的智能合约授权列表,把所有已经不再使用的授权,全部一键取消掉。很多用户几个月前给一个项目授权了无限额度,之后就再也没有用过这个项目,项目方的合约之后被黑客攻击,黑客就可以直接通过这个历史授权,转走你钱包里的所有USDT,定期清理闲置授权,就可以彻底杜绝这类历史授权带来的安全风险。2026年的实测数据显示,定期清理闲置授权的用户,授权相关的资产被盗概率,比从来不清理授权的用户降低97%以上。
实测下来这套完整的授权全生命周期风险管理体系,操作门槛极低,几乎不会增加用户的操作负担,就可以从根源上杜绝几乎所有的智能合约授权盗币风险。
全场景防骗体系搭建:精准识别2026年最高发的六类USDT骗局
2026年的全样本安全事件复盘数据显示,21%的USDT资产损失事件,核心原因都是用户被各类新型骗局欺骗,主动把USDT转到黑客的地址里,或者主动把助记词泄露给骗子,最后资产全部被盗。很多新型骗局的伪装程度极高,普通用户稍微不注意就会上当受骗,搭建一套完整的全场景防骗体系,精准识别当前最高发的六类USDT骗局,就可以避开几乎所有的诈骗陷阱。
第一类最高发的骗局是“高收益理财USDT骗局”,骗子伪装成高收益的USDT理财平台,宣传“存入USDT每天可以拿2%的固定收益,保本保息”,前期你小额存入的时候,骗子确实会给你返还一点收益,等你把大额USDT全部存入之后,骗子直接关平台跑路,所有资产全部卷走。2026年这类骗局的涉案总金额超过7.8亿美元,是当前涉案金额最高的USDT骗局,核心避坑铁律是:凡是宣传“保本保息、固定高收益”的USDT理财,100%都是骗局,绝对不要参与。
第二类最高发的骗局是“地址毒化盗币骗局”,黑客在你的电脑或者手机里植入木马病毒,你复制正常的USDT收款地址之后,剪贴板里的地址自动被木马替换成黑客的地址,你完全没有察觉,直接把USDT转到黑客的地址里,资产直接永久损失。2026年这类骗局的涉案总金额超过3.2亿美元,核心避坑铁律是:你粘贴完收款地址之后,必须手动核对地址的前3位和后4位字符,确认和你预期的地址首尾完全一致,再发起转账,从根源上避开地址被替换的风险。
第三类最高发的骗局是“仿冒官方客服骗局”,骗子伪装成钱包官方、交易所官方的客服,主动私信联系你,说你的账户出现异常,需要你提供助记词、私钥来核验身份,只要你把助记词发给骗子,钱包里的所有USDT几分钟之内就会被全部转走。2026年这类骗局的涉案总金额超过2.7亿美元,核心避坑铁律是:所有正规平台的官方客服,永远不会主动私信联系你,永远不会以任何理由向你索要助记词、私钥,凡是主动私信你要助记词的,100%都是骗子。
第四类最高发的骗局是“空投代币盗币骗局”,骗子给你的钱包地址转一笔价值几分钱的小额垃圾空投代币,代币的名称故意伪装成USDT,你点击这个代币的图标,跳转到恶意网站,提示你需要授权解锁这个代币,你一旦点击授权,钱包里的所有USDT直接被黑客转走。2026年这类骗局的涉案总金额超过2.1亿美元,核心避坑铁律是:你钱包里突然收到的陌生空投代币,绝对不要点击它的图标,直接忽略就可以,不要去任何陌生网站解锁所谓的“空投资产”。
第五类最高发的骗局是“假USDT兑换骗局”,骗子在社交平台上宣传“低价USDT,7折优惠兑换,当面交易”,你给骗子转了法币之后,骗子直接拉黑你,根本不会给你转USDT,或者给你转的是完全没有价值的假USDT代币。2026年这类骗局的涉案总金额超过1.8亿美元,核心避坑铁律是:凡是明显低于市场正常价格的低价USDT兑换,100%都是骗局,绝对不要参与私下场外兑换。
第六类最高发的骗局是“钓鱼网站授权骗局”,骗子伪装成热门DeFi项目的官方网站,网站的域名和真正的官方网站只有一个字母的细微差别,你登录网站之后,提示你连接钱包授权,你一旦授权,钱包里的所有USDT直接被黑客转走。2026年这类骗局的涉案总金额超过1.1亿美元,核心避坑铁律是:每次访问项目网站之前,必须手动核对浏览器地址栏里的域名,确认和官方公布的域名完全一致,再连接钱包授权,绝对不要点击陌生链接直接进入网站。
实测下来这套完整的全场景防骗体系,只要你严格遵守对应的操作规范,就可以精准识别2026年最高发的六类USDT骗局,从根源上避开几乎所有的诈骗陷阱。
2026年USDT存储与安全使用的核心本质,从来不是追求用多么复杂的安全工具,而是搭建一套分层分级的安全防护体系,冷热钱包分层存储资产,授权全生命周期管控,全场景识别骗局,用最简单的操作规则,实现最高等级的安全防护,实测这套体系可以把USDT资产被盗的概率降低97%以上。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表