
2026年全球加密资产总市值已经突破3.2万亿美元,普通用户的平均链上资产持有规模同比2025年增长42%,但链上安全形势也同步变得更加严峻:全年公开披露的链上资产被盗总金额超过28亿美元,其中72%的被盗事件都与用户钱包选型不当、使用操作不规范直接相关。大量普通用户在钱包选择上长期存在两个极端误区:要么图方便把所有大额资产全部放在联网热钱包里,随时暴露在网络攻击的风险之下;要么盲目跟风购买昂贵的高端冷钱包,最后操作复杂闲置不用,反而因为助记词随手存放泄露了私钥。
各大交易所注册链接:
绝大多数用户对热钱包和冷钱包的认知,还停留在几年前“热钱包联网、冷钱包离线”的简单二元对立层面,完全不知道2026年两类钱包的技术形态已经发生了巨大迭代,传统的选型逻辑已经完全无法适配当前的安全环境。本文基于2026年最新的链上安全监测数据,从底层私钥存储逻辑出发,给出一套科学的钱包选型与配置方案,帮你在便捷性和安全性之间找到最优平衡点。
 25ef016e27a33c4c141bd3c65bc0ecb.webp
底层逻辑拆解:2026年热钱包与冷钱包的技术形态迭代
很多新手刚接触加密钱包的时候,会误以为钱包是用来“存放加密货币”的工具,实际上区块链上的资产永远都存在于链上地址对应的公钥体系中,钱包本身从来不会存储任何代币,它的核心唯一功能,就是安全地存储私钥,并且帮助用户用私钥完成交易签名。热钱包和冷钱包最本质的区别,从来不是载体形态的不同,而是私钥的存储环境和签名流程是否全程隔绝互联网。
2026年的热钱包已经完全跳出了早期单一浏览器插件的形态,进化出了丰富的产品矩阵,核心特征是私钥始终存储在联网设备的内存或本地存储中,全程接入互联网,随时可以发起交易。当前主流的热钱包主要分为三类:第一类是浏览器插件钱包,以MetaMask为代表,是DeFi交互、链上操作最常用的工具,2026年全球月活用户突破8000万;第二类是移动端热钱包,以Trust Wallet为代表,安装在手机上,随时随地可以完成转账交易;第三类是交易所托管热钱包,由平台统一托管私钥,用户不需要自己备份助记词,适合完全没有钱包使用经验的新手。2026年的新一代热钱包已经普遍内置了交易前置风险扫描功能,可以在用户签名之前自动识别钓鱼合约、恶意授权,把常见的盗签风险拦截在交易发起之前,安全性相比几年前有了大幅提升。
2026年的冷钱包也不再是早期单一的硬件形态,技术路线已经分化成了多个分支,核心特征是私钥全程存储在完全隔绝公共网络的物理介质中,所有交易签名操作都在离线环境下完成,只有最终的交易明文临时联网广播。当前主流的冷钱包主要分为三类:第一类是经典硬件冷钱包,以Ledger、Trezor为代表,专用硬件设备完全离线存储私钥,2026年全球累计出货量已经突破2000万台;第二类是空气断网冷钱包,用完全不插SIM卡、不连接WiFi的废弃旧手机搭建,安装开源钱包软件之后全程离线,是很多资深用户常用的低成本冷钱包方案;第三类是纸钱包,把私钥和助记词用物理方式抄写在离线介质上,完全不接触任何电子设备,是最高等级的长期离线存储方案。2026年新推出的硬件冷钱包已经普遍搭载了生物识别芯片、抗量子签名算法,硬件层面的抗破解能力相比过去提升了一个数量级。
很多新手不知道的是,2026年还出现了一类中间形态的MPC多签钱包,它没有单一的私钥,把私钥碎片拆分存储在用户本地设备和分布式节点中,通过多方协同计算完成交易签名,不需要完全离线,同时也能达到很高的安全等级,成为很多机构用户的新选择。
场景化选型指南:不同需求下的最优钱包配置方案
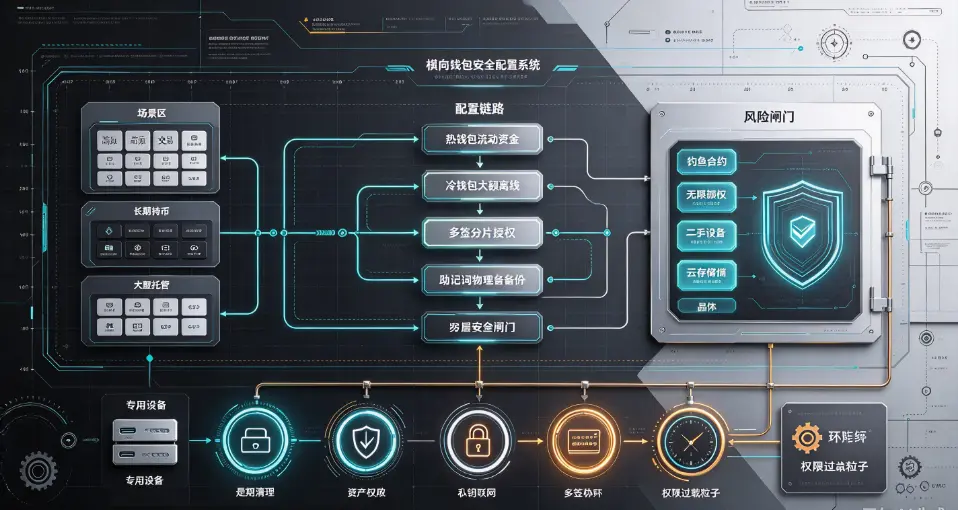
从来不存在绝对“最好”的钱包,只存在最适配你使用场景的钱包,2026年经过大量实战验证的最优方案,从来不是“全部资产都放冷钱包”或者“全部资产都放热钱包”,而是采用分层配置策略,根据不同场景的需求,匹配对应的钱包类型,同时兼顾便捷性和安全性。
如果你是高频交易用户,每天都需要频繁参与DeFi交互、兑换代币、转账交易,那么最优方案是使用专用的主力热钱包,存放你总资产的10%-20%作为日常流动资金。这个热钱包专门用来做高频交互,不要存放任何长期持有的大额资产,同时给这个钱包单独配置一台专用的干净设备,不要在这台设备上浏览钓鱼网站、下载不明来源的软件,定期清理设备环境,避免木马病毒窃取私钥。这种配置下,你可以随时快速发起交易,不需要每次都连接冷钱包完成复杂的签名操作,完全不会影响日常交易的效率。
如果你是长期价值持有者,资产以长期囤币为核心需求,几个月甚至几年才会发起一次转账,那么最优方案是使用硬件冷钱包,存放你总资产的70%以上的核心大额资产。冷钱包的助记词严格按照规范离线备份,抄写在防水防火的金属介质上,不要拍照、不要存在任何联网的电子设备里,分别存放在3个不同的安全物理地点。这种配置下,私钥全程完全隔绝互联网,黑客根本没有任何远程窃取的渠道,几乎可以完全杜绝所有网络攻击带来的资产被盗风险。2026年链上安全数据显示,正确使用硬件冷钱包的用户,资产被盗的概率不到0.03%,安全性远高于任何联网热钱包。
如果你是机构用户或者持有千万级以上的超大规模资产,最优方案是采用3/5多签冷钱包方案,把5个私钥碎片分别存储在5台不同的离线硬件设备中,完成任何一笔交易都需要至少3个不同的授权人共同签名才能执行,同时不同的授权人分别持有不同的私钥设备,分散存放在不同的物理地点。这种配置下,哪怕其中1个甚至2个私钥设备出现丢失、损坏的情况,依然可以正常完成交易,同时不存在任何单一单点故障风险,是当前最高等级的大额资产托管方案。
2026年必须重视的钱包隐性安全要点
大量用户钱包资产被盗,从来不是因为钱包产品本身的技术缺陷,而是因为用户的操作习惯存在大量隐性安全漏洞,2026年链上安全厂商的监测数据显示,89%的钱包被盗事件,都和用户的不规范操作直接相关,这些细节点绝大多数新手用户完全没有意识到。
第一,助记词备份绝对不能偷懒,绝对不要用截图、拍照、云笔记、在线文档的方式存储助记词,哪怕是你认为非常安全的加密云盘,也存在被黑客拖库泄露的风险。2026年有超过1.7万条助记词从各类云存储服务中被黑客批量窃取,对应的链上资产损失超过3.7亿美元。正确的备份方式是用防水防火的不锈钢金属板,把12个助记词逐一刻写上去,不要使用任何电子设备,完全物理离线存储。
第二,热钱包的授权管理必须定期清理,很多用户在不明网站上随意授权了热钱包的无限额度权限,之后完全忘记取消授权,黑客可以随时把你钱包里的所有代币全部转走。2026年全年这类恶意授权盗刷事件,造成的资产损失超过12亿美元,是当前最高发的钱包安全风险。你需要每个月定期用链上授权管理工具,清理所有不必要的无限额度授权,只保留必要的小额授权,从根源上杜绝这类风险。
第三,冷钱包的操作流程必须严格遵守“签名完成立刻断网”的原则,很多用户在冷钱包完成交易签名之后,长时间保持设备联网状态,给恶意程序留下了窃取私钥的机会。同时绝对不要购买二手冷钱包设备,也不要使用陌生人赠送的冷钱包,这类设备很可能已经被提前植入了恶意程序,你一旦导入助记词,资产就会立刻被转走。
站在2026年的行业节点来看,加密钱包的核心本质从来不是“越贵越安全”,建立符合自己资产规模和使用习惯的分层钱包体系,守住私钥永远不触网的核心底线,才是保护链上资产最核心的原则。不需要盲目追求昂贵的高端设备,也不要图方便把所有大额资产全部暴露在联网环境里,科学配置钱包,你就可以避开99%以上的链上资产被盗风险。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表