
助记词与私钥安全课:钱包备份、恢复与多签配置实操教程

2026 年链上安全数据显示,钱包资产被盗事件中,超过 70% 源于助记词保存不当、私钥泄露,单一助记词存在单点失效风险。本文系统讲解助记词与私钥底层逻辑,分步演示安全备份、钱包恢复实操,重点拆解 2/3 多签钱包完整配置流程,对比单签、Shamir 分片、多签方案的适用场景,梳理常见踩坑点、验证方法与资产继承备份思路,帮助读者理解自托管钱包的安全边界,掌握密码学资产的存储防护手段。

2026 年,链上自托管安全的核心矛盾,是用户对助记词、私钥的认知误区与黑客攻击手段持续迭代之间的差距。CertiK 2026 上半年安全报告统计,钱包类安全事件造成损失约 4.45 亿美元,70% 以上资产被盗根源不是合约漏洞,而是用户助记词截图、云端存储、钓鱼网站输入助记词、使用弱随机数生成的助记词等人为失误。很多用户误以为 “保存好 24 个单词就万无一失”,忽略单助记词属于单点故障,一旦丢失、被盗,资产永久损失。而多签钱包,作为 2026 年高价值资产自托管的主流方案,通过多密钥阈值签名,消除单密钥单点风险,正在被个人、家庭、小型 DAO 广泛采用。本文从底层原理入手,完整覆盖备份、恢复、多签配置全流程实操。
dc30e4fa3af1f1dff69888e1b993039.webpdc30e4fa3af1f1dff69888e1b993039.webp

一、助记词与私钥底层逻辑:分清概念,避开基础认知陷阱

很多新手混淆助记词、私钥、公钥、地址,这是后续安全事故的源头。从密码学层面,私钥是一串随机 256 位二进制数字,是资产所有权的唯一凭证;公钥由私钥通过椭圆曲线算法单向推导得出,公钥再哈希运算生成钱包收款地址。私钥可以推导公钥与地址,但反向无法实现。
助记词(种子短语)本质是私钥的人类可读编码形式,遵循 BIP39 标准,12 词或 24 词,由随机熵生成,通过校验码保证完整性。助记词等价于私钥,任何人拿到完整助记词,就可以在任意兼容钱包导入,完全接管资产。很多用户存在重大误区:把助记词拍照存手机相册、备忘录、云盘,一旦手机中毒或者云账号泄露,资产直接被盗。
另外要区分:单签钱包、Shamir 秘密分片(SSS)、多签钱包三者完全不同。Shamir 分片是把同一套助记词拆成多份碎片,碎片合并还原原始助记词,底层仍然是单一私钥;而多签钱包是生成多套完全独立的私钥 / 助记词,交易需要满足签名阈值,不存在单一主私钥,安全模型完全升级,这也是 2026 年专业自托管方案的核心选择。

二、钱包助记词安全备份:标准化实操流程与禁止行为清单

备份的核心原则:离线生成、离线抄写、多地点物理备份,全程不留任何电子副本。2026 年大量攻击案例显示,AI 钓鱼、恶意 App、剪贴板劫持、云相册自动同步,都是针对电子存储助记词的攻击手段。

标准备份实操步骤

  1. 环境准备:使用离线干净设备,断网,关闭手机云同步、自动上传相册功能,不要在联网电脑、公共 WiFi 环境生成助记词。优先硬件冷钱包,硬件安全芯片生成随机熵,避免软件钱包弱随机数漏洞。

  2. 生成助记词:设备生成 12/24 词助记词,不要抄写在电脑文档,使用耐腐蚀金属钢板或无酸纸质卡片手写,按顺序逐词抄写,重点记录单词顺序,顺序颠倒会导致恢复失败。

  3. 二次核验:抄写完成后,立刻在设备上进行助记词校验,按顺序输入,确认钱包可以验证通过;建议隔几小时后,脱离原设备,单独用备份副本再次核验一遍,排除抄写笔误。

  4. 多副本异地存放:制作 2~3 份物理备份,分开存放于不同物理位置,例如家里保险柜、银行保管箱、异地信任亲友处,防止火灾、洪水、失窃一次性全部损毁。

  5. 记录衍生信息:HD 钱包恢复除助记词外,还需要记录密码(BIP39 passphrase)、推导路径。如果开启助记词额外密码,务必单独保存,丢失该密码,就算有助记词也无法恢复钱包。

绝对禁止行为清单

禁止截图、拍照、录屏保存助记词;禁止保存到手机备忘录、云文档、微信、邮箱;禁止发送给任何人,任何客服、审计人员、项目方索要助记词全部是诈骗;禁止把助记词和硬件钱包设备放在同一处。

三、钱包恢复实操:测试恢复流程,提前验证备份有效性

绝大多数用户的重大失误:只备份,从不做恢复测试,多年后需要恢复钱包时,才发现抄写错误、单词拼写错误、丢失 BIP39 附加密码,造成资产永久锁死。备份完成必须做小金额恢复测试,这是 2026 安全行业推荐的标准操作。
钱包恢复完整实操流程:
  1. 准备一台干净离线设备,安装官方原版钱包客户端,核对官网域名,排除钓鱼仿制钱包。

  2. 选择导入恢复钱包,按手写备份的助记词,严格按顺序逐词录入,核对每个单词拼写。

  3. 填写 BIP39 附加密码(如果设置),选择正确的密钥推导路径,不同钱包默认路径存在差异,选错路径会看不到资产。

  4. 导入完成后,查看钱包地址,对比原始钱包收款地址,确认地址完全一致。

  5. 测试方案:可以使用测试网或者转入极小金额进行收发交易测试,确认签名、转账功能正常。测试完成后,删除该恢复环境,避免设备留存助记词痕迹。

恢复失败常见原因:单词拼写错误、顺序颠倒、BIP39 附加密码遗忘、推导路径选错、导入假冒钱包。注意:一旦助记词丢失,不存在任何找回渠道,没有客服、厂商后台可以恢复你的私钥。

四、多签钱包配置实操:2-of-3 经典方案搭建与备份要点

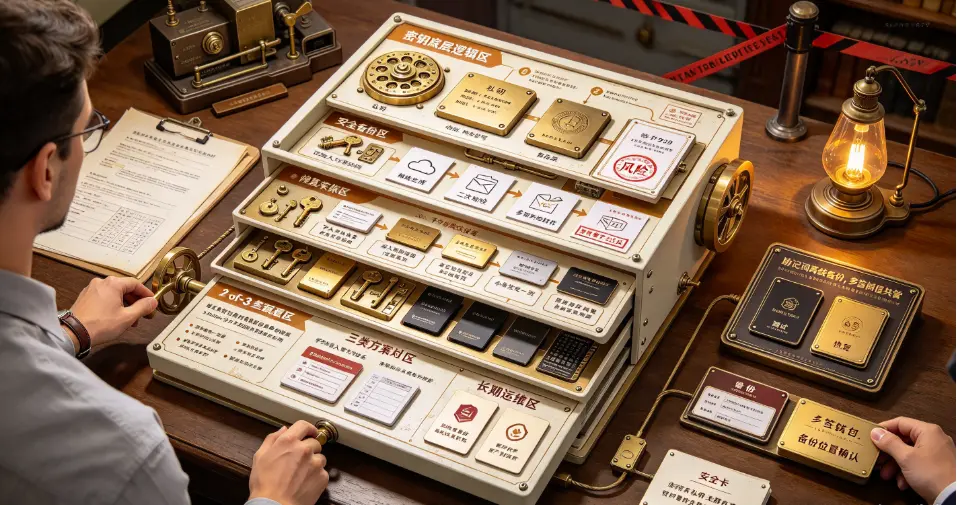
单签钱包最大缺陷是单点故障,私钥一旦泄露或丢失,资产直接损失。2-of-3 多签是个人高价值资产最主流配置:生成 3 套完全独立的助记词私钥,发起转账交易,至少需要其中 2 套私钥签名,交易才能上链执行。即使其中 1 套密钥被盗,攻击者仅有 1 份签名,无法转移资金;丢失 1 套密钥,剩余两套仍然可以完成签名,不会锁死资产。

2-of-3 多签分步配置实操(以 Gnosis Safe 为例,以太坊生态主流方案)

  1. 准备 3 套独立签名设备,推荐硬件冷钱包,三套设备分开离线生成助记词,三套助记词互相独立,不要放在同一地点。

  2. 访问官方 Gnosis Safe 网页,手动输入域名进入,拒绝任何社群链接跳转,选择新建 Safe 多签钱包,选择对应公链,设置签名阈值:2/3。

  3. 依次添加 3 个签名者(Owner),分别连接 3 台硬件钱包,导入各设备公钥(XPUB 扩展公钥),只导出公钥,私钥全程保留在硬件设备内,绝不导出。

  4. 核对页面上三个签名者地址,必须和硬件钱包屏幕显示地址一一核验,确认无误后创建多签合约。

  5. 多签专属备份(极易被忽略):除了三套助记词各自备份,还必须备份钱包描述符 / 合约配置信息,记录多签合约地址、签名者列表、阈值规则、推导路径。仅保存助记词,缺少合约配置信息,未来无法完整恢复多签钱包。

  6. 小额充值测试:转入少量资产,发起一笔测试转账,使用任意两套签名设备完成签名,验证交易正常上链,确认整套流程可用。

多签的短板:操作复杂度提升,每次转账需要多设备签名;合约型多签(以太坊)依赖智能合约,存在合约审计风险;备份材料更多,需要妥善保管合约配置文件。不建议新手直接用多签做小额日常交互,适合大额长期资产存储。

五、三类自托管方案横向对比与选型策略

  1. 单签钱包(1-of-1):最简单,操作便捷;风险为单点故障,助记词丢 / 被盗资产归零。适合小额日常交互,热钱包,少量资金。

  2. Shamir 秘密分片 SSS:一套助记词拆分为多份碎片,需要足够碎片还原原始助记词。优点是丢失一份碎片不影响恢复;缺点:底层仍是单一私钥,如果攻击者收集足够碎片,资产被盗,适合希望简化备份的用户。

  3. 多签 M-of-N:多套独立密钥,阈值签名,消除单点风险;安全性最高,但是配置、备份、恢复流程复杂,适合大额资产、家庭资产保管、团队金库。

选型建议:日常高频交互小额资金,使用热钱包单签;大额长期资产优先 2-of-3 多签;中等体量资产,可考虑 Shamir 分片备份。

六、常见安全踩坑、应急处置与长期运维

高频踩坑点

  1. 混淆多签备份,只备份助记词,遗漏多签合约描述符,多年后无法恢复多签地址。

  2. 购买二手、来路不明硬件钱包,设备存在供应链篡改风险,私钥在出厂阶段被后门窃取。

  3. 助记词备份只做一份副本,火灾、被盗直接永久丢失资产。

  4. 多签配置时,使用同一台设备生成多套密钥,没有真正实现密钥隔离,失去多签安全价值。

  5. 开启 BIP39 密码,但没有单独记录,遗忘密码导致钱包无法恢复。

应急处置方案

一旦怀疑助记词泄露、设备中毒:立刻停止在该设备签名操作,将资产转移到全新、干净环境生成的新钱包;保留全部证据,报警。但虚拟货币跨境转移速度快,追回难度极高,事前备份与安全操作远重要于事后补救。

长期运维策略

定期复查备份副本完好性;每 1~2 年,在离线环境,重新执行一次钱包恢复演练;硬件钱包定期检查固件更新,修复安全漏洞;规划资产继承方案,把多签备份材料的存放位置告知可信继承人,同时做好权限隔离。

七、总结

2026 年自托管安全的核心认知升级:资产安全不是靠钱包软件,而是密钥管理体系。助记词本质就是私钥,任何电子存储方式都存在泄露风险,离线物理异地备份是基础操作,并且必须提前做恢复测试,验证备份可用性。
单签钱包简单但存在致命单点故障;Shamir 分片简化备份,但底层仍是单一私钥;而 2-of-3 多签通过多套独立密钥与阈值签名,把失窃和资产永久丢失的风险同时大幅降低,成为高价值资产存储的优选方案。但多签不是万能保险箱,它增加了操作复杂度,合约本身也存在审计风险,需要完整备份合约配置信息,定期演练恢复流程。
再次强调,本文仅为密码学与钱包技术科普,国内不支持虚拟货币相关金融活动,请勿参与虚拟货币交易炒作。学习这套密钥管理知识,可用于理解区块链自托管底层安全逻辑,不要用于虚拟货币资产操作。自托管的终极法则:谁持有私钥,谁拥有资产;一旦密钥管理失败,没有任何平台可以兜底。

来源: 互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

赞 ()

相关推荐

发表回复

评论列表

点击查看更多

    联系我们

    在线咨询: QQ交谈

    微信:兮玥

    邮件:794033364@qq.com

    工作时间:周一至周五,9:30-18:30,节假日休息

    微信