在区块链自托管体系里,钱包本质并不存储代币,而是保存私钥,用来签名、授权链上交易。行业内按照私钥是否联网,划分为热钱包与冷钱包两大类别;硬件钱包是冷钱包最主流的形态。2026 年链上安全统计显示,绝大多数资产被盗事件集中在浏览器插件、手机 App 类热钱包,钓鱼、剪贴板劫持、恶意软件是主要攻击手段。但同年爆发的硬件钱包固件漏洞事件也提醒使用者:不存在绝对安全的钱包,只有适配资产规模、使用场景的托管方案。很多新手最大误区就是简单认为 “硬件钱包 = 万无一失”,或是所有资产全部放在热钱包,忽略资产分层管理。
本文厘清三类钱包的定义、优缺点、攻击风险,提供选型标准、备份方案、资产隔离策略,帮助读者理解自托管的底层逻辑与风险边界。
 1ae2de118592e8e5ea507713d5eb6f5.webp
一、概念厘清:热钱包、冷钱包、硬件钱包三者关系
很多文章会把三者并列对比,但从技术分类上,硬件钱包属于冷钱包的子集,并非平行分类。热钱包:私钥存储在联网设备上,包括浏览器插件钱包(MetaMask)、手机 App 钱包(Trust Wallet)、电脑桌面钱包。设备只要连接互联网,私钥就持续暴露在网络环境中,优势是随时可以签名交易,一键访问 DeFi、DApp,适合高频交互。风险来源主要是钓鱼网站、电脑 / 手机木马、剪贴板劫持、恶意插件。
冷钱包:私钥完全离线保存,不接触互联网,从根源杜绝远程黑客攻击。冷钱包包含两类形态:硬件钱包(专用物理设备)、纸钱包(助记词打印在纸质介质)。纸钱包如今已经很少推荐,容易受潮、丢失、拍照泄露,2026 年行业安全报告已经不建议普通用户使用。
硬件钱包:属于冷钱包,是带有安全芯片的专用物理硬件设备,类似加密 U 盘。私钥在设备内部生成、存储,永远不会导出到电脑、手机。交易时,设备离线完成签名,仅把签名后的交易信息传输到联网设备广播上链。每一笔转账,都需要在硬件设备屏幕上手动核对交易信息并按键确认。
2026 年行业出现新认知更新:硬件钱包并非绝对安全。当年曝光的硬件钱包随机数漏洞事件,由于固件底层缺陷,助记词可被批量预测,无需接触设备即可盗取资产,数千用户资产被盗。这一事件证明,硬件钱包的安全依赖固件代码、芯片安全设计,设备本身存在厂商开发层面的底层风险。
二、三类钱包横向对比:安全、成本、易用性、适用场景
热钱包
安全等级:中等偏低。私钥存在联网手机 / 电脑,极易遭受钓鱼、恶意软件攻击,2026 年被盗资产中 94% 来自热钱包。
成本:免费,无需硬件采购成本。
优点:开箱即用,随时访问 DApp、进行兑换、授权交互,多链支持完善。
缺点:网络攻击面大,一旦设备中毒、访问钓鱼网站,私钥极易泄露。
适合场景:小额流动资金,日常测试、DApp 交互,用于存放 Gas 手续费,不适合大额长期存放。
纸钱包(冷钱包传统方案)
安全等级:理论高,实操风险极高。私钥完全离线,但纸质介质易损毁、拍照上传云端泄露。
成本:几乎免费。
优点:无需电子设备。
缺点:生成、备份、恢复操作门槛高,一旦纸张丢失、受潮、被拍照,资产永久丢失;无法便捷完成频繁转账。2026 年安全机构已经不推荐新手使用。
硬件钱包(主流冷钱包)
安全等级:高,但非绝对安全。私钥隔离离线,抵御绝大多数远程攻击;风险来自硬件固件漏洞、物理丢失、助记词备份泄露。
成本:数百元,不同品牌型号价格区间差异较大。
优点:交易必须设备实体确认,黑客无法远程签名交易;内置安全芯片,防物理拆解。
缺点:需要额外购买硬件,每次转账需要连接设备,操作步骤更多,不适合高频 DApp 交互;设备丢失后,若助记词备份损坏,资产无法找回。
适合场景:大额资产长期存放,长期持有、极少频繁转账的资产。
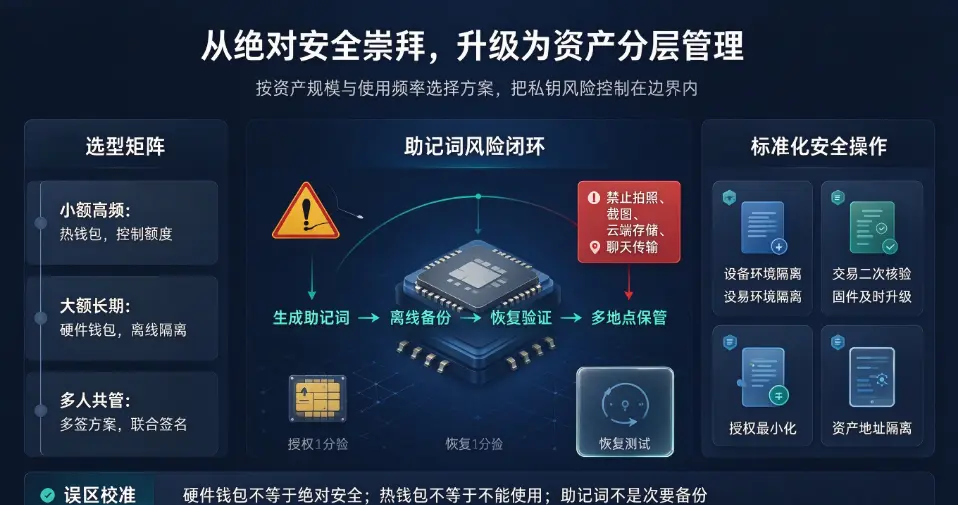
选型核心原则:资金用途决定钱包类型,推荐 90/10 资产分层策略,90% 长期大额资产存入硬件冷钱包,10% 小额流动资金放在热钱包,用于日常交互、手续费。
三、2026 年钱包高频风险拆解,避开认知误区
误区 1:硬件钱包就不会被盗
硬件钱包抵御远程网络攻击,但存在三类风险。第一,厂商固件底层漏洞,2026 年的安全事件就是典型案例,黑客可预测助记词,无需接触设备;第二,助记词备份泄露,很多用户把助记词拍照存手机、云盘,一旦手机中毒,黑客直接拿到助记词;第三,钓鱼诱导确认,骗子制作虚假 DApp,诱导用户在硬件钱包上确认恶意交易,一旦手动确认,资产会被转走。硬件钱包防护远程黑客,但无法防御用户被社会工程学欺骗。
误区 2:热钱包不安全,完全不能使用
热钱包不是洪水猛兽,它的价值就是方便高频交互。核心原则:热钱包只放小额资金,绝不存放大额资产。热钱包最大的攻击渠道是钓鱼网站,仿冒 DApp 诱导用户授权无限额度代币许可,是 2026 年热钱包被盗最主要方式。使用热钱包访问 DApp 时,一定要仔细核对授权合约、授权额度,拒绝无限授权。
误区 3:助记词只是备份,不重要
不管热钱包还是硬件钱包,助记词是恢复资产唯一凭证。一旦硬件设备损坏、丢失,只有助记词可以恢复钱包。2026 链上数据显示,大量用户资产永久丢失,不是被盗,而是助记词遗失、损毁。助记词绝对禁止拍照、截图、存云端笔记、聊天软件,建议使用金属助记词钢板离线备份,存放于干燥、安全的物理位置,多地点分开备份。
四、不同用户的钱包选型方案
纯新手,仅做技术学习,不存放大额资产
优先热钱包,用于测试网学习,不要转入真实主网资产。熟悉转账、授权、合约交互的风险,建立基础认知。
少量资产,频繁进行 DApp 交互、兑换操作
使用热钱包存放小额资金,严格控制额度。开启设备杀毒,不点击陌生链接,拒绝不明网站的代币授权。
大额资产,长期存储,极少交易
选择硬件钱包。收到设备后,优先校验设备包装防拆封,确认不是二手翻新设备;生成助记词时,离线手写备份,完成备份验证;定期查看厂商安全公告,及时升级固件,修复已知漏洞。
多人共管资产
单一个人钱包不再适用,可考虑多签钱包方案,多签属于自托管的进阶方案,需要多个私钥共同签名,适合团队资产管理。
五、钱包使用的标准化安全操作规范
设备环境隔离。热钱包尽量使用专用手机或电脑访问 DApp,不安装各类破解软件、盗版工具,降低木马感染概率。
助记词离线备份。无论热钱包、硬件钱包,助记词手写或者金属钢板备份,至少两份,分开存放,禁止任何数字化存储。备份完成后,一定要做恢复测试,验证助记词可以正常恢复钱包。
交易二次核验。任何签名交易,在硬件钱包屏幕上核对收款地址、转账金额,不要只看电脑页面信息。
固件持续维护。硬件钱包定期查看厂商安全公告,存在高危漏洞时及时升级固件。
授权最小化原则。热钱包和 DApp 交互时,尽量使用有限额度授权,避免无限授权,用完及时撤销授权。
资产物理隔离。热钱包和硬件钱包地址分开,不要混用,避免热钱包被入侵后牵连冷钱包资产。
六、总结
2026 年的钱包安全实践,打破了过去 “冷钱包万能、热钱包一无是处” 的简单二元认知。热钱包、硬件钱包没有好坏之分,核心是场景匹配与资产分层。热钱包是交互工具,适合小额、高频;硬件钱包是长期存储工具,适合大额、低频,但硬件钱包存在厂商固件、助记词保管、人为钓鱼确认等多重风险,不存在绝对安全。
自托管的本质,是把资产控制权交给自己,同时所有风险也由自己承担。私钥一旦丢失或泄露,资产没有客服、没有找回通道。同时需要再次明确,国内禁止虚拟货币交易炒作,虚拟货币相关业务属于非法金融活动。本文仅从技术科普角度讲解钱包原理,不建议任何人持有、保管虚拟货币资产。
如果出于技术学习目的,可以在测试网体验钱包创建、签名流程,不要使用真实主网资产进行操作。理解私钥、助记词、离线签名的底层逻辑,建立风险敬畏,才是学习区块链钱包最重要的一课。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表