
2026 年 Web3 安全报告数据显示,上半年全球链上安全事件造成损失约 13.16 亿美元,钱包相关安全事件占全部损失的 34%,而超过 70% 的钱包被盗案例,并非私钥直接泄露,而是用户主动完成授权、签名确认操作,将资产划转权限交给恶意合约。很多用户误以为只要保管好助记词,资产就是安全的,却忽略授权与签名这两道隐形防线。随着 AI 仿站、EIP-7702 委托攻击、Permit 无 Gas 签名钓鱼普及,黑客不再需要盗取私钥,只需要诱导用户点击确认弹窗,即可远程转走钱包内代币。想要安全使用非托管钱包,核心在于做好授权精细化管理、识别各类签名陷阱,通过资产隔离,切断单点风险传导路径。
 358a2fad727119dc97b32af9146e705.webp
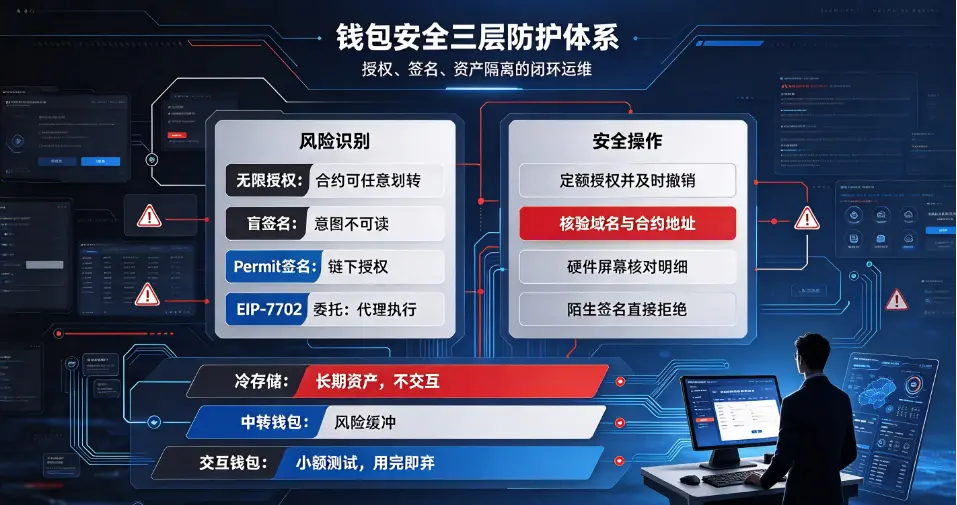
代币授权是 DApp 交互最基础的操作,也是最容易踩坑的环节。ERC20 代币的授权机制,本质是用户授予智能合约代为划转代币的权限,分为定额授权与无限授权。无限授权意味着合约可以在任意时间、任意金额,直接转走钱包内全部该类代币,权限永久生效,除非用户主动撤销。2026 年大量钓鱼攻击,利用用户对授权机制认知盲区,在空投申领、NFT 铸造、代币迁移页面,默认请求无限授权。很多用户快速点击确认,甚至没有查看授权额度与合约地址,后续一旦项目方跑路、网站被黑客入侵,钱包资产会被批量清空。
授权管理的核心原则,是拒绝不必要的无限授权,建立常态化授权审计机制。第一,在 DApp 交互时,优先选择定额授权,仅授权本次操作需要的代币数量,操作完成后立即撤销授权。第二,定期使用链上授权查询工具,扫描钱包所有已授权合约,清理过期、陌生、不再使用的授权。撤销授权需要支付 Gas 手续费,部分用户嫌麻烦长期不清理,埋下长期安全隐患。第三,区分合约授权的适用范围,代币授权仅针对特定代币,NFT 授权针对 NFT 资产,不可混为一谈;不要一次性批量授权多种资产给陌生合约。第四,警惕仿冒网站的授权请求,访问 DApp 必须手动输入域名,不要通过社群链接、搜索引擎广告进入页面,AI 生成的高仿钓鱼网站,页面和官方网站几乎无差别,普通用户很难肉眼分辨。
2026 年安全领域最大的变化,是各类新型签名攻击大规模爆发,盲签名、Permit 签名、EIP-7702 委托签名成为盗币重灾区。很多用户存在认知误区:认为 “签名只是验证身份,不会转移资产”,这也是黑客重点利用的心理漏洞。签名分为交易签名与消息签名,交易签名会明确展示转账金额、收款地址、Gas 费用;而消息签名、Permit 无 Gas 签名属于链下签名,钱包弹窗展示信息简略,不会直接显示资金划转,攻击者拿到用户签名后,可以在后续任意时间上链执行资产划转,用户钱包历史记录不会即时生成交易记录,隐蔽性极强。
盲签名是长期存在的结构性风险,签名弹窗仅展示一串十六进制原始数据,普通人无法读懂背后的交易意图。以太坊基金会在 2026 年推动明文签名标准落地,目标实现 “所见即所签”,但大量钱包与 DApp 尚未全面适配,用户依然会遇到盲签名弹窗。遇到盲签名弹窗,最稳妥的策略是直接拒绝确认。EIP-7702 委托攻击是 2026 年新兴高危攻击,钓鱼页面伪装成 “钱包升级、资格核验”,诱导用户签署委托签名,授予合约代理执行交易的权限,黑客可直接操控钱包执行转账。
签名操作的核验流程必须固化成操作习惯。第一,任何签名弹窗,仔细阅读全部文字,警惕 “仅身份验证、免费领取、钱包解锁” 这类诱导话术,凡是要求签名但不展示明确转账明细的请求,一律拒绝。第二,核对合约地址、域名,确认签名交互对象为官方合约,而非钓鱼网站地址。第三,硬件钱包用户,必须在硬件设备屏幕上核对完整交易信息,不要只看电脑或手机上的前端弹窗,前端页面可以被篡改,硬件屏幕显示内容才是可信信息。第四,不要在公共网络、陌生设备上进行签名操作,避免恶意脚本劫持签名请求。
仅仅做好授权与签名校验,依旧无法完全规避风险,资产隔离是整套安全体系的底座。很多用户习惯只用一个钱包地址,同时存放大额资产、参与 DeFi 挖矿、铸造 NFT、领取空投,一旦该钱包连接恶意 DApp,全部资产都会暴露在风险之下。2026 年行业主流安全方案,是三层钱包隔离模型,按照资金用途划分独立钱包,不同钱包使用不同助记词,从根源上隔离风险。
第一层:冷存储钱包(金库钱包)。存放 70%~90% 的长期持有的资产,采用硬件冷钱包,全程不连接任何 DApp,不用于任何链上交互,仅用于接收资产,转账操作仅在离线环境下完成。冷钱包助记词离线手写保存,禁止拍照、云存储,不接入互联网。
第二层:中转钱包(温钱包)。用于资金中转,接收冷钱包转出资金,再划转至日常交互钱包,不参与频繁 DApp 交互,作为风险缓冲层。
第三层:交互热钱包。仅存放小额资金,专门用于 DApp 交互、NFT 铸造、测试网、空投申领。该钱包只存放可承受全部损失的资金,一旦遭遇钓鱼、恶意授权,损失被限制在小额范围内,不会波及金库资产。不同场景还可以继续拆分,空投、测试网单独使用独立钱包,避免地址关联追踪。
资产隔离配套的操作规范同样不可忽视。不同钱包必须使用独立助记词,不能复用同一套助记词生成多个地址,一旦助记词泄露,所有衍生地址资产会全部失守。不要将热钱包助记词保存在手机、浏览器本地,电脑不要同时存放钱包插件与破解软件、不明来源工具。资金流转遵循固定路径:冷钱包→中转钱包→交互钱包,大额资产只存入冷钱包,交互钱包资金用完不再追加,风险可控。
除三大核心风险之外,还有一些容易被忽略的衍生风险。地址投毒攻击在 2026 年持续泛滥,黑客向钱包发送小额代币,生成高仿历史交易地址,用户复制历史地址转账造成资产丢失。同时,AI 语音冒充钱包客服、远程桌面诱导用户签名、骗取助记词的社会工程诈骗持续增多。任何官方钱包客服,永远不会索要助记词、私钥,不会要求用户签名解锁资产。
钱包安全不是单次操作,而是持续运维的长期工作。需要建立定期巡检机制:每月检查钱包授权列表,清理无用授权;定期检查钱包合约授权记录;备份助记词,核验硬件钱包固件版本;定期更换交互钱包,长期高频交互的钱包,建议定期清空资产、弃用地址。链上交易一旦签名上链,无法撤销,不存在客服拦截、撤回交易的操作,所有安全防护都必须前置,不能寄希望于被盗之后补救。
综合 2026 年链上安全数据,绝大多数钱包被盗事件,不是黑客高超技术突破,而是用户简化核验流程、混淆钱包用途、随意授权签名带来的人为风险。授权管理的本质是最小权限原则,签名安全的核心是不签署看不懂的消息,资产隔离的目的是限制风险扩散范围。三者组合在一起,形成一套完整的钱包安全防护体系。
再次强调,虚拟货币相关业务在国内属于非法金融活动,不存在绝对安全的代币交易渠道。本文介绍的钱包安全策略仅作为区块链技术原理科普,不代表鼓励参与虚拟货币转账、交易。普通人最安全的选择,就是不参与虚拟货币相关操作,从源头规避全部法律与资金风险。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表