2026 年,自托管钱包已经成为 Web3 用户存储资产的主流选择,用户脱离交易所托管,掌握资产的私钥控制权。但自托管意味着所有安全责任完全由用户承担。根据 2026 上半年 Beosin 全球 Web3 安全报告统计,授权漏洞攻击、助记词丢失或泄露,是两大最高发的资产损失场景,近 41% 的被盗案例根源是用户曾经授予的无限代币授权,在协议被黑客攻击后被批量挪用资产,很多用户早已不再使用该协议,却忘记撤销链上授权权限。而另一大类资产灭失,则来自助记词备份操作失误:截图保存、云端存储、手写纸质备份受潮损毁、抄写单词顺序错误,导致设备损坏后钱包无法恢复。
很多用户存在两大认知误区:第一,退出 DApp 网页、断开钱包连接,合约授权就会自动失效;第二,助记词抄写一遍,拍照备份就足够安全。这两个错误认知,是绝大多数钱包被盗、资产永久丢失的源头。本文结合 2026 年最新链上安全实测,从助记词备份规范、钱包恢复验证、链上授权原理、批量清理授权、长期安全运维五个维度,搭建零失误的钱包管理实操体系。
 6ff0dfe6de3e83ef79e4ff0ff46c300.webp
一、助记词底层原理与分级备份方案:避开致命备份误区
助记词(恢复短语)本质是私钥的人类可读编码,12/24 个英文单词可以完整恢复整个钱包内所有公链地址、代币、NFT。一旦助记词泄露,攻击者可以在任意设备导入钱包,转走全部资产;一旦永久丢失,资产无法找回,不存在任何客服、平台可以帮忙恢复。
1.1 必须杜绝的高危备份方式
2026 安全调研显示,超过 68% 的助记词泄露事件,来自电子备份:手机截图、苹果 / 安卓备忘录、网盘、微信聊天记录、邮箱保存。这类联网存储方式,极易被恶意 APP、云账户泄露、木马程序窃取。纸质手写单份备份也存在缺陷,纸张遇水、火灾、紫外线老化,几年后字迹褪色无法辨认。
1.2 分级备份策略,按资产规模选择方案
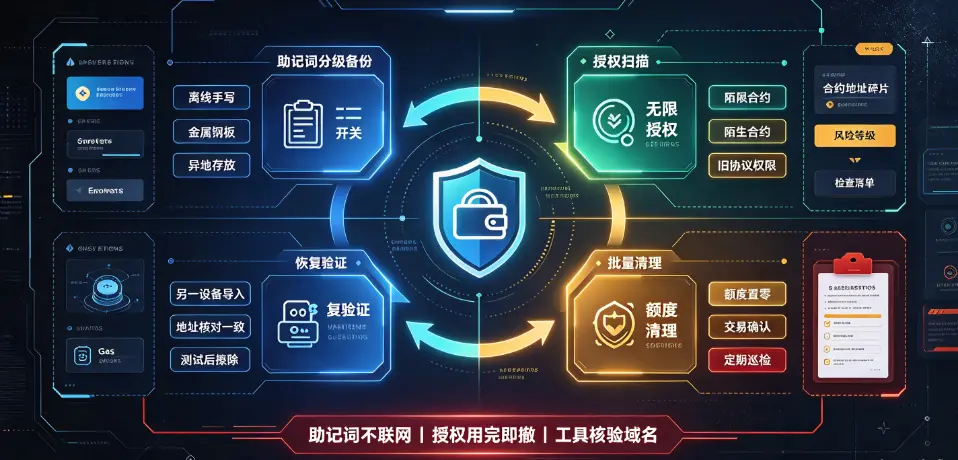
小额资金热钱包(几千美元以内):离线手写两份,分开存放于家中不同位置,严禁电子存档。抄写完成后,当场进行恢复验证,确认单词顺序、拼写无误,再存放。抄写时,严格核对单词序号,助记词顺序不可颠倒,顺序错误会恢复出完全不同的空白钱包。
中大额资产(一万至十万美元):采用金属助记词钢板备份,耐火烧、防水、耐腐蚀,作为长期离线存储载体,同时制作两份备份,异地存放,不要放在同一房间。
高净值大额资产:推荐 Shamir 秘密共享(SSS)分片方案,将助记词拆分为多份碎片,例如 5 份碎片,任意 3 份即可恢复钱包。碎片分放在不同城市、不同信任人手中,单点失窃不会导致资产被盗,适合长期冷存储资产。
核心操作铁律:助记词只在离线断网设备上抄写,不要在联网电脑、手机屏幕上抄写;创建钱包时,先备份助记词,再确认,不要先点确认再备份。
1.3 钱包恢复验证实操(重中之重)
绝大多数用户只备份,从来不做恢复测试,等到手机损坏、硬件钱包丢失,才发现单词抄写错误。标准验证流程:
新建钱包,完整抄写助记词,离线保存;
清空当前钱包 App,在另一台断网手机上,导入助记词恢复钱包;
核对钱包地址与原钱包地址完全一致;
验证完成,立即删除测试设备上的助记词,彻底擦除。
只有完成恢复验证,这份备份才算有效。未验证的备份,等于没有备份。
二、链上代币授权原理:为什么授权不自动消失
很多用户在 DEX 兑换、NFT 挂单、DeFi 质押时,钱包弹窗会请求代币授权,常见分为 ERC20 代币授权、NFT 全授权、Permit2 签名授权三类。当你授权合约,相当于授予该合约代你转移代币的权限。关闭网页、断开钱包连接,不会撤销链上授权,授权记录永久保存在区块链上,直到手动发起撤销交易。
最危险的是无限授权(Unlimited Approval),为了简化用户重复签名操作,很多 DApp 默认申请无限额度授权,合约可以转移你钱包内该币种全部余额。哪怕多年之后,该协议被黑客入侵,攻击者可以直接利用历史授权,批量抽干所有曾经授权用户的资产,用户不需要进行任何新签名操作。
而 Permit2 属于签名授权,风险更加隐蔽,部分签名属于链下签名,不会立刻在链上生成授权记录,普通授权扫描工具无法直接识别,是 2026 年钓鱼攻击的高频载体。
授权风险存在三个特点:
授权和资产存储位置无关,代币放在钱包内,只要授权存在,就存在被挪用风险;
授权按代币、合约独立生效,一条公链上,不同代币、不同合约授权相互独立;
授权为公开链上数据,黑客可以批量扫描全网地址,筛选带有高价值无限授权的钱包作为攻击目标。
三、无效授权一键清理实操流程与工具风险边界
2026 年主流授权扫描撤销工具如 Revoke.cash、AllowanceGuard,支持多链批量扫描钱包所有 ERC20、NFT 授权,筛选无限授权、陌生合约授权,批量提交撤销交易,将合约额度置零,关闭资产访问权限。但很多用户忽略:授权清理工具本身也是网页 DApp,存在仿冒钓鱼站点风险,黑客制作高仿 revoke 钓鱼页面,诱导用户连接钱包并签名恶意交易,直接盗币。
3.1 标准授权清理完整步骤
核验工具官网域名,避开搜索引擎仿冒镜像站点,手动输入官方域名;
连接钱包,选择需要扫描的公链,执行授权扫描;
按风险优先级排序:优先处理无限授权、陌生合约、已经停止运营的旧协议;
勾选需要撤销的授权,批量发起撤销交易,支付 Gas 费上链;
交易确认完成后,再次扫描,核验授权额度归零;
完成后,断开钱包与网页连接。
3.2 授权清理的局限(很多用户产生误解)
第一,撤销授权不能找回已经被盗的资产,仅作为事前防御手段;
第二,无法清理部分链下 Permit2 签名,这类授权需要在签名阶段严格校验签名内容;
第三,仅关闭合约代转代币权限,不能替代助记词、私钥安全,如果助记词泄露,黑客不需要任何授权,可直接转走资产。
最佳运维习惯:每季度做一次全链授权审计;在结束 DeFi 挖矿、NFT 交易、项目交互之后,立刻清理对应合约授权,不长期保留无用无限授权。日常交互优先使用小额授权,拒绝无必要的无限授权。
四、热钱包与硬件冷钱包差异化安全管理
热钱包(手机 / 电脑钱包)适合日常高频交互,但是设备联网,更容易遭遇木马、钓鱼软件,建议存放小额流动资金,每 1-2 个月巡检一次授权。
硬件冷钱包(硬件钱包)私钥离线存储,安全性更高,适合大额资产。硬件钱包同样存在授权风险:硬件钱包和 DApp 交互时,依然会向合约授予代币权限,授权记录写入区块链,硬件钱包不能自动撤销授权,依然需要定期扫描清理授权。2026 年硬件钱包爆出固件漏洞事件,也提醒用户:硬件设备不是绝对安全,必须搭配授权审计、助记词异地备份多层防护,不能单一依赖硬件钱包。
同时区分两个概念:钱包备份恢复和授权清理是两套独立安全体系。助记词管 “能不能找回钱包”;授权管理管 “外部合约能不能动用你钱包内代币”,二者缺一不可。很多用户硬件钱包助记词备份完善,但常年不清理旧授权,依然遭遇盗币。
五、完整钱包安全运维流程与风险红线
搭建标准化的月度钱包自检流程:
月度:打开授权扫描工具,扫描全部常用公链,清理废弃授权;
季度:复核助记词备份载体,检查金属钢板、纸质备份是否损坏;
年度:离线环境执行一次钱包恢复测试,验证备份有效性。
不可触碰的安全红线:
不要把助记词、私钥发送给任何人,任何 “钱包客服、资产解锁、备份校验” 索要助记词全部是诈骗;
不要在陌生链接、搜索引擎广告页面打开授权清理网站,优先手动输入域名;
签名任何交易、授权弹窗,仔细阅读合约权限,拒绝不必要的无限授权;
助记词备份不要和硬件钱包设备放在同一个存放地点,火灾、盗窃会一次性全部丢失。
六、总结
2026 年 Web3 自托管安全的核心认知升级:资产安全不再只聚焦私钥、助记词,链上长期遗留的合约授权,已经成为最主要的攻击入口。助记词备份的目标,是保证设备损坏、丢失时资产可以完整恢复;授权清理,则是持续关闭不必要的合约访问权限,缩小攻击面。
助记词备份讲究离线、异地、多载体、恢复验证;授权管理讲究定期审计、用完即撤、拒绝无限授权。二者共同构成自托管钱包的双层防护。不存在绝对零风险的钱包,这套操作的目标是尽可能消除人为操作漏洞,把风险降到可控水平。用户需要理解:自托管,本质是自己接管资产安全的全部责任,每一次备份抄写、每一次合约签名,都决定资产的安全边界。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表