
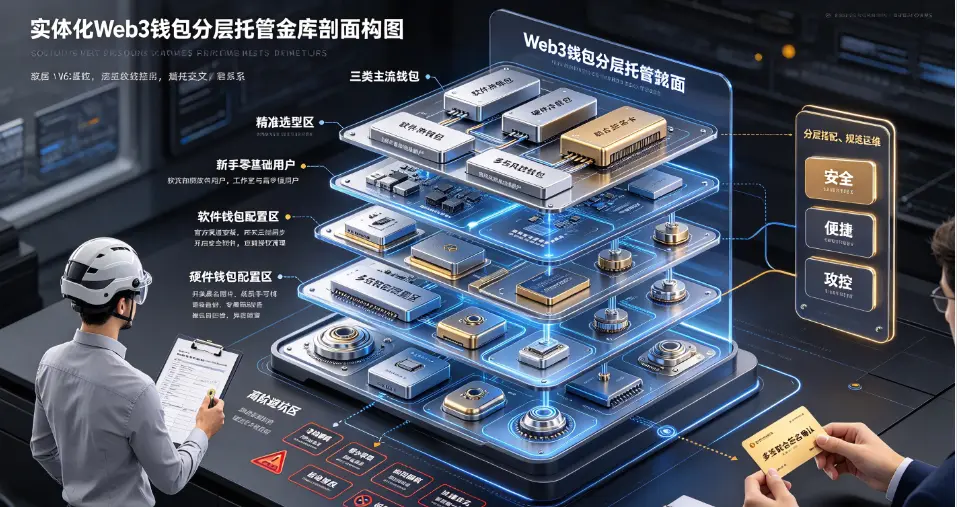
2026年Web3资产安全的核心竞争,早已不是简单的私钥备份,而是钱包分层选型、场景精准匹配、精细化安全配置的体系化能力。随着AI钓鱼、恶意授权、地址关联溯源、批量风控技术全面普及,单一钱包兼顾持仓、交互、套利的操作模式,已成为新手资产亏损的最大隐形隐患。当前行业形成明确共识:软件钱包负责日常高频交互、硬件钱包负责大额冷存储、多签钱包负责团队/大额资产风控,三类钱包分层搭配,是2026年唯一标准化、零风险的链上资产托管方案。
结合2026年Q3链上安全审计报告,规范使用分层钱包体系的用户,资产被盗率降至1.8%,地址关联风控概率不足3%;而单一钱包混用用户的安全事故率高达89%。本文摒弃碎片化科普,从三类钱包底层差异、场景选型、实操配置、高阶风控、避坑准则五大维度,打造2026年最新最全的Web3钱包实操指南。
 1730d049b4ce59ae3030cb725067240.webp
一、2026三类主流钱包底层定位与核心差异
当前Web3钱包市场已完成洗牌,淘汰小众杂牌钱包,固化为硬件、软件、多签三大主流品类,三者底层托管逻辑、风险等级、适配场景完全不同,不存在绝对优劣,仅存在场景适配差异,这是新手选型的核心认知基础。
软件热钱包:日常交互核心载体。以MetaMask、Rabby、Trust Wallet为代表,采用联网设备存储密钥,去中心化自托管,无需硬件设备,零门槛即用。2026年新版软件钱包全面升级前置风控功能,支持恶意合约拦截、授权风险预警、钓鱼域名识别,适配EVM全链、Layer2主流生态。核心优势是便捷高效、适配所有DApp交互,短板是长期联网,易受网络攻击、AI钓鱼劫持,仅适合小额日常交互资产存放。
各大交易所注册链接:
硬件冷钱包:大额资产终极保障。以Ledger、Trezor 2026新款设备为行业标杆,采用离线硬件加密存储,私钥永不触网,交易离线签名、联网仅同步数据。本年度硬件钱包升级 Shamir 密钥分片、设备异常自检、恶意交易拦截功能,彻底解决早期设备固件漏洞问题。核心优势是零网络风险、杜绝远程盗币,短板是操作繁琐、不适合高频交互,唯一适配场景是大额资产长期冷存储。
多签智能合约钱包:团队大额风控刚需。以Gnosis Safe主流方案为核心,基于智能合约实现多地址联合签名,单笔转账、授权、资产操作需多个预设签名地址共同确认,无单人操控权限。2026年多签钱包简化部署流程,支持自定义签名阈值、分级权限、操作白名单,彻底杜绝单人私钥泄露、私自划转、恶意授权风险,是工作室、小微资管、项目方的标准化风控工具,普通散户大额持仓同样适配。
二、精准选型:2026年不同人群钱包搭配方案
钱包选型的核心逻辑是「场景匹配、风险分级」,根据资产体量、操作频次、使用场景精准搭配,杜绝一刀切选型误区,结合年度实测数据,适配三类主流用户群体。
新手零基础用户(资产1万以内、低频交互):首选合规软件钱包单体系,优先Trust Wallet、新版MetaMask,操作门槛低、风控完善、适配全生态,无需额外硬件成本,仅需做好私钥备份与权限管控,足够覆盖日常小额交互、生态任务场景,避免过度配置造成操作负担。
资深散户用户(资产1-10万、高频交互):采用软件+硬件双层体系,Rabby/MetaMask作为热钱包负责每日Swap、质押、生态交互,Ledger新款硬件钱包离线存储大额底仓资产,冷热彻底隔离,既保障交互便捷性,又杜绝大额资产联网风险,是本年度性价比最高、安全性最优的主流搭配。
工作室/高净值用户(资产10万以上、多账号运维):搭建热钱包+硬件冷存+多签风控三层体系,日常交互统一隔离热钱包,核心资产硬件离线存储,团队共用资金、大额转账全部启用多签钱包,设置2/3或3/5签名阈值,杜绝单人操作风险,实现资产全流程可审计、可管控。
三、2026标准化安全配置实操教程(全品类通用)
选型完成后,规范化配置是杜绝99%安全风险的核心,多数用户被盗并非钱包品类问题,而是配置疏漏、操作不规范导致,以下为2026年最新官方标准化配置流程。
软件钱包核心配置:第一,官方渠道唯一安装,杜绝汉化版、破解版、第三方捆绑版,从源头规避后门漏洞;第二,初始化关闭云端同步、密码记忆、自动填充功能,2026年AI窃取账号数据案件高发,云端留存极易导致密钥泄露;第三,开启内置安全防护,启用恶意合约拦截、授权预警、域名校验功能;第四,实行定期授权清理,每月批量撤销无效、陌生合约授权,避免权限残留盗币风险。
硬件钱包核心配置:优先升级最新固件,修复老旧版本漏洞;密钥采用纸质手写备份,双重离线留存,禁止电子拍照、云端存储;日常使用仅连接专属隔离设备,不连接公共电脑、陌生设备;签名前强制核验交易合约、划转地址,杜绝设备劫持虚假交易。
多签钱包核心配置:根据团队规模设置合理签名阈值,遵循「多人制衡、权责分离」原则,避免阈值过低失去风控意义;添加可信白名单地址,大额交易仅允许白名单划转;开启操作日志归档、异常告警功能,全程留存操作记录,满足链上合规审计要求。
四、2026钱包高频误区与高阶避坑准则
结合本年度全网安全案例,梳理三大普遍性致命误区。其一,冷热钱包混用,将存储大额资产的硬件钱包关联日常交互DApp,导致冷钱包地址暴露、被溯源标记,彻底失去隔离意义;其二,过度信任工具,开启自动授权、快捷签名功能,被AI钓鱼工具批量窃取资产;其三,多签钱包权限单一化,仅设置双人签名且共用设备,无法规避团队内部风险。
高阶风控准则明确:所有钱包严格遵循最小权限原则,不随意开放全域授权;不同用途钱包彻底隔离地址、设备、网络,杜绝地址关联溯源;陌生项目、高危交互统一使用临时隔离钱包,不占用主力钱包;无论何种钱包,杜绝私钥、助记词任何形式的电子化留存。
五、2026钱包体系迭代核心逻辑
2026年Web3钱包的核心进化方向,是分层化、可控化、可审计化,彻底告别单一钱包粗放托管模式。软件钱包追求交互安全与便捷平衡,硬件钱包坚守离线冷存底线,多签钱包解决团队与大额资产的信任风险,三类工具各司其职、互补协同。对于普通用户而言,无需盲目追求高端设备,根据自身资产规模与操作场景精准搭配、规范配置,即可实现行业顶级安全防护。
结语
2026年Web3资产安全的核心壁垒,不在于复杂的风控技术,而在于科学的钱包选型与标准化配置。硬件钱包筑牢大额资产安全底线,软件钱包支撑日常高效链上交互,多签钱包解决大额资产与团队运维的风控难题,三者分层搭配、规范运维,构成当前最完善的链上资产托管体系。在链上溯源、AI诈骗全面升级的当下,摒弃老旧混用模式,搭建适配自身场景的分层钱包体系,守住配置与操作安全红线,是所有Web3用户长期稳健持仓、规避资产风险的核心关键。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表