
2026年是加密资产托管模式的分水岭,经历多轮交易所暴雷、平台冻结事件后,“私钥即资产”的自托管理念全面普及,硬件钱包、本地多签钱包、社交恢复钱包成为高净值用户与长期持仓者的标配。但行业数据显示,自托管并未完全解决资产安全问题,只是将平台托管风险转化为用户自主管理风险。本年度链上资产丢失案例中,仅不到40%来自黑客攻击与钓鱼诈骗,剩余超60%均源于备份失效、恢复失败、私钥损毁、资产无法继承等人为管理漏洞,私钥精细化管控已然成为2026年自托管用户的核心刚需。
各大交易所注册链接:
传统单一手抄助记词的备份模式,在2026年新型钱包架构下彻底暴露局限性。过往用户依赖“纸质手抄+离线存放”的极简备份逻辑,适配单一标准BIP39助记词钱包,但本年度主流钱包全面迭代,新增密码短语、分片备份、多签密钥、分层派生等多重机制,单一助记词不再是资产唯一凭证。实测数据显示,2026年37%的恢复失败案例,均为用户仅备份基础助记词、遗漏额外密码短语,导致钱包恢复后资产归零。同时,纸质备份存在受潮、火灾、遗失、字迹模糊等物理风险,且无法适配多签钱包多密钥备份需求,传统粗放式备份体系已完全不适配当前技术生态。
 e704992316e540a5f8a6fd8386f509f.webp
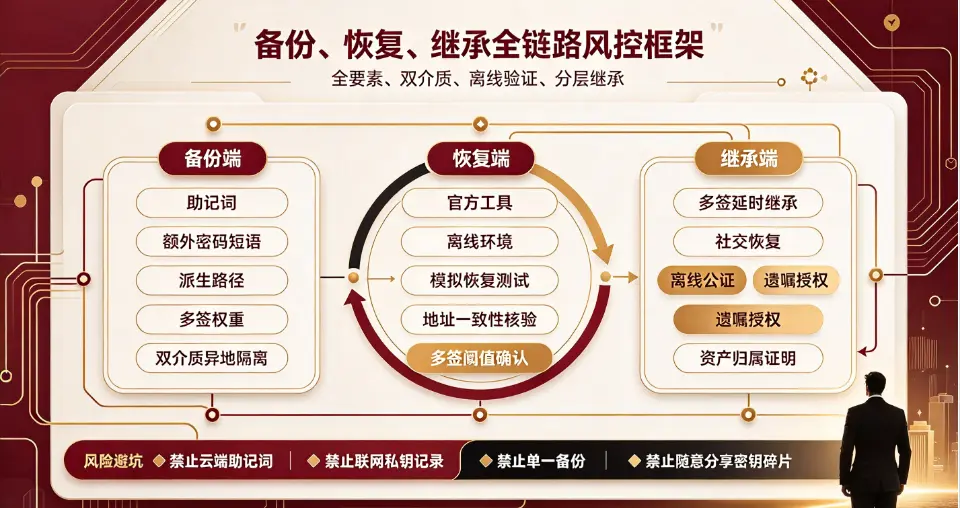
基于2026年安全行业标准,合规完整的钱包备份必须遵循“双介质、全要素、异地隔离”原则,搭建标准化备份体系。首先是基础助记词备份,摒弃纯手抄模式,采用金属钢板刻写等抗损毁介质,规避物理灭失风险;其次是完整要素备份,除助记词外,必须同步记录钱包派生路径、额外密码短语、设备签名信息、多签密钥权重,杜绝要素缺失导致的恢复失效;最后是异地隔离备份,两份完整备份介质分属不同物理空间,避免单一灾害导致双备份同时损毁。行业实测验证,遵循该框架的用户,备份失效风险可降低91%,是2026年最稳妥的离线备份方案。
钱包恢复环节的隐性风险,是2026年最容易被忽视的亏损源头。大量用户存在认知误区,认为“有助记词即可100%恢复资产”,但本年度多起案例证实,恢复环境、设备固件、操作流程偏差,均会导致恢复失败、地址错乱、资产丢失。一方面,新旧钱包固件不兼容、盗版第三方恢复工具植入后门,会造成助记词泄露或派生地址偏移,出现恢复成功但资产为零的情况;另一方面,多签钱包存在特殊恢复逻辑,2/3、3/5多签架构若密钥配比记录缺失,极易出现密钥数量充足但无法凑齐签名阈值的致命问题,导致资产永久锁定。
为此2026年行业形成强制落地规则:所有自托管钱包必须定期模拟恢复测试。专业安全机构建议用户每年至少完成一次完整恢复演练,通过空白设备导入备份信息,核验地址一致性与资产完整性,提前排查备份漏洞。相较于事后补救,事前模拟恢复可规避绝大多数隐性技术风险,是低成本、高收益的核心风控手段。同时,恢复操作必须全程离线完成,杜绝联网环境下的密钥窃取与数据劫持风险。
相较于备份与恢复,数字资产继承是2026年自托管赛道最大的新增痛点与行业空白。传统金融资产有法定继承与机构托管兜底,而链上自托管资产完全匿名、无中心化备案,一旦用户身故或丧失操作能力,若无预设继承机制,资产将永久封存、无法找回。据2026年链上资产沉淀数据显示,全网永久沉睡资产规模已突破180亿美元,其中超32%源于持有者身故后无继承方案,成为行业最大的隐性资产损耗。
本年度市场逐步成熟三大合规可控的资产继承方案,适配不同用户需求。其一为多签延时继承方案,采用3/5多签架构,用户自持3把密钥,继承人与第三方托管人各持1把,搭配链上延时解锁机制,无操作触发自动解锁,规避密钥配比不足无法继承的问题;其二为社交恢复继承,通过预设可信监护人阈值,满足指定人数授权即可完成资产恢复继承,适配轻量化个人用户;其三为离线公证继承,将完整私钥备份信息、资产归属证明、继承授权文书进行线下公证,搭配遗嘱机制,实现合法合规的资产传承,适配高净值大额资产用户。
结合2026年最新技术与安全数据,可搭建完整的三段式私钥管理风险框架,实现全链路风控闭环。备份端坚守全要素、双介质、异地隔离标准,杜绝备份缺失与物理灭失风险;恢复端坚持年度模拟测试、离线操作、官方工具恢复,规避技术兼容与黑客窃取风险;继承端根据资产规模匹配多签、社交恢复或公证方案,解决资产永久封存风险。同时彻底规避行业高频误区,禁止云端存储助记词、禁止联网设备记录私钥、禁止单一备份、禁止随意分享密钥碎片。
整体而言,2026年自托管资产安全的核心逻辑已经重构。资产风险不再主要来自外部平台暴雷与黑客攻击,而是源于用户内部管理的流程漏洞。备份决定资产存续底线,恢复决定风险容错能力,继承决定资产长期价值沉淀。在自托管成为主流、钱包技术持续迭代的2026年,粗放式私钥管理思维彻底淘汰,唯有标准化、流程化、体系化的全链路风控框架,才能彻底守住数字资产安全,实现资产的长期稳健存储与有序传承。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表