
2026年Web3安全格局发生根本性迭代,传统“不泄露助记词即可安全”的认知彻底失效。随着AI爬虫恶意扫描、智能合约批量盗权、会话密钥劫持、仿冒钱包精准钓鱼等新型攻击手段普及,Web3钱包风险呈现常态化、智能化、隐蔽化特征。最新链上安全报告显示,本年度用户资产被盗案例中,超六成源于不规范备份、过度授权、设备环境不安全等基础操作漏洞,而非高端黑客破解。多数用户钱包创建、备份、授权、运维全流程存在大量盲区,一旦遭遇攻击,无任何防护手段与应急方案。本文整合2026年行业通用安全标准与实战救援经验,搭建从钱包初始化创建、分级安全备份、精细化权限管控、日常隔离防护到被盗紧急恢复的全闭环防护体系,适配所有主流热钱包、硬件钱包、MPC钱包用户。
 b471585f4c5948696f96ec57a1a393a.webp
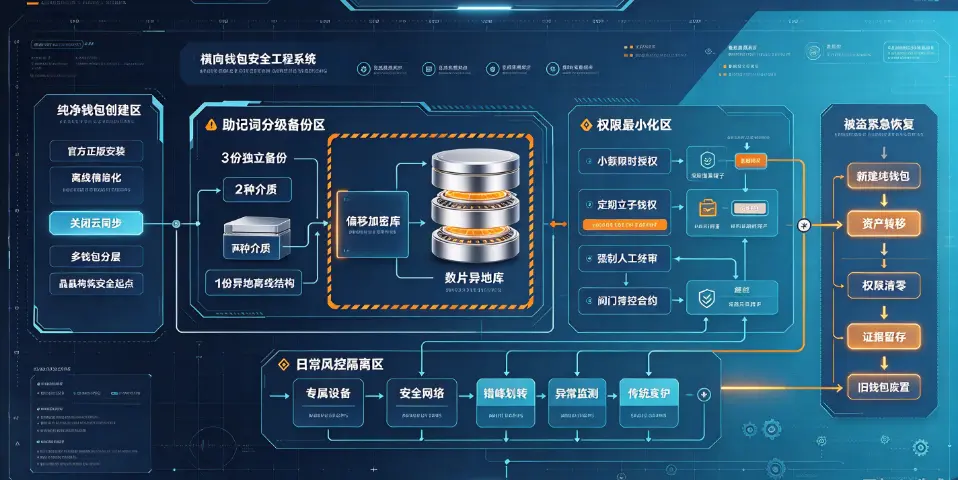
规范的钱包创建是资产防护的第一道防线,2026年已形成标准化安全创建流程,彻底摒弃随意下载、默认配置、批量创建的粗放模式。首先,用户必须杜绝第三方应用市场、网盘链接、推广渠道下载钱包,仅可通过官网正版渠道安装客户端与插件,规避预置后门的仿冒钱包。其次,钱包初始化创建时,优先选择纯净离线环境,关闭手机、电脑云同步、剪贴板同步功能,防止AI恶意软件实时抓取助记词数据。同时拒绝系统默认的云备份、自动同步、密码保存功能,2026年多数盗刷案件均通过云端缓存、剪贴板残留、系统日志抓取用户私钥信息。最后,严格区分钱包用途,采用“多钱包分层架构”,拆分冷存储钱包、日常交互钱包、AI智能体专用子钱包,从源头实现资产隔离,避免单一钱包风险牵连全部资产。
助记词分级备份是整套防护体系的核心,也是2026年重点升级的安全规范。传统单一纸质备份、截图备份、电脑存档方式已完全失效,AI爬虫可快速检索数字文档、图片、云盘内的助记词信息。目前行业通用3-2-1分级备份法则成为标配:3份独立备份、2种不同存储介质、1份异地离线存放。具体实操分为多层防护,基础层采用金属钢板离线刻印,耐高温、防水防火,杜绝纸质备份易损毁、易泄露的问题;进阶层采用专属偏移加密备份,用户自定义专属偏移密钥,将12/24位助记词按固定位数重新排序,即使备份泄露,外人也无法还原完整有效助记词;终极层针对大额资产,可采用分片备份模式,将助记词拆分多段异地存放,单一片段无法还原账户,彻底杜绝批量泄露风险。同时严格坚守零数字化原则,全程不拍照、不存档、不上传云端、不传输社交软件,彻底规避智能化扫描盗取风险。
权限最小化设置是2026年杜绝合约盗权、资产挪用的核心手段,也是用户最容易忽视的安全短板。随着DeFAI、智能体自动化交互普及,大量用户存在无限授权、全域授权、长期授权的问题,一旦合约出现漏洞或被恶意利用,资产将被批量划转。新版防护标准要求所有钱包严格执行权限最小化原则,第一,杜绝无限额度授权,所有DApp交互、合约调用均采用小额、限时、限场景授权,手动设置交易上限与会话有效期;第二,定期批量清理无效授权,通过区块浏览器、专业授权工具定期检索钱包授权记录,及时注销长期未使用的合约权限;第三,AI智能体交互必须独立子钱包授权,严禁主钱包开放全域会话密钥,通过合约白名单、交易限额隔离自动化操作风险;第四,关闭钱包默认的自动签名、快捷支付、免密确认功能,所有大额交易、陌生合约交互强制人工终审。
日常全维度资产防护需要建立常态化风控习惯,适配2026年新型攻击场景。设备层面,日常交互钱包固定专属设备,不随意在陌生设备登录,定期查杀木马病毒,关闭多余插件与悬浮工具,防止地址劫持、剪贴板篡改;网络层面,杜绝陌生公共网络、未知代理环境进行转账与合约交互,避免网络劫持与数据窃密;操作层面,大额划转坚持错峰、小额、分批原则,避免单次大额交易触发风控与恶意狙击;监测层面,定期查看钱包交易记录、授权记录、链上地址标签,及时发现异常交互行为,提前规避潜在风险。
针对钱包泄露、疑似被盗、异常交易场景,本文整理出2026年最新黄金紧急恢复流程,可最大程度挽回资产损失。第一步,极速资产隔离,在干净、无风险的官方设备新建纯新钱包,第一时间转移账户内剩余未被盗资产,杜绝二次损失;第二步,全域权限清零,立即通过授权工具撤销该钱包所有合约、智能体、DApp的全部授权,阻断后续自动扣款与资产划转通道;第三步,证据留存溯源,截图保存被盗时间、交易哈希、陌生交互地址、授权记录,留存链上证据,为后续申诉、溯源提供支撑;第四步,废置旧钱包,一旦助记词、私钥、会话密钥出现泄露痕迹,旧钱包永久废弃,不再继续使用,避免反复被盗;第五步,复盘风险漏洞,排查泄露渠道,优化备份与授权机制,杜绝同类问题复发。
综合来看,2026年Web3钱包安全早已不是单一的私钥保密问题,而是涵盖创建环境、分级备份、权限管控、日常风控、应急恢复的全体系工程。在智能化攻击常态化的当下,普通用户仅凭谨慎操作已无法抵御新型风险,必须依托标准化、体系化的防护流程构建安全壁垒。助记词分级备份解决底层泄露风险,权限最小化设置阻断合约盗权漏洞,分层钱包架构实现资产隔离,紧急恢复流程兜底资产安全。用户只有彻底摒弃传统粗放式操作习惯,落地全套标准化防护方案,才能在复杂的链上安全环境中,实现资产全方位防护,从根源规避绝大多数被盗、盗权、泄露风险。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表