
钱包是用户进入 Web3 世界的入口,但 2026 年的钱包生态早已不是简单 “热 / 冷” 二元划分。慢雾安全 2026 上半年安全报告统计,钱包相关安全事件共造成约 4.5 亿美元资产损失,其中超过 65% 被盗案例并非硬件设备被攻破,而是用户钱包选型与使用场景不匹配:大额资产存放热钱包,或是日常高频交互强制使用冷钱包,操作繁琐导致助记词随意备份,人为漏洞成为黑客攻击的主要突破口。
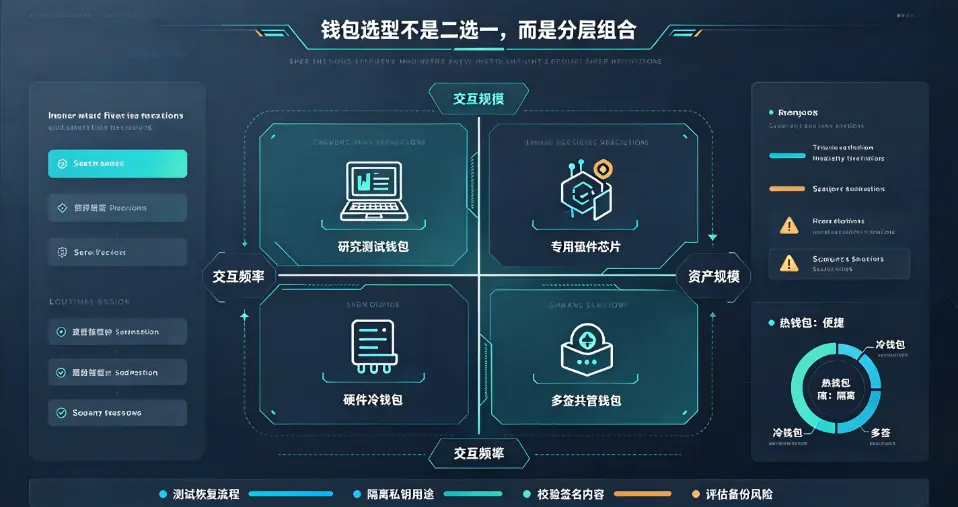
钱包选型的核心原则,不是盲目追求最高安全等级,而是匹配自身威胁模型:资产规模、链上交互频率、是否多人共管资产,三者共同决定钱包方案。下面逐一拆解热钱包、冷钱包、多签钱包的底层特性、优势短板,再落地到四类真实场景的组合方案。
 adea81864717acb68eba124c881d3ce.webp
一、三类主流钱包底层架构与安全边界
1. 热钱包:联网交互首选,安全短板集中在网络环境
热钱包泛指持续联网的软件钱包,浏览器插件、移动端 App 钱包、MPC 无助记词钱包都属于这个范畴。私钥完整密钥或者密钥分片存储在联网设备或云端,优势是交互便捷,一键连接 DApp,适合频繁链上操作。
2026 年热钱包技术已经迭代升级,新一代热钱包增加交易预模拟、恶意签名拦截、地址投毒检测功能,大幅降低钓鱼签名风险。但它的底层缺陷无法消除:设备木马、浏览器漏洞、钓鱼网站、供应链投毒,都有可能窃取密钥分片。传统单密钥热钱包,适合小额资产,不适合长期存放大额资产。
MPC 钱包属于热钱包分支,采用密钥分片技术,不存在完整私钥,很多新手误以为 MPC 钱包绝对安全。实际上,MPC 只是缩小攻击面,如果所有密钥分片都存储在联网服务器,一旦服务商服务器被拖库,资产依旧存在被盗风险,仅适合中等规模小额日常交互。
适用场景:日常 DApp 交互、测试网研究、小额链上操作。
核心风险:钓鱼签名、设备恶意软件、服务商服务器泄露。
2. 冷钱包(硬件离线钱包):长期存储的安全底座
冷钱包的核心定义是物理断网隔离,私钥全程在硬件安全芯片内生成,永不离开设备,交易签名需要用户手动确认,天然隔绝远程网络攻击。2026 年硬件钱包持续更新固件,增加 Shamir 秘密分片备份、防篡改校验、交易明细全屏展示等功能,是个人大额资产存储的首选。
但冷钱包并非绝对安全。2026 年曝光的硬件钱包固件漏洞案例证明,硬件钱包存在供应链攻击风险,出厂固件缺陷可能导致助记词可被预测;同时硬件钱包有操作门槛,频繁插拔签名容易引发用户疲劳,出现盲目签名。纸质助记词备份同样存在物理风险,火灾、丢失、拍照云端备份都会直接导致密钥泄露。
适用场景:大额资产长期静态存储,极少进行链上交互。
核心风险:供应链固件漏洞、助记词备份损毁丢失、人为盲目签名。
3. 多签钱包:多人共管资产,消除单点故障
多签钱包基于智能合约账户,资产不在单个私钥控制,需要达到预设数量签名才能发起交易,主流配置为 2/3、3/5。2/3 配置代表 3 把密钥,任意 2 把签名即可执行交易,丢失其中一把密钥,资产依旧可以正常操作;单一把密钥泄露,攻击者无法单独转移资产。
2026 年多签钱包生态成熟,Safe 体系支持硬件钱包、MPC 钱包混合作为签名者,可搭建混合签名集群。它最大创新是解决 “单点信任问题”,既适合个人高净值用户做资产冗余防护,也适合 DAO、团队国库多人共管资金。
多签的短板来自合约本身:多签依托智能合约,合约代码存在漏洞风险;交易流程繁琐,每一笔转账都需要多方签名确认,不适合高频小额交易;同时合约升级权限、多签管理员权限如果设置不当,会引入中心化后门风险。
适用场景:高净值个人资产托管、DAO 国库、团队共管资金、资产继承规划。
核心风险:智能合约漏洞、签名人失联、合约管理员权限失控。
二、四大典型场景钱包组合适配方案(2026 实操选型)
不存在一款钱包适配所有场景,行业主流方案是多钱包分层隔离,按照资金用途拆分钱包,不同钱包使用独立私钥,资产物理隔离。
场景 1:新手 Web3 技术研究,资产规模极低,以测试网交互为主
推荐方案:轻量热钱包。
选型逻辑:仅用于测试网交互,不存放任何主网资产。优先选择内置交易风险检测的插件钱包,开启签名风险预警。
避坑要点:不要把主网资产转入日常研究热钱包,研究钱包和资产存储钱包严格分开。
场景 2:高频链上交互,小额资金,日常访问各类 DApp
推荐方案:专用热钱包(MPC 钱包优先),资产上限控制在个人可承受损失范围内。
选型逻辑:MPC 钱包无传统助记词,依靠生物识别 + 密钥分片恢复,交互体验好,适合高频 DApp 访问。资金保持小额,不放大风险。
避坑要点:不要用这个钱包存放长期资产;定期清理授权,及时撤销过期合约无限授权。
场景 3:个人大额资产长期静态存储,极少链上交互
推荐方案:冷硬件钱包,可搭配 Shamir 分片备份。资产规模较高时,可以升级为多签 + 多硬件钱包混合方案,搭建 2/3 多签,3 个签名设备选用不同品牌硬件钱包,规避单一厂商供应链漏洞。
选型逻辑:硬件钱包离线隔离,多签架构消除单点设备故障风险,就算一台硬件钱包损坏或者密钥泄露,资产依旧安全。
避坑要点:助记词不要电子备份;购买硬件钱包优先官方渠道,防止二手设备被篡改。
场景 4:团队国库、DAO 资金,多人共管资产
推荐方案:3/5 多签合约,签名者分散在不同成员,部分签名密钥使用硬件冷钱包。
选型逻辑:多人共同审批交易,单人无法转移国库资金,交易全部留痕可审计,满足团队治理需求。
避坑要点:合理设置签名阈值,避免大量签名人同时失联导致资产锁死;定期审计多签合约权限。
三、2026 钱包选型容易忽略的隐性风险与校验清单
很多用户只对比钱包宣传的安全参数,忽略备份机制,这也是大量资产丢失的根源。钱包选型前,必须提前完整测试恢复流程,在资产存入前验证备份方案是否有效。
第一,区分备份失效风险。普通助记词一旦丢失,资产永久无法找回;Shamir 分片备份,需要妥善保管多份分片,单份分片泄露不会造成资产被盗,但多份同时丢失依旧无法恢复;MPC 钱包依赖服务商恢复机制,如果服务商停止运营,存在恢复失败风险。
第二,警惕硬件钱包供应链攻击。2026 年安全事件显示,二手硬件设备、非官方渠道购买的设备,有可能被提前篡改固件。购买后第一步校验设备真伪,验证固件哈希,不要直接使用设备自带助记词,必须本地重新生成。
第三,签名疲劳问题。冷钱包、多签钱包操作步骤多,当频繁签名时,用户容易跳过交易内容核对,直接确认签名,这是社会工程学钓鱼攻击最常用突破口。高频交互场景,不建议强制使用冷钱包。
第四,权限隔离原则。坚持 “一用途一钱包”,交互钱包、存储钱包、团队国库钱包私钥完全独立,不要复用助记词。即使其中一个钱包被攻破,其他钱包资产不受牵连。
四、钱包选型决策思路总结
2026 年,钱包选型已经从单纯 “选品牌” 升级为搭建一套完整私钥安全体系。选型第一步,先明确两个核心指标:资产价值、每月链上交互次数。小额高频交互,优先热钱包;大额低频存储,优先硬件冷钱包;多人共管或者超高净值个人资产,采用多签架构。
热钱包追求便捷,冷钱包主打离线隔离,多签解决单点信任失效,三者不是替代关系,更多是组合搭配。技术迭代不断优化钱包体验,MPC、账户抽象持续降低使用门槛,但底层安全逻辑不会改变:任何钱包安全的最大短板,永远是使用者自身的备份习惯、签名校验习惯。
技术爱好者在研究各类钱包架构时,应当理性看待钱包技术边界,同时坚守边界,远离虚拟货币交易炒作行为。钱包工具本身只是密钥管理载体,合理评估风险,做好分层隔离,才是私钥管理的核心。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表