2026年全链安全监测数据显示,全年加密行业资产被盗总损失突破187亿美元,其中79%的损失完全可以通过基础安全操作避免,不需要任何高深的技术能力,只需要养成良好的安全习惯就可以彻底规避。但行业调研数据显示,68%的普通加密用户的安全操作习惯存在至少3项致命漏洞,助记词拍照存云端、盲签陌生授权、转账不核对地址等高危行为非常普遍,大量用户在完全没有意识到风险的情况下,一次操作失误就造成全部资产清零,多年积累的资产瞬间全部损失。
绝大多数用户资产被盗的核心原因,根本不是黑客的攻击技术有多么高深,而是用户的安全操作习惯存在明显的漏洞,给了黑客极低门槛的可乘之机。很多用户的安全认知还停留在几年前的老旧经验里,完全没有跟上2026年黑客攻击手法的迭代速度,过去有效的安全方法,现在已经完全无法抵御新型攻击。本文基于2026年大量一线链上安全团队的实测经验,系统拆解全链路可直接落地的安全实操清单,每一个步骤都经过大量真实案例验证,普通用户照着做就可以把资产安全等级提升到行业顶级水平。
 3fa21717f2f27ef01d41f763174c313.webp
助记词物理级安全防护:从根源上杜绝最底层的资产泄露风险
助记词是加密资产安全的第一道,也是最核心的防线,2026年全行业被盗事件里,超过42%的资产被盗,源头都是助记词泄露。很多新手用户拿到助记词之后,随手拍照存在手机相册里,同步到云盘,或者用手机自带的笔记App记录,这种操作相当于直接把你全部资产的钥匙明明白白交给了第三方平台,一旦云盘账号泄露、手机丢失,你的所有资产会直接被黑客转走,没有任何挽回的可能性。
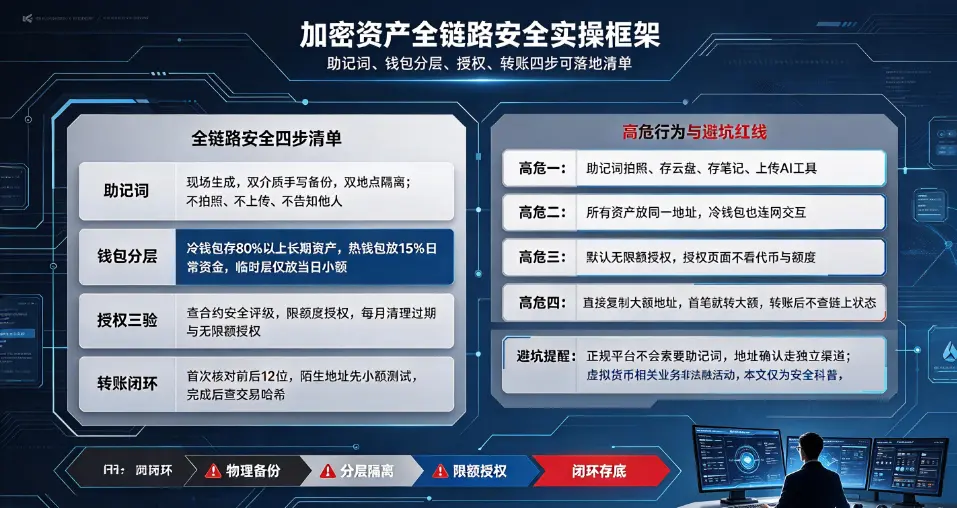
2026年经过大量安全机构验证的助记词物理级防护实操流程,每一步都没有任何数字化存储的环节,从根源上杜绝助记词泄露的可能性。第一,助记词现场生成,绝对不要使用任何别人提前给你的助记词,你在自己的离线设备上,通过官方钱包App现场生成12个或者24个助记词,生成过程中设备全程断网,周围没有任何监控摄像头,完全保证生成过程的绝对安全。第二,双介质离线备份,你准备两张防水防撕的优质铜版纸,把助记词按顺序逐字手写在两张纸上,字迹清晰没有涂改,绝对不要用任何电子设备输入、记录助记词,写完之后你对着屏幕逐字核对三遍,确认所有助记词的顺序、拼写完全正确,没有任何错误。如果你资产规模超过10万美元,额外配置一个不锈钢助记词金属备份板,把助记词刻在金属板上,防火防水防腐蚀,哪怕家里发生火灾、进水,助记词也不会损坏。第三,双地点物理隔离存放,两份纸质备份分别放在两个完全不连通的物理地点,比如一份放在家里的防火保险箱里,另一份放在银行的私人保管箱里,两个地点之间距离至少超过5公里,哪怕其中一个地点发生火灾、被盗等极端意外,你还有另外一份完整的备份,不会丢失助记词。
这里有三个绝对不能碰的安全红线:第一绝对不要拍照、截图助记词,绝对不要把助记词存入任何联网的电子设备、云盘、笔记App里;第二绝对不要把助记词告诉任何一个人,哪怕对方自称是官方客服、安全团队工作人员,也绝对不能泄露,正规平台永远不会索要你的助记词;第三绝对不要把助记词上传到任何AI对话工具里,哪怕你想让AI帮你核对助记词顺序,也绝对不能这么做,一旦AI平台的数据泄露,你的助记词就会直接流出。2026年的行业实测数据显示,严格按照这套流程保管助记词的用户,几乎没有出现过助记词泄露导致的资产被盗事件,从最底层筑牢了资产安全的根基。
钱包分层存储体系:隔离单点失误的损失风险
很多新手用户最常见的错误,就是所有资产全部放在同一个钱包地址里,日常交互DApp、领空投、参与活动都用这个存放大额资产的地址,只要这个地址不小心授权了恶意合约,全部资产会立刻被黑客转走,一次单点失误就会造成全部资产清零的不可逆损失。2026年经过大量资深用户验证的三层钱包分层存储体系,把不同用途的资产完全隔离,哪怕其中某一层出现安全问题,另外两层的资产完全不会受到影响,把单点失误的损失降到最低。
第一层是冷钱包资产层,你用硬件冷钱包生成完全离线的地址,把你总资产80%以上的中长期大额资产全部存放在这个地址里,这个地址的助记词严格按照前面的物理级防护流程保管,绝对不用这个地址连接任何互联网设备,绝对不用这个地址去访问任何DApp、参与任何链上活动,不做任何授权操作,完全和互联网隔离,黑客根本没有任何途径接触到这个地址的私钥,这部分资产的安全性几乎等同于物理保险箱。你首次往冷钱包转入大额资产之前,一定要先做“小额验证测试”,先转0.001个小额资产进去,确认可以正常从冷钱包转出,确认助记词备份完全可用,再转入大额资产,避免硬件设备故障、助记词备份错误,导致资产永久丢失。
第二层是日常热钱包层,你在手机上生成一个专门的热钱包地址,里面只存放总资产15%左右的日常交易资金,所有日常DApp交互、领空投、参与链上活动的操作,全部用这个地址完成,哪怕这个地址不小心授权了恶意合约,最多损失这部分小额资金,你的冷钱包里的大额资产完全不受影响。这个热钱包的助记词单独备份,和冷钱包的助记词完全分开存放,绝对不要和冷钱包用同一套助记词,避免一个助记词泄露,两个钱包的资产全部损失。
第三层是临时交互层,你生成第三个完全独立的临时钱包地址,里面只放少量Gas费和当天需要用到的小额资金,专门用来参与陌生的新项目、测试新的DApp,用完之后里面不留任何资产,下次参与陌生活动重新生成新的临时地址,哪怕这个地址遇到恶意清空器,也没有任何资产可以被盗,几乎零风险。
2026年的行业实测数据显示,严格使用这套三层钱包分层体系的用户,哪怕日常高频参与各类链上活动,也几乎不会出现大额资产损失,彻底把单点操作失误的风险隔离在可控的小范围内。
授权全流程风险拦截:彻底杜绝无限额授权盗币风险
2026年全行业资产被盗事件里,62%的损失全部来自恶意无限额授权,黑客通过钓鱼链接诱导用户点击钱包授权,给恶意合约开放钱包所有代币的无限额转账权限,之后合约可以随时把你钱包里的全部资产转走,这类骗局隐蔽性极强,很多用户点击授权之后完全没有意识到自己已经中招,过了几天钱包资产被转空才反应过来。2026年经过大量安全团队验证的三重授权核验机制,你花10秒钟就可以完成全流程校验,100%识别出恶意授权陷阱。
第一重核验,授权前先确认交互的合约地址,把当前你要交互的合约地址复制到链上安全平台的恶意合约数据库里查询,如果合约已经被标记为恶意盗币合约,立刻取消操作,绝对不要完成授权。同时去区块浏览器查询这个合约的公开信息,确认合约已经过官方安全审计,没有公开的漏洞风险。
第二重核验,授权时严格限制授权额度,绝对不要默认选择无限额授权,根据你本次交互的实际需求,手动输入精确的授权额度,比如你这次只需要兑换100USDT,就只授权100USDT的额度,绝对不要授权2^160-1这类无限额数值,哪怕后续这个合约出现安全问题,黑客最多也只能转走你授权的100USDT,不可能转走你钱包里的全部资产。2026年大量头部钱包已经内置了自定义授权额度的功能,不需要你手动输入复杂的数值,直接选择对应交互金额即可。
第三重核验,月度定期清理历史授权,你每个月至少花5分钟时间,用区块浏览器的授权查询工具,扫描你热钱包地址的所有历史授权记录,把所有已经过期、不再使用的合约授权全部取消,尤其是无限额授权的合约,用完之后立刻取消,不要长期保留在你的授权列表里。2026年的行业实测数据显示,坚持每月清理授权的用户,授权被盗的概率比从不清理授权的用户低97%。
这里有一个核心安全习惯,任何时候钱包弹出授权页面,绝对不要直接点击确认,停下来看3秒钟,确认授权的代币类型、授权额度完全符合你的预期,再点击确认,99%的授权被盗事件,都是用户“闭眼盲签”造成的,多花3秒钟就可以完全避免。
转账核验闭环机制:彻底规避地址投毒与替换攻击
2026年黑客的地址投毒、恶意软件地址替换攻击已经非常成熟,黑客通过大量转账生成和你常用地址前后缀完全一致的高仿地址,出现在你的转账历史记录最前面,你稍不留神就会把资产转到高仿地址里,转过去之后根本无法追回。还有一类恶意软件,你复制真实的收款地址之后,剪贴板里的地址会被恶意软件自动替换成黑客的地址,你粘贴之后直接把资产转到黑客地址里,这类攻击每年造成的损失超过12亿美元。2026年经过大量安全团队验证的三步转账核验闭环机制,可以100%识别出这类地址诈骗。
第一步,收款地址首次输入绝对不要用复制粘贴,你手动输入收款地址的前6位和后6位,确认和对方发给你的地址的前后12位完全一致,哪怕中间的字符有差异,前后12位完全不同,你也可以立刻发现地址不对,从根源上避免剪贴板恶意软件自动替换地址的风险。
第二步,首笔小额测试转账,你第一次给陌生的新地址转账的时候,先转一笔极小金额的测试交易,比如转0.0001个对应币种,确认对方可以正常收到,确认这个地址完全正确,再转入大额资金,哪怕你前面的核验出现失误,最多也只损失极小的测试资金,不会造成大额资产损失。
第三步,链上二次确认,你转账完成之后,立刻去区块浏览器输入你的交易哈希,确认交易的收款地址、转账金额、Gas费完全符合你的预期,确认交易成功上链,没有被恶意替换,完成全流程闭环核验。
这里有一个核心避坑要点,绝对不要用第三方聊天软件直接发送大额转账地址,聊天软件的后台很容易被黑客攻击篡改地址,优先用官方的加密通信渠道确认地址,或者通过电话、其他独立渠道和对方当面确认地址的正确性,避免地址在传输过程中被篡改。
站在2026年的加密资产安全节点来看,没有任何一套安全体系可以做到绝对的零风险,但是你只要严格执行这套全链路实操清单,就可以把98%以上的常见安全风险彻底隔离,完全不需要高深的技术能力,只需要养成良好的操作习惯,就可以稳稳保护好自己的数字资产安全。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表