2026年全链安全监测数据显示,全年币圈各类诈骗事件累计造成的用户资产损失超过187亿美元,诈骗分子的攻击技术和话术体系已经完成了全面迭代,过去传统的“不要点击陌生链接”这类基础安全提示,已经完全无法防御2026年的新型骗局。其中钓鱼链接、假客服、恶意授权陷阱三类高发骗局,贡献了总损失的79%,平均单笔被盗资产价值超过1.3万元,大量有多年交易经验的老用户也因为骗局话术迭代,防不胜防遭遇资产损失。
绝大多数用户中招被骗的核心原因,根本不是用户的安全意识不足,而是诈骗分子的攻击套路已经进化到了“全场景伪装、全流程铺垫”的新阶段,普通用户很难通过单一的特征识别出骗局,自然很容易在毫无防备的情况下中招。本文基于2026年大量一线链上安全团队的实测经验,系统拆解三类最高发骗局的完整识别防御体系,帮助你建立起全链路的安全防护屏障。
 e87eab93265d89baeb8fac54fb6ee04.webp
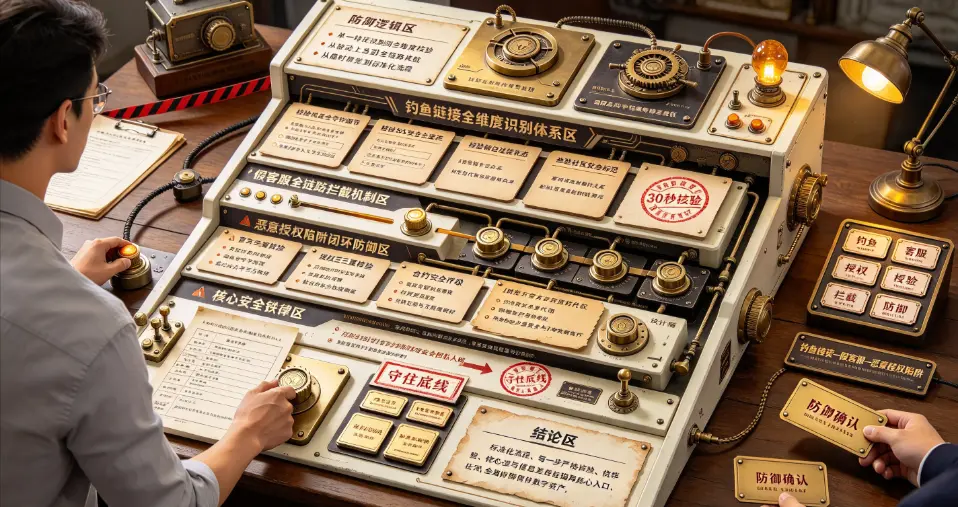
钓鱼链接全维度识别体系:从根源上拦截高仿伪装站点
钓鱼链接是所有币圈骗局的第一入口,2026年的钓鱼站点已经进化到了1:1像素级复刻的阶段,普通用户肉眼几乎无法分辨出和官方站点的区别,搜索引擎广告、社交平台KOL转发、Discord社区通知、高仿官方邮件,都已经成为钓鱼链接的主要引流渠道,传统的“看域名拼写”的单一识别方法,已经完全失效。2026年经过大量安全团队验证的五重核验识别体系,普通用户花30秒就可以完成完整核验,100%识别出所有高仿钓鱼站点。
第一重核验域名全字符细节,绝对不要只看域名的前几个字符就放松警惕,把整个域名完整拆分成每一个字符逐字核对,确认没有任何字符替换,比如把l替换成数字1、把o替换成数字0、把以太坊官方域名的eth换成了eth-xyz这类后缀,这类高仿域名是2026年钓鱼站点最常用的套路,普通用户稍不留神就会忽略。同时确认域名的顶级后缀和官方完全一致,官方使用.com的站点,绝对不要点击使用.xyz、.io等小众后缀的同名站点,90%以上都是钓鱼站点。
第二重核验SSL安全证书信息,点击浏览器地址栏左侧的锁形图标,查看站点的SSL证书颁发机构和有效期,正规官方站点的SSL证书是权威机构颁发的EV证书,证书信息里会显示官方公司的完整名称,而钓鱼站点的SSL证书大多是免费的DV证书,证书信息里只有域名没有主体公司名称,一旦发现证书信息异常,立刻关闭页面,绝对不要输入任何账号密码。
第三重核验全渠道官方入口交叉验证,任何站点打开之后,不要立刻进行任何操作,立刻回到项目官方的X账号、Discord公告、官方Telegram频道,查看官方公开的所有官方链接列表,确认你当前打开的链接完全出现在官方公开的白名单里,只要不在官方公开链接列表里的站点,哪怕界面和官方完全一模一样,也100%是钓鱼站点。2026年大量钓鱼站点专门在搜索引擎投广告,把假站点排在搜索结果第一位,普通用户通过搜索引擎点击进去,完全不知道这是钓鱼站点,通过官方渠道交叉核验的方法,就可以彻底拦截这类骗局。
第四重核验钱包连接状态,如果你点击链接之后,钱包弹出的授权页面里,出现了你完全不熟悉的陌生代币授权,或者直接要求你输入私钥、助记词,不需要任何思考,立刻关闭页面,100%是钓鱼站点,正规的官方DApp永远不会要求你输入私钥和助记词,只需要完成正常的交易签名即可。
第五重核验社区安全标记,把你拿到的链接复制到行业头部区块链安全平台的恶意链接数据库里查询,如果链接已经被标记为恶意钓鱼站点,立刻远离,2026年全行业共享的恶意链接数据库,已经收录了超过320万个钓鱼站点链接,几乎所有的活跃钓鱼站点都已经被标记。
假客服全链路拦截机制:彻底杜绝“官方人员”主动联系你的可能性
2026年币圈假客服骗局的套路,已经从过去的直接上来就说“你的账号异常需要验证”,进化成了长达几天甚至几周的长期铺垫模式,诈骗分子先通过社交平台克隆你的好友头像昵称,模仿你熟悉的KOL、交易所官方客服、项目方工作人员,和你正常聊天几天,分享行业资讯,逐步获取你的信任,最后再抛出诈骗话术,大量有经验的老用户也很容易中招。建立全链路的假客服拦截机制,就可以从根源上避免这类骗局。
第一,建立核心安全原则:任何官方平台的正规客服,绝对不会在非官方渠道主动联系你。所有交易所、项目方的官方客服,唯一的正规沟通渠道,就是平台App内部的官方客服聊天窗口,绝对不会主动通过Telegram、微信、Discord私信联系你,任何在这些社交平台里主动私信你,自称是“交易所客服”“项目方工作人员”的账号,100%是诈骗分子,不需要任何多余的沟通,直接拉黑。
第二,全社交平台账号三重核验,任何主动私信你的陌生账号,哪怕头像和昵称和你认识的官方工作人员完全一样,你也要完成三重核验:第一核验账号的注册ID、历史发布内容,确认和你之前认识的官方账号完全一致,诈骗分子只会克隆头像昵称,几乎不会同步过去几年的全部历史内容;第二通过其他独立的官方渠道确认,比如你在Telegram上收到自称交易所客服的私信,立刻打开交易所App内部的官方客服窗口,询问是否有工作人员刚刚通过Telegram联系你,官方客服会明确告诉你没有这类操作,直接就可以确认对方是骗子;第三要求对方进行官方身份验证,比如让对方在官方公开的频道里,发布一条指定内容的公告,如果对方做不到,100%是假客服。
第三,核心操作绝对不走第三方渠道,任何涉及账号解冻、资产找回、空投领取的操作,全部在官方平台内部的功能页面完成,绝对不要点击对方给你发送的任何外部链接,绝对不要下载对方给你发送的任何“安全验证软件”“升级钱包插件”,这类文件几乎全部是植入了木马的恶意程序,一旦你在电脑上运行,你的钱包私钥、浏览器Cookie全部会被黑客偷走,资产直接被转走。
2026年的假客服骗局里,还有一类专门针对KOL和项目方工作人员的套路,诈骗分子冒充投资机构、猎头,以商务合作、招聘面试的名义,给你发送假的会议软件安装包,里面植入了木马,一旦你运行,电脑就会被黑客完全控制,这类骗局的防御逻辑完全一致,陌生人发来的任何可执行文件,一律不要下载运行,所有商务会议全部使用你自己熟悉的官方Zoom、腾讯会议入口,对方如果坚持让你换陌生平台、装陌生插件,直接终止沟通。
恶意授权陷阱闭环防御:把无限额授权盗币风险降到零
2026年全年的链上资产被盗事件里,62%的损失全部来自恶意授权陷阱,诈骗分子通过钓鱼链接诱导用户点击钱包授权,给恶意合约开放了钱包里所有代币的无限额授权,之后合约可以随时把你钱包里的全部资产转走,这类骗局的隐蔽性极强,很多用户点击授权之后,完全没有意识到自己已经中招,过了几天钱包里的资产被转空,才反应过来被骗。建立授权全流程的闭环防御体系,就可以彻底杜绝这类损失。
第一,授权前三重核验机制,任何时候钱包弹出授权页面,绝对不要直接点击确认,先停下来做三个核验:第一核验当前交互的合约地址,去链上安全平台查询这个合约的安全评级,如果合约已经被标记为恶意盗币合约,立刻取消操作;第二核验授权额度,绝对不要默认选择无限额授权,根据你本次交互的实际需求,输入对应的精确授权额度,比如你这次只需要兑换100USDT,就只授权100USDT的额度,不要授权无限额;第三核验代币类型,确认你当前授权的代币,就是你本次交互需要用到的代币,不要给完全无关的陌生代币开放任何授权。2026年大量头部钱包已经内置了授权风险预警功能,一旦你要授权的合约是恶意合约,钱包会直接弹出红色高危预警,看到预警之后立刻终止操作。
第二,月度授权清理机制,你每个月至少花5分钟时间,用钱包内置的授权管理工具,或者区块浏览器的授权查询页面,查询你钱包所有的历史授权记录,把所有已经过期、不再使用的合约授权全部取消,尤其是无限额授权的合约,用完之后立刻取消,不要长期保留在你的授权列表里。2026年的实测数据显示,坚持每月清理授权的用户,授权被盗的概率比从不清理授权的用户低97%。
第三,钱包地址分级隔离原则,把你的钱包地址分成两类:一类是日常高频交互的热钱包地址,里面只存放少量日常交易资金,所有DApp交互、授权操作都在这个地址里完成;另一类是存放大额长期资产的冷钱包地址,绝对不要用这个地址去和任何陌生DApp做交互,不要做任何授权操作,完全隔离风险,哪怕你的热钱包地址的授权出现问题,你的冷钱包里的大额资产也不会受到任何影响,彻底把大额资产的授权被盗风险降到零。
最后给所有用户一个核心安全铁律:任何时候,你的私钥、助记词、钱包支付密码,绝对不能告诉任何人,哪怕对方自称是“官方客服”“安全团队工作人员”,也绝对不能泄露,只要守住这条底线,99%的币圈骗局都不可能骗走你的资产。
站在2026年的链上安全节点来看,绝大多数的骗局,本质上都是利用了用户的“侥幸心理”和“信息差”,建立起标准化的全流程识别防御体系,每一步操作都严格按照安全规则核验,你就可以彻底避开几乎所有高发骗局,保护好自己的数字资产安全。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表