2026年全球加密资产诈骗总损失突破117亿美元,同比2025年增长18%,整个加密诈骗产业已经完成了全链路AI工业化升级,诈骗分子不再使用过去粗糙的老套路,而是结合深度伪造技术、精准社工数据、像素级高仿品牌包装,针对不同用户的资产情况量身定制骗局剧本。行业最新的链上安全调研数据显示,全年有超过37%的受害者,是拥有3年以上加密市场经验的老用户,他们过去的传统防骗经验,在2026年的新型加密诈骗变种面前完全失效,大量资深用户也在毫无防备的情况下中招,造成大额资产损失。
核心原因是绝大多数用户的加密防骗认知,还停留在几年前的旧经验里,以为自己只要“不随便点陌生链接、不相信高收益承诺”就不会被骗,但2026年的新型加密诈骗,已经完全渗透进用户日常使用的主流社交平台、官方内容社区,甚至可以精准说出你过去的所有链上交易记录,你会下意识以为对方是官方工作人员,完全放下戒备,最后掉进精心设计的陷阱里。很多骗局从你看到第一条广告开始,就已经进入了诈骗分子设计好的完整剧本里,你根本意识不到自己正在被收割。本次基于2026年最新的链上安全实测数据,通过真实典型案例深度复盘6类最高发加密诈骗场景的底层收割逻辑,配套可直接落地的全维度防骗自查清单,帮助用户系统性排查日常操作中的所有潜在风险点,避开99%的加密资产诈骗陷阱。
 ee588c5a6b48296ce9c22b7dee9b702.webp
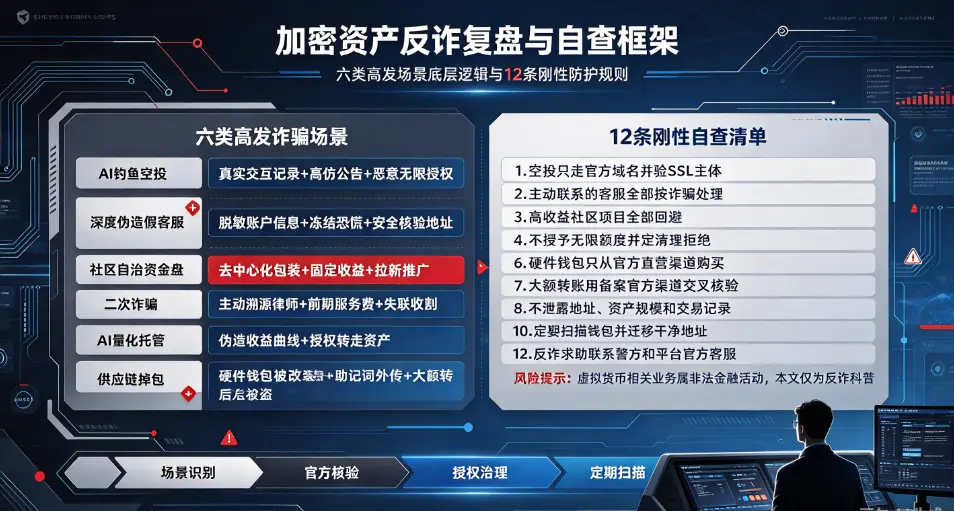
6类最高发加密诈骗场景深度复盘:拆解底层收割逻辑
2026年83%的加密资产诈骗损失,全部集中在6类最高发场景里,每一类场景都有极其典型的真实案例,拆解清楚它们的底层收割逻辑,你就可以从根源上识别所有同类型的变种骗局。
第一类高发场景:AI驱动精准定制钓鱼空投骗局。2026年这类骗局造成的总损失超过32亿美元,是全年最高发的加密诈骗类型。真实案例显示,诈骗分子通过链上爬虫工具,爬取所有过去参与过知名项目交互的钱包地址,通过AI生成完全高仿的项目官方公告,精准推送到对应钱包地址的所有者的社交账号里,告诉你“你是项目的早期白名单用户,可以领取价值超过5000美元的专属空投”,附带的链接是像素级高仿的项目官方网站,你点击链接连接钱包之后,网站不会直接转走你的资产,而是弹出一个“授权领取空投”的弹窗,引导你点击确认,这个弹窗背后对应的是恶意无限授权合约,你点击确认的那一刻,诈骗分子就获得了你钱包里所有同类代币的完全控制权,几秒钟之内就会把你钱包里所有的对应资产全部转走,通过多层混币地址洗白,几乎不可能追回。很多用户因为自己确实是项目早期用户,完全没有怀疑链接的真实性,直接点击授权,最后钱包里的全部资产被盗走。这类骗局的底层收割逻辑,是诈骗分子利用你真实的历史交互记录,用精准定制的“专属福利”降低你的戒备心,你以为自己拿到了专属的空投,实际上把钱包的全部控制权拱手送给了黑客。
第二类高发场景:深度伪造假客服资产核验骗局。2026年这类骗局造成的总损失超过24亿美元,大量资深用户中招。真实案例显示,诈骗分子通过黑灰产渠道拿到你在头部交易所的部分脱敏账户信息,精准说出你上周的一笔提币申请的具体金额和时间,伪装成交易所的官方风控客服,通过你常用的社交平台主动联系你,告诉你“你的账户关联了一笔异常链上交易,涉嫌洗钱,现在已经被临时风控冻结,需要你配合完成链上资产核验,把资产临时转入官方指定的安全核验地址,核验完成之后10分钟之内就会原路退回,否则你的账户资产会被永久冻结,还会影响你的个人征信”。很多用户听到对方能精准说出自己的账户细节,瞬间就慌了神,完全来不及核实真假,直接把大额资产转入对方提供的“官方核验地址”,资产转过去之后立刻就会被转走,再也不可能退回。这类骗局的底层收割逻辑,是诈骗分子用你真实的账户信息建立信任,再用“资产冻结”的恐慌感,逼迫你在短时间内做出不理性的转账决策,根本没有时间去官方渠道核实真假。
第三类高发场景:“社区自治”型新型资金盘骗局。2026年这类骗局造成的总损失超过21亿美元,迷惑性远高于传统资金盘。真实案例显示,诈骗分子完全不对外暴露自己是项目方,伪装成一个完全由社区用户自发发起的去中心化社区项目,所有的项目决策都在社交群里公开投票,每天晒大量“普通用户提现到账”的截图,告诉你“把USDT存入项目的社区金库,每天可以拿到1.5%的固定收益,拉新用户进来还可以拿到额外的社区贡献奖励”。很多用户看到项目完全是“社区自治”,没有明显的中心化项目方,完全放下戒备,不仅自己把大额资产投进去,还主动拉身边的朋友一起参与,等到项目的新用户流入量达到峰值,项目方立刻卷走所有社区金库里的资产关站跑路,所有参与者的本金全部被卷走。这类骗局的底层收割逻辑,是用“去中心化社区自治”的概念包装庞氏骗局,让用户从被动受害者变成主动推广者,大幅降低用户的戒备心,诈骗分子全程隐藏在幕后,几乎很难被追溯。
第四类高发场景:链上溯源“帮你追回被盗资产”二次诈骗。2026年这类骗局造成的总损失超过13亿美元,专门收割已经被盗过一次的受害者。真实案例显示,你在社交平台上发布自己资产被盗的求助内容之后,立刻就会有伪装成“专业链上溯源律师”“链上安全技术人员”的人主动联系你,告诉你他有内部渠道可以帮你追回被盗资产,成功率超过90%,只需要你先支付10%的前期服务费,拿到追回的资产之后再付剩下的佣金。很多受害者本来就因为资产被盗极度焦虑,看到有人能帮自己拿回损失,立刻就把服务费转了过去,对方收到服务费之后立刻失联,你不仅没有拿回被盗的资产,还平白无故多损失了一笔服务费,遭遇二次收割。这类骗局的底层收割逻辑,是精准瞄准已经受损的受害者的焦虑心理,利用受害者想要追回损失的强烈意愿,实施二次诈骗,中招率极高。
第五类高发场景:AI驱动“量化交易托管”骗局。2026年这类骗局造成的总损失超过12亿美元,大量普通投资者中招。真实案例显示,诈骗分子用AI生成大量“实盘盈利截图”“历史收益曲线”,在短视频平台、社交平台大量投放广告,告诉你“我们的AI量化机器人可以做到稳赚不赔,月化收益稳定15%以上,你只需要把钱包授权给量化机器人,不需要任何操作,躺着就可以拿收益”。很多用户看到历史收益曲线非常漂亮,完全没有怀疑,直接把钱包的交易权限授权给对方的量化合约,授权完成之后,对方立刻通过合约转走你钱包里的所有资产,根本不存在什么AI量化机器人,所有的历史收益曲线全部是AI伪造的。这类骗局的底层收割逻辑,是用AI生成的虚假实盘数据,给你营造“低风险高收益”的假象,用“躺赚”的诱惑,诱导你主动交出钱包的资产控制权。
第六类高发场景:硬件钱包供应链掉包骗局。2026年这类骗局造成的总损失超过15亿美元,大量重视资产安全的资深用户中招。真实案例显示,诈骗分子通过黑灰产渠道,在硬件钱包的官方物流运输环节,把全新的正版硬件钱包替换成提前植入恶意程序的改装设备,你收到硬件钱包之后,按照正常流程设置助记词,你输入的所有助记词都会通过恶意程序同步给诈骗分子,你往硬件钱包里转入大额资产之后,诈骗分子会在10分钟之内转走所有资产,你甚至完全不知道自己的助记词是怎么泄露的。这类骗局的底层收割逻辑,是瞄准了资深用户对硬件钱包的信任,从供应链环节篡改硬件设备,哪怕你所有的操作流程完全正确,资产依然会被盗走,隐蔽性极强。
全维度加密资产防骗自查清单:一次性排查所有潜在风险
针对以上6类最高发的加密诈骗场景,整理出一套全维度可直接落地的防骗自查清单,一共12条刚性规则,你逐条对照自己的日常操作习惯,完成一次全面自查,就可以系统性排查出所有潜在的风险点,从根源上避开99%的加密资产诈骗陷阱。
所有链上空投活动,全部通过项目官方域名的网站参与,绝对不要通过私信、群聊、陌生广告里的链接进入活动页面,进入网站之后第一时间核验SSL证书的主体信息,确认和项目官方公示的运营实体完全一致,没有任何异常。
任何主动通过社交平台、私信、陌生电话联系你的“交易所官方客服”,100%是诈骗,正规加密平台的官方客服永远不会主动联系你,永远不会以任何理由要求你转账到“安全核验地址”,遇到这类情况,直接打开你自己从官方书签进入的交易所APP,在站内官方客服渠道核实情况。
所有承诺“月化收益超过5%”“稳赚不赔”的社区投资项目,全部是庞氏骗局,不管它包装成“社区自治”“DeFi挖矿”“AI量化”任何形式,本质上都是用新用户的本金给老用户付息,最终一定会跑路,绝对不要投入一分钱。
所有主动私信联系你,声称可以帮你“链上溯源追回被盗资产”的陌生人,100%是二次诈骗,正规的链上溯源服务,绝对不会在追回资产之前收取任何前期服务费,遇到这类情况第一时间联系你最初报案的警方,通过官方渠道推进溯源工作。
永远不要给任何陌生的智能合约授予无限额度授权,每一次连接钱包授权之前,仔细看清楚授权的资产范围和额度,定期去官方授权管理页面,清理所有过期无用的授权,避免恶意合约转走你的资产。
所有硬件钱包全部通过官方直营渠道购买,收到货之后第一时间检查产品的防伪封条是否完整,绝对不要购买二手硬件钱包,绝对不要通过第三方代购、陌生电商店铺购买硬件钱包,从根源上避开供应链掉包风险。
所有涉及大额转账的操作,转账之前必须通过你之前提前备案的官方联系方式,交叉核实收款地址的真实性,绝对不要因为对方能说出你的部分账户细节,就直接放松戒备。
不要在任何非官方渠道,泄露你的钱包地址、链上资产规模、过往交易记录,避免诈骗分子通过链上爬虫和社工数据,给你定制专属的诈骗剧本。
你的主钱包助记词,永远只用物理纸笔抄写记录,绝对不要用手机截图、联网笔记软件、云端存储记录助记词,从根源上避免助记词被恶意程序同步上传。
所有陌生链接、空投活动,只要要求你输入助记词、私钥、Keystore文件,100%是诈骗,没有任何例外,正规的官方活动永远不会要求你提供这类核心敏感信息。
定期用链上安全工具扫描你的钱包地址,检查是否存在高风险交互记录、恶意授权,发现异常立刻取消所有可疑授权,把剩余资产转移到全新的安全钱包地址。
所有加密相关的反诈求助,第一时间联系当地警方和对应平台的官方站内客服,不要相信任何社交平台上主动冒出来的“专业人士”,避免遭遇二次诈骗。
逐条对照完成这份自查清单之后,你就可以系统性地排查出日常加密操作里的所有潜在风险点,彻底避开绝大多数新型加密诈骗陷阱,在复杂的市场环境里守护好自己的资产安全。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表