引言
2026 年,链上盗币的主流攻击模式早已不再依靠盗取助记词,授权钓鱼(Approval Phishing) 成为黑产首选攻击手段。根据链上安全机构监测数据,全年超过 76% 的链上资产被盗案件,根源都是用户在钓鱼网站随手确认一笔授权或离线签名,黑客无需拿到私钥,仅凭用户签署的权限指令,就可以在任意时间转移钱包内代币资产。
很多普通用户分不清转账交易、代币授权、消息签名三者的区别,误以为 “连接钱包 = 登录、签名只是验证身份”,在领取空投、参与项目测试的诱导下,签下无上限授权合约。尤其是 Permit、Permit2 离线签名,无需用户支付 Gas,钱包弹窗展示信息非常简洁,欺骗性极强,也是 2026 年高发骗局的核心载体。
本文跳出泛泛的安全口号,从底层原理区分授权与转账,拆解各类签名弹窗风险,搭建钱包分层防护体系,提供签名前核验清单、定期授权清理流程,以及误签之后的黄金 5 分钟应急止损流程,帮助使用者建立完整的链上资产安全防线。
免责声明:本文仅为区块链技术科普,不构成任何投资建议。我国禁止虚拟货币交易炒作,虚拟资产交易不受法律保护,存在极高财产损失风险,请勿参与相关交易。
 0548927fed2b03e63d12be5c016933e.webp
一、核心概念区分:转账、授权、消息签名,三者完全不是一回事
绝大多数被盗的根源,就是混淆了这三类钱包签名操作。1. 转账交易(Transfer)转账是明确的链上交易,钱包弹窗会清晰展示转出代币、金额、接收地址、Gas 费用。这笔交易执行完成,资产一次性转出,任务结束。每一笔转账都需要用户主动确认金额与收款地址,黑客很难在转账页面隐藏权限。2. 代币授权(Approve /setApprovalForAll)授权本身不立刻转走资产,而是授予合约 “后续可以从你的钱包划转代币” 的权限。最危险的是无限额度授权,合约可以在未来任意时间,不经过你的再次确认,直接转走对应代币。很多钓鱼网站会伪装成空投领取页面,诱导用户签署无限授权,用户以为只是领取奖励,实际等于把资产的支配权交给黑客合约。3. 离线消息签名(Permit / Permit2)这是 2026 年黑产最常利用的手段。这类签名属于消息签名,不广播上链、不消耗 Gas,弹窗界面极简,看起来像简单的身份验证。用户完成签名后,黑客拿到签名字符串,可在任意时间提交到合约,直接划转资产。Permit2 甚至支持一次性批量授权多种代币与 NFT,单次签名即可造成钱包内多类资产被盗。
2026 年出现的新型 EIP-7702 委托攻击,危害远高于普通代币授权。一旦签署委托交易,攻击者可以接管整个 EOA 账户,掌控账户内全部资产,单起攻击案例最高损失超百万美元,这类签名弹窗一定要高度警惕,非知名可信项目一律拒绝签名。
二、2026 主流链上骗局套路:骗子如何诱导用户签名授权
套路 1:假空投、项目白名单钓鱼
骗子搭建高仿官网,宣称免费发放代币、NFT 空投,用户连接钱包后,弹出签名窗口,提示 “签名验证资格即可领取”。弹窗隐藏 Permit 授权逻辑,用户确认签名后,黑客获得代币划转权限,等待时机清空钱包资产。这类仿站通过搜索引擎广告、社群、短视频传播,域名和原版项目高度近似,普通人很难一眼分辨。
套路 2:冒充钱包 / 项目官方客服远程指导签名
诈骗分子通过 Telegram、Discord、邮件伪装官方客服,声称账户异常、需要升级钱包、解锁资产,远程引导用户连接网站签名。很多受害者在客服话术诱导下,忽略合约地址校验,直接确认授权。安全统计显示,冒充客服类案件平均单笔损失远高于普通钓鱼链接攻击。
套路 3:测试转账、小额验证陷阱
骗子宣称 “小额转账验证钱包激活,验证完成后返还资金并发放大额奖励”。用户以为只是一笔小额测试转账,实际弹窗是无限授权。很多用户看到金额很小,放松警惕,一键确认授权,后续钱包内大额资产被批量转出。
套路 4:虚假多签、钱包升级骗局
以升级钱包、开启多签保护为理由,诱导用户签署 EIP-7702 委托类交易。用户误以为是安全升级,实际签署后账户控制权直接移交恶意合约,属于最高等级的高危签名。
三、事前防护体系:分层钱包架构,从源头降低被盗风险
最有效的防盗策略,不是事后补救,而是资产隔离,这也是 2026 年行业安全人员通用的实操方案。
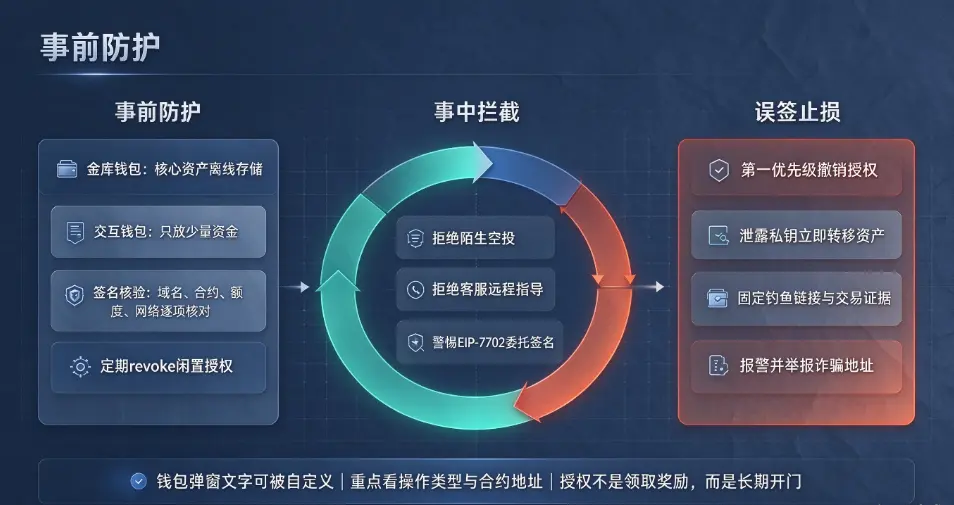
金库钱包(冷钱包 / 硬件钱包)长期存放核心资产,几乎不连接任何 DApp、陌生网站,不随便扫码签名。私钥离线保存,不联网。这个钱包只做资产存储,不参与空投、测试、新项目交互。
交互试水钱包(热钱包)专门用于和各类 DApp、新项目、领空投场景交互,钱包内只存放少量资金。就算误签恶意授权,损失上限可控,不会波及核心资产。两个钱包完全分开,不要混用。
签名前强制核验清单(每次签名前逐条核对)✅ 核对域名:手动输入官网地址,不要点搜索结果、社群链接,优先使用自建书签进入网站
✅ 看清签名类型:区分转账、授权、离线消息签名;凡是 “免 Gas、验证身份、领取空投” 类签名,提高最高等级警惕
✅ 核查合约地址:陌生合约地址、不知名新合约,直接拒绝签名
✅ 检查授权额度:尽量使用最小额度授权,拒绝 “无限授权 setApprovalForAll”
✅ 确认网络:检查钱包当前链,防止被诱导切换至陌生侧链
定期清理授权养成每月检查授权的习惯,使用 Revoke.cash、区块浏览器授权查询工具,查看钱包所有已授权合约。不再使用的 DApp,及时撤销授权,关闭合约的资产划转权限,消除长期授权带来的隐形风险。很多用户几年前的旧授权一直保留,成为黑客长期攻击的后门。
四、误签名之后:黄金 5 分钟应急止损 SOP
一旦发现签署可疑授权,不要慌乱,严格按顺序执行操作,这是挽回资产的关键窗口期。
第一优先级:撤销授权打开可信授权工具,连接钱包,找到恶意合约,将授权额度修改为 0,提交撤销交易。撤销授权需要消耗 Gas,操作成功后,黑客无法再通过该合约划转你的代币。
注意:如果已经泄露助记词 / 私钥,撤销授权无效,必须立刻转移资产。
资产紧急转移若撤销授权操作卡顿、网页无法访问,立刻创建全新干净钱包,将剩余资产优先转移大额资产。黑客的自动扫币脚本存在延迟,抢在脚本执行前转移资产,可保住剩余资金。旧钱包在出现私钥泄露风险后,直接废弃,不要再继续使用。
固定全部证据截图保存钓鱼网站链接、合约地址、签名交易哈希、聊天记录,全部证据单独备份。记录交易 TxHash,在区块浏览器标记可疑交易。
报警与上报保留证据向公安部门报案,同时在链上安全平台提交诈骗地址举报,尽可能协助安全团队追踪资金流向。同时停止和骗子任何沟通,不要被对方话术诱导继续转账。
五、高频踩坑点与实操避坑细节
信任弹窗文字,忽略底层逻辑。钱包弹窗文字可以被 DApp 自定义,不要只看中文描述,重点看操作类型、合约地址。
长期保留无限授权。很多用户在 DEX 交互后,忘记撤销授权,合约权限永久生效,留下长期安全漏洞。
助记词拍照、存云端笔记、发给客服。任何官方客服、项目方永远不会索要助记词、私钥,凡是索要助记词的,100% 是诈骗。
混用一个钱包处理全部资产。大额资产放在天天交互 DApp 的热钱包,一次误签就造成全部资产损失。
盲目相信 “多签、钱包升级” 类签名。EIP-7702 委托类签名属于账户级权限变更,普通用户几乎不需要签署这类交易,遇到直接拒绝。
六、总结
2026 年链上安全的核心逻辑已经改变:黑客不再需要破解你的钱包,只需要诱导你亲手签下一笔授权或者离线消息签名。转账是一次性资产转移,而授权相当于给合约长期开门,Permit 离线签名更是伪装性极强的高危陷阱。
整套防护体系由三层构成:事前使用钱包分层隔离资产、每次签名严格核验、定期清理闲置授权;事中拒绝陌生网站的可疑签名请求;一旦误操作,立刻启动黄金 5 分钟止损流程。
链上安全不存在绝对的 “一劳永逸”,没有任何工具可以完全消除风险。守住签名确认这最后一道关口,分清授权与转账的本质差异,不随意在陌生网站签名,才是保护链上资产最核心的原则。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表