随着 Web3 应用普及,大量普通用户开始接触链上钱包、代币空投、DApp 交互。很多用户存在认知误区:只要保管好私钥,资产就不会被盗。但 2026 年链上安全报告的数据推翻了这一认知:绝大多数加密资产被盗案件,并非私钥泄露,而是用户主动签署恶意授权、复制错误转账地址、点击虚假空投链接。黑产团伙不再单纯瞄准私钥,转而利用用户对钱包签名、合约授权机制的认知盲区实施诈骗,攻击隐蔽性更强,识别难度更高。
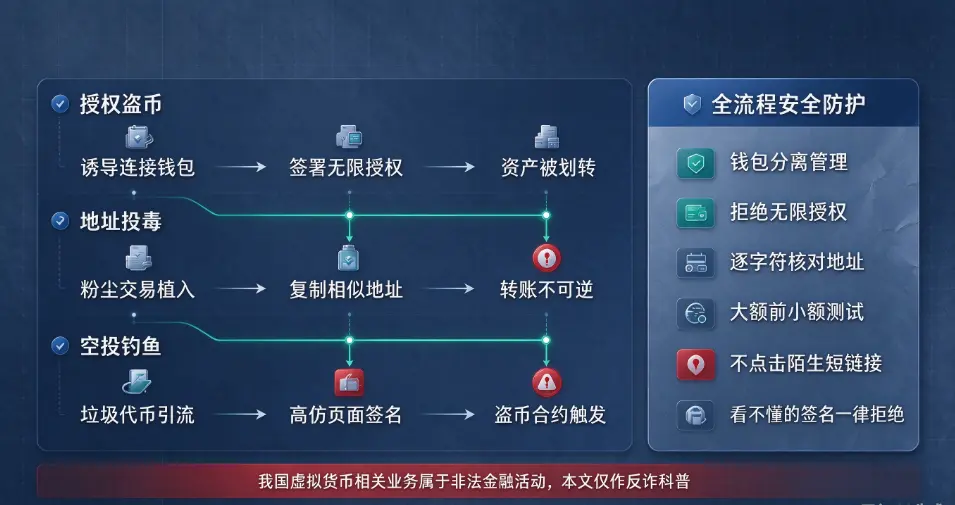
三大高频骗局类型分别是:钱包无限授权盗币、地址投毒转账骗局、虚假空投钓鱼领币。2026 年黑产借助 AI 快速生成高仿官网、伪造项目公告、自动生成垃圾代币批量空投,低成本大规模实施钓鱼攻击。本文结合本年度真实案例,拆解骗局完整链路,理清技术原理,给出可落地的钱包安全防护方案。
 b667dc3b97aaa8d2ab25cd13a87712b.webp
一、钱包授权骗局:最隐蔽的无感盗币陷阱
钱包授权诈骗是 2026 年损失金额最高的用户侧攻击手段,核心原理是 ERC20 代币的approve授权机制。正常 DeFi 交互中,用户授权合约可以调用一定额度代币用于兑换、质押;而恶意合约会诱导用户签署无限额度授权,黑客后续无需用户二次确认,可随时划转钱包内对应代币,整个过程用户不会收到任何弹窗提醒,因此被业内称为无感盗币。
典型 2026 案例:某用户在社交群看到新 NFT 项目铸造活动,点击社群链接进入仿冒网站,连接钱包后点击 “确认铸造”,钱包弹窗提示签名授权。用户简单浏览弹窗就确认签名,页面提示铸造成功。用户并未察觉,这次签名是对恶意合约的无限授权。黑客持续监控钱包余额,半个月后用户转入大额 USDT,黑客直接调用授权,一次性转走全部资产。断开网站连接并不会自动撤销链上授权,授权永久保存在区块链账本,必须手动执行撤销操作,这也是很多用户最大的认知盲区。
NFT 领域同类骗局更加普遍,攻击者诱导用户签署setApprovalForAll全集合授权,一旦签名,黑客可以转走钱包内该系列全部 NFT。很多高仿钓鱼页面伪装成 NFT 市场、项目官网,页面 UI 和原版几乎无差别,普通用户很难分辨。
识别要点:
任何陌生网站要求钱包授权,优先查看授权额度,拒绝无限授权;
授权不等于连接钱包,仅连接钱包只能读取公开地址,授权才是资产调用权限;
定期使用授权查询工具,批量查看并撤销所有不再使用的合约授权;
大额资产钱包尽量不参与各类 DApp 交互,使用独立小额交互钱包。
二、转账环节骗局:地址投毒与冒充地址陷阱
转账诈骗在 2026 年演化出新形态 —— 地址投毒攻击,成为转账被盗的重灾区。安全机构监测数据显示,2026 年初两起地址投毒案件合计造成超 6200 万美元损失。
地址投毒完整套路:黑客批量向大量用户钱包转入极小金额的垃圾代币(粉尘交易 dust),这笔交易的转出地址,是与目标用户常用转账地址高度近似的高仿地址,仅个别字符存在差异。用户在区块浏览器查看历史转账记录时,很容易复制黑客预先植入的仿冒地址,直接进行转账操作,资金转入黑客账户,且链上转账不可逆,资金一旦转出无法撤回。
配套衍生套路还有冒充客服、项目管理员诱导转账。骗子在 Telegram、Discord 社群伪装官方客服,谎称账户异常、需要验资、领取奖励,要求用户转账到指定钱包地址核验资产;还有骗子利用 AI 语音、伪造邮件,冒充硬件钱包官方客服,诱导用户签署恶意交易,2026 年一季度出现的大额社会工程学盗币案件,就是依靠冒充硬件钱包客服完成。
转账防骗核心准则:
禁止直接复制区块浏览器历史记录内的地址,人工逐字符核对地址;
小额测试转账优先,大额转账前,先转入极小金额确认地址;
官方项目、正规团队不会以验资、解锁、领取福利为由,要求用户转账;
地址一旦发生字符替换,哪怕只有一个字母、数字差异,就是诈骗地址。
三、虚假空投骗局:2026 年传播最广的引流收割套路
空投本是项目方免费分发代币的营销手段,但是 2026 年,90% 面向普通用户的空投广告均为钓鱼陷阱。黑产通过批量空投垃圾代币到用户钱包,代币转账备注附带钓鱼链接,诱导用户点击链接领取高额代币奖励。
典型 2026 案例:用户钱包收到一笔不知名代币,代币名称标注 “官方空投待领取”,附带网页链接。用户访问高仿页面,提示连接钱包即可领取大额代币。用户连接钱包并签名授权,随即触发盗币合约,钱包内全部资产被转移。很多用户存在误区:“领空投只需要连接钱包,不需要授权”。真实项目空投,代币会直接自动发放至钱包,真正的空投领取,不需要用户授权任何合约,凡是要求连接钱包 + 签名授权才能领取的空投,基本都是盗币钓鱼网站。
黑产引流渠道多元:短视频评论区、小红书帖子、Telegram 社群、私信群发,大量使用 AI 生成虚假 K 线、盈利截图、项目官方公告,营造项目热度。部分长线骗局会持续数月,持续在社群输出行业资讯,逐步获取用户信任,最后发布空投活动一次性收割。
虚假空投识别特征:
宣传超高价值代币、零成本领取,强调限时、限量,制造紧迫感;
领取入口为社群短链接、第三方页面,并非项目官方域名;
领币流程强制要求钱包授权、提交 KYC 资料、缴纳手续费、税费才能提现;
域名使用近似拼写、子域名托管在 pages.dev 等免费静态网页服务,属于高危钓鱼站点。
四、2026 诈骗黑产新趋势
第一,AI 降低钓鱼页面制作成本。黑产利用 AI 一键生成多语言高仿官网、伪造项目白皮书、AI 客服自动对话,钓鱼网站制作周期从数天缩短到几十分钟,攻击批量规模化。
第二,多套路组合攻击。黑产会将空投引流、授权盗币、地址投毒组合使用,先用空投吸引用户进入社群,再诱导访问钓鱼网站授权,后续在用户转账时植入仿冒地址,多层陷阱叠加。
第三,社交工程化升级。不再是简单群发广告,而是长期一对一私聊,模拟资深交易者,建立长期信任,再引导参与项目交互,隐蔽性更强。
五、全流程安全防护实操方案
钱包分离管理:冷热钱包隔离。大额资产存放冷钱包 / 硬件钱包;日常交互使用独立热钱包,不存放大额资产。
授权管理:每次签名前仔细阅读钱包弹窗内容,拒绝无限授权;定期清理历史授权,及时撤销不再使用的合约权限。
转账校验:人工核对完整地址,不要直接复制历史交易地址;大额转账前小额测试。
来源校验:所有项目信息,手动输入官网域名,不点击私信、社群发来的短链接。
签名风控:拒绝盲签名,对于无法读懂的十六进制原始交易数据,一律拒绝签名。
被骗处置:一旦资产被盗,立刻截图保存聊天记录、网页截图、链上交易哈希,尽快向公安机关报案。需要明确,虚拟货币链上资金具有匿名、跨境、快速混币特点,追回成功率很低。
结语
2026 年加密诈骗的核心特点,不再是简单的 “骗私钥”,而是利用用户对合约授权、签名机制的无知,诱导用户主动授予资产访问权限。钱包授权、转账地址、空投领币,这三个环节是普通用户接触链上世界的第一道关口,也是黑产集中收割的主战场。
私钥安全是基础,但合约授权、签名安全同等重要。很多用户只记住保管私钥,却忽略授权带来的长期风险。任何 “免费空投、高额奖励、一键领币” 的宣传,都需要保持高度警惕。
从法律层面,我国不存在合法虚拟货币交易平台,虚拟货币交易炒作属于非法金融活动。远离各类虚拟货币钱包交互、空投活动,不点击陌生链接,不随意签名授权,才是保护个人财产最根本的方式。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表