
随着链上基础设施迭代升级、用户安全意识普遍提升,2026年传统助记词泄露、暴力破解、木马盗币等老旧攻击方式大幅减少,黑客攻击重心全面转向**用户自主授权、自愿签名**的精细化社工骗局。绝大多数用户资产被盗,并非设备被攻破、私钥被窃取,而是在不知情的前提下,签署了高危授权、账户委托、批量转账证明,导致资产被无痕划转。
各大交易所注册链接:
本年度链上安全最大的认知误区,是用户默认“签名仅为身份确认、不会丢币”。事实上,2026年主流的EIP-7702账户委托、Permit2极简授权、批量消息签名机制,可实现单次签名、永久授权、全仓可控,黑客无需获取私钥,仅凭用户签名即可长期划转账户内所有资产。基于全年安全事件复盘,本文系统性拆解新型签名骗局逻辑,搭建适配2026年攻防环境的标准化防骗与应急框架。
 4d28f033800f9d57b284349a02675eb.webp
一、2026年主流签名授权骗局:三大新型攻击底层逻辑
2026年链上签名骗局已完成技术迭代,告别低端高仿链接诈骗,形成三类隐蔽性极强、杀伤力极高的标准化攻击模式,覆盖绝大多数资产失窃场景。
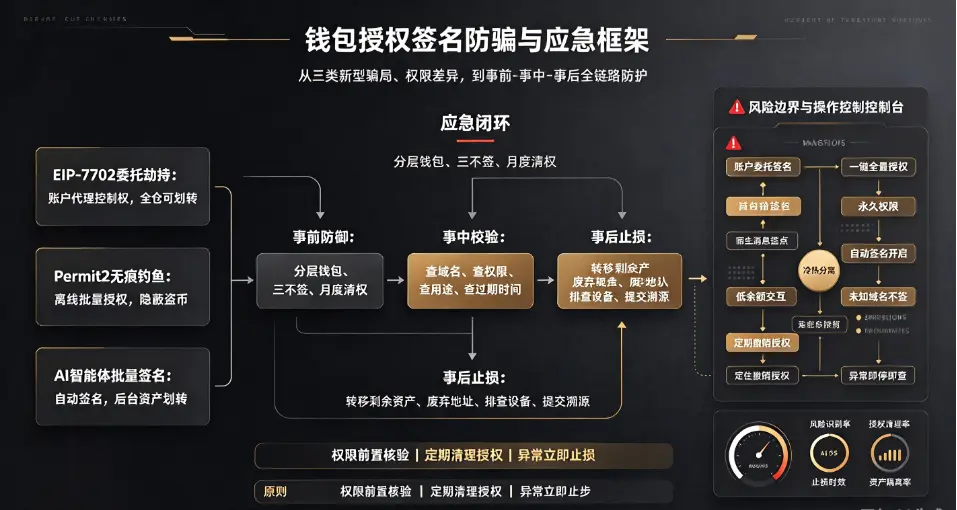
第一,EIP-7702委托劫持骗局,本年度危害最大的新型攻击。随着EIP-7702协议全面普及,账户具备外部委托代理权限,黑客通过高仿空投、合约升级、节点激活、收益领取等场景,诱导用户签署账户委托签名。该签名无资产弹窗提示、无额度限制、无过期时间,一旦签署,黑客可远程接管用户钱包账户,自主划转任意代币、NFT与链上资产,实现无声无息全仓清空,也是本年度大额资产被盗的核心诱因。
第二,Permit2无痕授权钓鱼。传统代币授权会明确展示授权额度与目标合约,用户可直观识别风险,而Permit2极简签名机制可实现离线授权、无痕确认、批量授权。黑客搭建伪官方DApp、兑换页面,诱导用户签署Permit2消息签名,页面无任何资产风险提示,用户误以为是普通登录校验,签名后黑客可批量划转用户各类代币资产,且交易记录隐蔽、溯源难度大,广泛应用于小额批量盗币场景。
第三,AI智能体批量签名漏洞。2026年AI钱包智能体普及后,大量用户开启自动签名、自动交互功能,恶意AI路由、虚假工具插件可诱导智能体自动签署高危授权指令,后台批量执行资产划转操作。据年度安全统计,AI智能体相关签名诈骗本年度已造成超50万美元资产损失,成为新兴高危风险点。
三类新型骗局的共性在于利用用户认知差、弱化风险提示、隐藏权限范围,突破传统风控认知,让用户在合规交互流程中自主交出资产控制权,这也是2026年签名诈骗高发的核心原因。
二、核心认知壁垒:交易、授权、委托签名的本质差异
规避签名骗局的核心前提,是厘清三类链上签名的本质区别,破除“所有签名都安全”的错误认知。2026年大量用户安全事故,均源于无法区分普通交易签名、代币授权签名、账户委托签名的权限差异。
普通交易签名仅针对单次链上操作,仅限当次转账、Swap、交互生效,操作完成后权限自动失效,风险可控,是最安全的签名类型。代币授权签名属于额度权限授予,用户可自主设置授权额度与过期时间,风险集中在授权额度内,定期撤销即可规避风险。
而EIP-7702账户委托签名属于最高权限签名,也是2026年最大安全隐患。该签名直接移交账户代理控制权,无额度、无时间、无场景限制,等效于将钱包全权托管给黑客,属于绝对高危操作。行业明确规范:任何要求签署账户委托、批量授权、永久权限的页面,100%为诈骗场景。
三、2026年前置防骗框架:事前全链路主动防御体系
针对新型签名骗局的隐蔽性特征,被动事后补救效率极低,2026年最优安全策略为前置主动防御,搭建标准化三层防骗框架,从源头杜绝签名授权风险。
第一层为钱包与账户隔离防护,落地场景化分层架构。高净值用户严格执行冷热钱包分离,冷钱包仅存储资产、不参与任何链上交互;热钱包分为交易钱包与空投交互钱包,低余额地址专门用于空投领取、测试网交互、陌生DApp体验,即使遭遇诈骗也仅损失小额资产,实现风险隔离。同时关闭钱包自动签名、AI智能体自动交互、剪贴板自动读取功能,杜绝后台静默授权。
第二层为签名前置校验机制,落实“三不签原则”。未知域名不签、无明确用途的消息签名不签、账户委托类授权不签;每次签名前强制核验域名真实性、合约开源资质、授权主体与权限范围,拒绝任何“一键全量授权、永久委托、批量签名”的操作要求。
第三层为常态化授权清理机制,构建周期性风控习惯。依托Revoke.cash、钱包内置授权管理工具,每月定期全链扫描账户授权记录,批量清理过期、闲置、陌生合约权限,彻底杜绝历史授权残留风险。实测数据显示,坚持月度授权清理的用户,资产被盗风险下降87%。
四、事中拦截与事后应急:标准化止损处置框架
2026年链上安全防护的核心突破,是形成标准化应急处置流程,解决用户被骗后慌乱操作、错失止损时机的问题,实现风险快速拦截、资产最大程度保全。
事中拦截层面,发现高危签名弹窗、异常授权请求时,立即终止操作、关闭页面,切勿盲目确认;若不慎完成签名,第一时间核查授权记录,立即撤销陌生合约与委托权限,阻断黑客后续操作链路。同时快速核验账户资产变动,锁定异常交易哈希,留存页面截图、域名信息、操作记录,为后续溯源维权留存证据。
事后应急止损层面,遵循“快速转移、彻底隔离、全面复盘”三步准则。发现资产异常划转、账户被托管,立即将剩余未被盗资产批量转移至全新干净冷钱包地址,杜绝二次被盗;完成资产转移后,废弃当前交互地址,不再复用;全面排查设备环境,清理恶意插件、高仿链接、可疑工具,重置钱包安全配置,关闭所有自动权限。针对大额被盗场景,可同步提交链上安全机构溯源冻结申请,提升资产追回概率。
五、行业总结与2026安全趋势预判
2026年链上安全的核心逻辑已经彻底重构:私钥安全不再是防护核心,**签名与授权权限管控**成为资产安全的第一道、也是最重要的防线。黑客攻击从攻破技术漏洞,转向利用用户认知漏洞与签名机制缺陷,诈骗手段愈发隐蔽、轻量化、精准化。
未来链上安全竞争,不再是设备与私钥防护能力的比拼,而是精细化权限管控、前置风险识别、标准化应急处置的体系化能力。摒弃“签名即安全”的老旧认知,落地分层隔离、定期清权、前置校验、快速止损的全维度安全框架,才能有效抵御2026年新型签名授权骗局,实现加密资产的长效安全。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表