
2026年加密资产安全格局发生结构性变革,黑客攻击从传统暴力破解、病毒盗币,转向精细化社工钓鱼、权限劫持、会话劫持、批量免签盗刷等高阶手段。过往用户依赖的密码登录、普通短信验证、单一热钱包存储的防护模式,已无法应对新型攻防体系。据Beosin2026上半年Web3安全态势数据统计,全网累计资产被盗金额超12亿美元,其中交易所账户登录劫持、链上钱包授权漏洞、冷热资产混存导致的失窃占比高达83%,绝大多数用户的资产损失均可通过标准化双重安全体系规避。
当前行业公认的零被盗核心逻辑,是交易所账户动态防护+链上钱包分层存储的双重闭环体系。交易所负责高频交易、流动性周转资产的动态安全防护,链上冷热钱包负责存量资产、长期持仓的隔离存储,二者分级防护、权限隔离、风险兜底,彻底切断黑客攻击链路。本文结合2026年最新安全标准,从零搭建完整防护方案,覆盖新手入门、进阶加固、终极兜底全场景。
 334be5cd72801869157a684a797b141.webp
一、2026年资产被盗核心漏洞:拆解传统防护的致命短板
在搭建全新安全体系前,需明确本年度高频被盗漏洞,规避认知误区。首先是传统2FA防护失效,大量用户仍使用短信验证、普通谷歌验证,极易被社工劫持、SIM卡劫持、验证码钓鱼,2026年此类验证方式的被盗率同比上升47%。其次是账户权限泛滥,交易所长期开放陌生设备登录、未关闭API接口、无提币二次校验,一旦设备中毒直接被盗刷。
链上钱包层面的核心漏洞更为致命,多数用户冷热资产混存、私钥明文存储、无限授权泛滥、助记词纸质留存易损毁泄露。同时随着AI钓鱼工具普及,假签名弹窗、高仿钱包链接、批量授权劫持成为主流攻击手段,普通用户难以识别。此外,单一冷钱包存储存在单点故障风险,设备损坏、丢失、劫持均会导致资产永久损失,无兜底方案。
基于以上风险,2026年专业用户与机构均采用双重分层安全体系,将动态交易安全与静态存储安全彻底拆分,实现风险隔离、漏洞互补、全程兜底。
二、交易所账户高阶防护:2FA分级配置与全链路风控加固
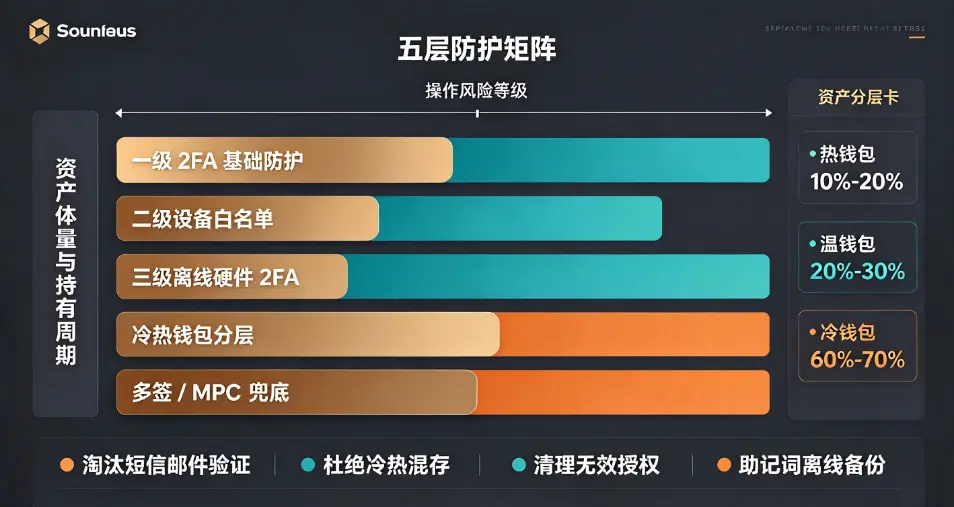
交易所账户作为资产流转的核心入口,是黑客攻击的首要目标,2026年最优防护方案为三级2FA动态分级体系,摒弃单一验证模式,根据操作风险等级匹配不同验证规则,兼顾安全性与实用性。
一级基础防护(日常低风险操作):关闭短信验证、邮件验证两大高危通道,采用硬件密钥+动态令牌双重基础验证,覆盖登录、查看资产、普通交易等低风险操作,杜绝SIM卡劫持、邮件盗号漏洞。相较于传统验证方式,该配置可拦截90%以上的基础登录劫持攻击。
二级进阶防护(中风险流转操作):针对提币、划转、大额挂单、API修改等操作,开启设备白名单+动态二次核验机制。仅授信固定设备、固定IP可进行资产流转,陌生设备、异地IP直接触发人工风控冻结,禁止一切操作。同时定期重置API密钥,关闭未使用的API权限,杜绝接口泄露盗刷风险。
三级终极防护(高危大额操作):针对百万级大额提币、账户信息修改、权限重置等高风险操作,叠加离线硬件2FA核验+预留白名单地址白名单机制,仅允许提前备案的收款地址接收资产,临时新增地址72小时冻结生效,彻底阻断黑客紧急篡改地址盗币的路径。
配套全链路风控策略:定期清理登录设备记录、关闭自动登录、开启异常登录预警、启用交易行为仿生检测,依托交易所2026年新版智能风控系统,实时拦截非常规操作、高频划转、异地交易等异常行为,形成账户动态防护闭环。
三、链上钱包分层存储体系:冷热分离+多签兜底零风险方案
针对链上资产存储风险,2026年行业通用的零被盗方案为三层冷热分层存储架构,根据资产持有周期、使用频率划分存储场景,彻底解决混存风险,同时搭配MPC多签机制兜底,规避单点故障。
第一层:高频流通热钱包(占总资产10%-20%)。采用轻量级可信热钱包,仅存放日常交易、DeFi交互、短期操作的流动资金。核心防护要点为定期清理无限授权、月度校验合约权限、交易前置模拟核验,使用交易预览工具规避恶意签名漏洞,杜绝授权盗刷、合约劫持风险。热钱包仅保留小额流动资金,即使出现漏洞也不会造成大额损失。
第二层:中长期持仓温钱包(占总资产20%-30%)。采用半离线MPC钱包,依托多方计算技术消除单私钥风险,无需完整私钥即可完成签名交互,适配中度使用的持仓资产。MPC钱包是2026年中小体量资产的最优过渡方案,兼顾安全性与灵活性,可有效抵御私钥泄露、单节点劫持攻击。
第三层:核心资产冷钱包(占总资产60%-70%)。采用空气隔离硬件冷钱包,全程断网离线存储,私钥、助记词永不触网,适配长期持仓、静态囤币的核心资产。严格遵循官方设备采购原则,杜绝二手设备、翻新设备,助记词采用金属钢板封存,摒弃纸质记录,防潮防火防篡改。同时采用双冷钱包异地备份策略,避免设备丢失、损坏导致资产永久归零。行业数据显示,95%以上的机构存量资产均采用空气隔离冷存储模式,可完全抵御远程网络攻击。
四、双重体系联动逻辑与2026最新避坑准则
完整的安全体系核心在于联动互补,交易所账户负责动态交易风控、实时拦截异常操作,链上冷热钱包负责静态资产隔离存储、杜绝长期盗刷风险,二者权限独立、风险隔离、互不干扰。日常流转采用“热钱包+交易所”高频周转,核心资产长期封存冷钱包,无特殊需求绝不触网、不授权、不交互。
结合2026年最新攻防趋势,梳理四大核心避坑准则:第一,坚决淘汰短信、邮件验证,此类通道已成为社工攻击重灾区;第二,杜绝冷热资产混存,大幅降低单次攻击损失规模;第三,不随意授权陌生合约,每月定期批量撤销无效授权;第四,冷钱包助记词绝不电子备份,杜绝云端、相册、聊天记录留存,从根源切断泄露路径。
同时针对大额资产用户,建议叠加多签兜底机制,采用2/3多签架构,私钥异地拆分存储,单一密钥泄露无法完成交易,实现极致安全防护。该方案也是2026年头部资管团队、机构用户的标准化配置。
五、行业趋势与安全总结
2026年加密资产安全已从单一工具防护,升级为体系化、分层化、闭环式防护时代。黑客攻击手段持续智能化、精细化,普通用户的粗放式防护彻底失效,唯有搭建“交易所动态分级风控+链上冷热分层存储”的双重体系,才能实现真正意义上的零被盗风险。
安全的核心本质是风险隔离与权限管控,通过2FA分级匹配操作风险、冷热分层匹配资产周期、多签机制兜底极端风险,可全方位覆盖登录劫持、授权盗刷、社工钓鱼、设备故障、私钥泄露等全场景风险。对于个人用户而言,无需复杂技术能力,只需落地标准化分层方案,即可将资产被盗风险降至无限趋近于零。
合规提示:本文仅为区块链资产安全技术科普与防护指南,不构成任何投资建议。国内严禁虚拟货币交易炒作,相关境外资产操作不受法律保护,用户需严格遵守属地监管政策,理性参与,严守合规红线。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表