
2026链上诈骗全图鉴:AI深度伪造视频钓鱼、智能体恶意授权,19类套路拆解与止损方案

2026 年链上诈骗已经全面进入 AI 赋能阶段,传统钓鱼链接、假空投骗局迭代升级,AI 深度伪造视频、提示词注入、智能体恶意授权等新型攻击手段快速普及。本文基于 2026 上半年链上安全监测数据,系统性梳理 19 类链上诈骗套路,重点剖析 AI 深度伪造视频钓鱼、智能体插件投毒、Permit2 无限授权、EIP-7702 委托劫持等前沿攻击模式,还原每一类诈骗的攻击链路、识别特征。

随着 AI 智能体、大模型、实时深度伪造技术大规模普及,2026 年链上诈骗的攻击逻辑发生根本性变化。过去黑客依赖伪造域名、虚假空投海报诱导用户点击链接签名;如今攻击者借助 AI 完成语音克隆、实时换脸视频、个性化话术生成,甚至通过恶意插件投毒、提示词注入操控用户部署的链上 AI 智能体,自动发起恶意授权与转账操作。根据 2026 上半年链上安全报告统计,AI 相关新型诈骗造成的资产损失占全部链上被盗金额的 41%,传统钓鱼诈骗占比持续下降,诈骗的隐蔽性、自动化程度大幅提升。本文汇总 19 类主流链上诈骗,分为 AI 新型诈骗、合约授权诈骗、社群社交工程诈骗、基础设施投毒诈骗四大板块,拆解攻击逻辑、识别方法与完整止损方案。
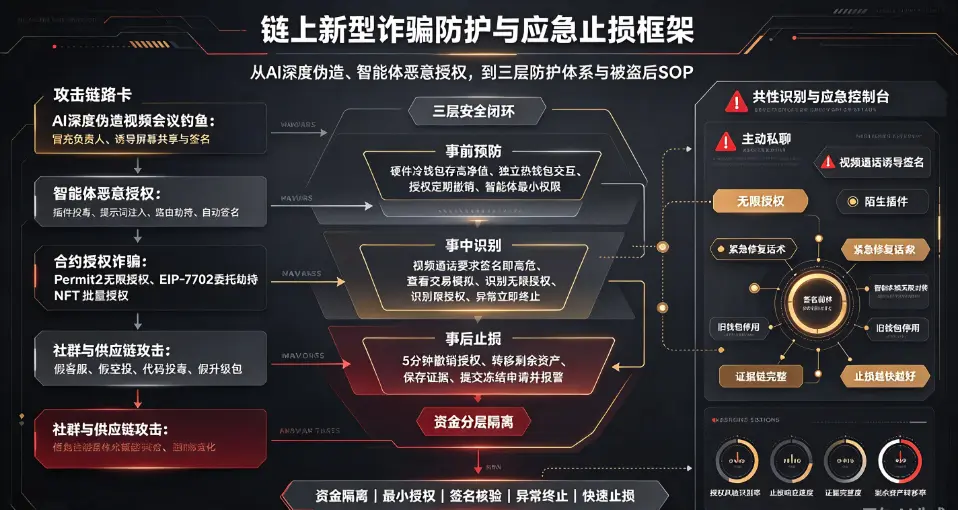
4cc260bc5281db80ac88fc50b087758.webp4cc260bc5281db80ac88fc50b087758.webp

一、AI 驱动新型链上诈骗(核心高危品类)

1. AI 深度伪造视频会议钓鱼

这是 2026 年爆发增长的新型攻击手段。攻击者通过社群收集项目创始人、官方客服、KOL 的公开照片与视频素材,训练实时深度伪造模型,在 Zoom、Discord 视频通话中冒充项目负责人。攻击者会以 “资产安全升级”“合约漏洞紧急修复” 为由,引导用户屏幕共享,或者访问伪造官网进行钱包签名授权。部分团伙还搭配 AI 克隆语音,全程实时应答受害者提问,普通用户仅凭视频画面很难分辨真伪。2026 年上半年已经出现多起千万级资产被盗案例,受害者在视频通话中确认对方身份后签署 Permit2 无限授权,资产瞬间被转出。

各大交易所注册链接:

OKX 官方注册

Binance 官方注册

Gate 官方注册

2. 链上 AI 智能体恶意授权攻击

随着零代码链上智能体工具普及,大量用户搭建自动盯盘、捕获生态激励的 AI 智能体,攻击者瞄准智能体权限体系发起攻击。分为三类套路:恶意智能体插件投毒、提示词注入攻击、LLM 路由中间人劫持。攻击者在社区发布号称 “增强收益” 的智能体技能包,用户导入插件后,插件会悄悄添加恶意工具调用权限;或者在市场数据、网页文档中嵌入隐藏提示词,诱导正在运行的智能体自动调用钱包签名接口,签署无限授权。部分被劫持的 LLM 路由,会拦截智能体 API 请求,篡改交易指令,静默转出资产。这类诈骗最隐蔽,受害者以为是自己搭建的自动化智能体在正常执行策略,实则已经被黑客操控。

3. AI 定制化社群钓鱼

攻击者利用大模型爬取目标用户社交账号历史发言,自动生成高度贴合用户语言习惯的私聊话术,伪装成社区管理员、项目开发者。AI 机器人可以 7×24 小时持续和受害者建立长期信任,多日铺垫后再抛出虚假空投、内测白名单链接,大幅提升诈骗成功率。不同于过去千篇一律的群发消息,AI 可以针对不同用户定制话术,识别难度显著提升。

4. 虚假 AI 套利机器人教程诈骗

攻击者在 YouTube、X 平台发布教程,宣称可以零代码搭建链上 AI 套利机器人,附带开源代码包。用户按照教程部署合约时,实际部署的是黑客编写的恶意消耗合约,用户转入资金用于 “套利本金” 之后,资金直接转入黑客控制地址。2026 年上半年安全机构监测到同类事件,224 名受害者按照教程部署合约,合计损失超过 274 ETH。

二、合约与钱包授权类诈骗(共 6 类,传统高发,持续变种)

  1. Permit2 无限授权钓鱼:伪造网站诱导用户签署 Permit2 签名,一次性授予黑客全部代币无限划转权限,无需用户二次确认即可转走全部资产。

  2. EIP-7702 账户委托劫持:利用账户抽象新特性,诱导用户签署委托交易,将 EOA 账户委托给恶意合约,攻击者直接接管账户资产控制权。

  3. 假合约升级通知诈骗:冒充项目官方发送合约升级消息,要求用户签署 “迁移授权”,签名即授权黑客划转资产。

  4. 多签钱包权限劫持:冒充多签工具客服,以多签安全验证为由诱导用户添加黑客为多签管理员,共同控制钱包资产。

  5. 批量 NFT 授权诈骗:以 NFT 空投、批量上架为诱饵,诱导用户批准 setApprovalForAll 授权,黑客一次性转走钱包内全部 NFT 藏品。

  6. 假链上审计报告诈骗:伪造第三方安全审计报告,美化恶意合约,诱导用户投入资金参与项目。

三、社群社交工程类诈骗(共 5 类)

  1. 冒充 KOL / 项目创始人私信诈骗;12. 虚假空投、白名单申领钓鱼;13. 内部私募、早期额度募资骗局;14. 社群管理员账号被盗,发布虚假公告;15. 虚假交易所客服,以账户风控核验为由诱导签名、提交助记词。

四、基础设施与供应链投毒诈骗(共 4 类)

  1. 开源代码库投毒:GitHub、代码社区植入恶意脚本,用户复制代码部署后泄露私钥;

  2. 软件包供应链攻击:伪装成热门 AI 工具、钱包插件,发布带后门的依赖包;

  3. 域名劫持与仿冒官网:注册近似域名,页面高度复刻官方网站;

  4. 钱包升级钓鱼:推送虚假钱包更新包,木马程序窃取私钥与助记词。

五、新型诈骗共性识别特征

  1. 所有场景下,对方主动私聊发起视频通话、要求屏幕共享、引导签名授权,都属于高风险行为;正规项目官方客服不会主动私信联系用户,更不会通过视频通话要求用户签名。

  2. 任何 “一键领取空投、资产安全校验、合约紧急修复”,都要求签署无限授权、Permit2、EIP-7702 委托,一律是诈骗。

  3. AI 智能体相关工具、插件,优先核对代码与发布主体,不要直接导入社区陌生人分享的技能包,智能体权限遵循最小权限原则,禁止授予智能体无限资产划转权限。

  4. 签名前务必查看交易模拟结果,读懂合约授权对象、授权额度,不要直接确认签名。

六、三层安全防护体系与被盗后止损方案

事前预防:资金隔离是第一道防线

高净值资产存放于硬件冷钱包,不参与任何 DApp 交互;日常交互使用独立热钱包,只存放小额资金;空投、测试网、社区活动单独使用隔离钱包,不存放主力资产。定期使用可信授权管理工具,批量撤销钱包内陌生合约的无限授权。搭建 AI 智能体必须遵循最小权限原则,智能体仅可操作指定小额子钱包,禁止接入存放大额资产的主钱包,设置单笔交易上限与每日交易熔断阈值。

事中识别:高危行为立即终止

一旦收到私信、视频会议邀请,对方要求屏幕共享、签名、输入助记词、下载工具包,立刻终止沟通。遇到签名弹窗,必须查看交易模拟结果,识别是否存在无限授权。只要出现异常授权请求,直接断开钱包网站连接,不要继续操作。

被盗黄金 5 分钟应急止损 SOP

第一,立刻撤销钱包内所有陌生合约授权,阻止黑客持续划转剩余资产;第二,如果钱包内仍有未被盗资产,快速将剩余资产转移至全新冷钱包地址,旧钱包地址标记为风险地址,不再存放资产;第三,完整保存全部证据:交易哈希、聊天记录、网站截图、域名信息、钱包地址;第四,立即向链上安全机构、平台风控提交资产冻结申请,同时报警。链上资产一旦完成跨链混币,追回难度会急剧上升,止损操作必须越快越好。

七、行业趋势总结与风险提示

2026 年,AI 大幅降低诈骗团伙的攻击成本,新型链上诈骗从 “广撒网” 转向精准定向攻击。AI 深度伪造、智能体权限劫持,代表诈骗已经从欺骗人的阶段,升级为直接攻击自动化智能系统。很多用户将资产安全寄托于 AI 工具本身,却忽略智能体的权限漏洞,这是当前最普遍的认知误区。
需要明确:国内严禁虚拟货币代币发行与交易炒作,境外链上资产交易行为不受法律保护,参与相关活动面临极大资金损失风险。本文所分析的链上安全案例,仅作为区块链技术安全科普,不鼓励参与任何虚拟货币相关交易。
对于普通用户,对抗新型链上诈骗的核心原则始终不变:资金分层隔离,最小授权,拒绝私钥泄露,所有签名操作必须审慎核验。随着 AI 技术持续迭代,诈骗手段还会不断演化,安全防护不能依赖单一工具,必须建立常态化的风险核查习惯。

来源: 互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

赞 ()

相关推荐

发表回复

评论列表

点击查看更多

    联系我们

    在线咨询: QQ交谈

    微信:兮玥

    邮件:794033364@qq.com

    工作时间:周一至周五,9:30-18:30,节假日休息

    微信