
2026 年,币圈诈骗进入精细化、AI 辅助作案的新阶段。骗子利用 AI 一键复刻官网、生成高仿项目文档,结合 RWA、AI Agent 等热门概念包装骗局,降低用户警惕性。传统盗私钥诈骗占比持续下降,取而代之的是签名类钓鱼骗局,受害者只需要点击链接、连接钱包、确认签名,无需泄露助记词,资产就会被合约自动划转。链上安全机构统计,2026 上半年因授权钓鱼损失的资产规模同比上涨 42%,虚假交易所跑路案件、社群带单杀猪盘依然保持高发态势。很多用户对 “授权” 和 “转账” 的风险边界认知模糊,等到发现资产消失,资金已经经过混币池多层洗白,追回难度极大。本文系统拆解主流骗局原理,建立一套识别、自查、止损完整方案。
一、2026 头号高危:钓鱼授权与 Permit2 签名陷阱
很多用户误以为,只要不把助记词、私钥发给别人,钱包就是安全的。这是目前最大的认知误区,也是授权钓鱼能够持续收割的核心原因。
ERC20 代币的
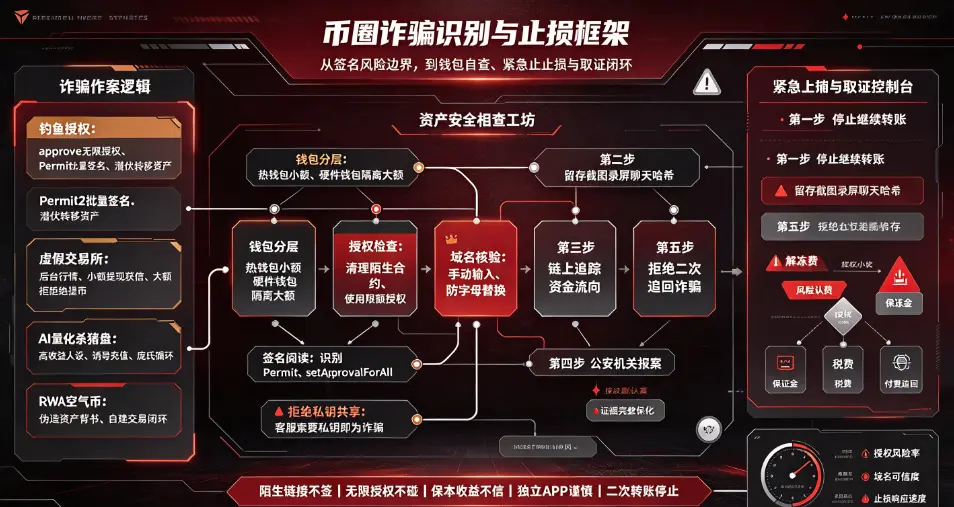
approve授权机制,允许智能合约代替用户转移钱包内代币。正规 DEX、质押平台,会要求用户授权代币额度;而诈骗网站会默认设置无限授权(uint256.max),用户签名确认之后,该恶意合约可以随时转走钱包内对应币种全部余额,无论后续钱包转入多少资产,都可以被合约消耗。骗子不会立刻转走资金,往往潜伏数天甚至几周,等待用户转入大额资产再执行盗取,进一步增加取证难度。2026 年升级的新型陷阱为 Permit2 批量签名诈骗。Permit2 支持用户签署离线消息授权,一次签名可以批量授权多种代币。高仿的空投、NFT 铸造页面,会诱导用户签署 Permit2 消息,页面隐藏授权金额与有效期,一旦签名生效,攻击者可以在数年有效期内转移钱包内全部主流代币。这类签名弹窗描述极具迷惑性,文字写着 “确认连接钱包”“开启交易权限”,普通用户很难识别这是资产转移授权。
钓鱼页面引流渠道也发生变化:短视频、小红书、Discord 社群、Telegram 机器人大量投放广告,宣称免费空投、白名单、高收益质押,引导用户点击短链接。AI 生成的钓鱼网站视觉上几乎和原版官网完全一致,域名仅相差一个字母。
 1a4719e47c2977ba4021ae1227dbabe.webp
识别要点:
凡是免费空投、零成本领取代币,要求连接钱包并进行授权、签名操作,一律高度可疑;
签名弹窗仔细阅读内容,如果出现
Permit、setApprovalForAll、spender,必须警惕;定期使用链上授权查询工具,检查钱包已授权合约,对陌生合约及时撤销授权;
不要通过社群短链接、私信链接进入 DApp,必须手动输入官方域名。
二、虚假交易所骗局:后台可控行情,提现永远无法到账
虚假交易所是持续多年的经典骗局,2026 年的新版本强化 UI 包装,甚至伪造储备证明文件、伪造牌照证书,模仿头部交易所界面,新手很容易混淆。这类平台没有真实链上资产托管,所有行情、K 线、账户余额全部是后台数据库数字,并非真实链上交易。
作案流程固定:通过抖音、Telegram 社群安排 “带单老师”,推荐用户下载专属 APP,注册充值。初期会允许小额提现,获取用户信任;等用户加大资金投入之后,就会以账户风控、需要缴纳保证金、缴税、流水不足等理由,拒绝用户提币。部分平台还会主动诱导用户高倍杠杆交易,后台操控价格,直接爆仓清空账户余额。当用户质疑时,客服持续拖延,最后直接关闭服务器、APP 无法打开,平台彻底失联。
很多受害者会混淆 “海外合规交易所” 和虚假交易所。真实交易所资产在链上可查,拥有公开储备证明;虚假平台所有资产只存在 APP 内,无法链上查询,资产从未真正进入区块链网络。
识别要点:
只在社群、私信分发 APP 安装包,无法在官方应用商店下载,大概率是虚假平台;
承诺稳赚不赔、老师带单、保本高收益,属于典型杀猪盘特征;
提现要求额外缴纳保证金、税费、解冻费,100% 为诈骗;
核查牌照信息与储备证明,不相信平台自己上传的图片,去官方监管网站核验资质。
三、其他 2026 年高发骗局类型
3.1 AI 量化、AI 智能体投资杀猪盘
骗子蹭 AI Agent 热点,宣称自研 AI 自动交易机器人,日收益稳定,量化程序自动抓取市场收益。核心逻辑依旧是庞氏骗局,早期用户收益来自后续投资者本金。团伙在社交平台塑造投资大佬人设,长期聊天建立信任,诱导用户充值到指定平台,一旦资金规模达到预期,直接关停平台跑路。
3.2 RWA、实体资产代币化空气币骗局
骗子将房产、艺术品、矿产包装成 RWA 代币,声称资产链上确权、实体资产兜底,承诺稳定分红。实际上底层资产不存在,没有任何第三方审计,代币无法在正规交易所交易,只能在骗子自建网站内买卖,无法变现退出。
3.3 社交平台长线交友杀猪盘
骗子伪装身份长期聊天,培养感情,后期才推荐投资平台,诱导资金投入。并且会引导用户切换到可以双向删除聊天记录的境外通讯软件,销毁沟通证据,增加后续报案取证难度。
四、资产安全自查体系,建立事前防护习惯
安全防护的核心原则:钱包连接与签名,等同于资产处置操作,不可随意确认。
第一,钱包分层管理。热钱包只存放小额资金,大额资产使用硬件钱包隔离;不要一个钱包同时参与各类陌生 DApp 交互。
第二,授权常态化检查。每月查询钱包合约授权列表,清理长期不用、陌生合约,不要保留无限授权。优先使用限额授权,避免一次性开放全部额度。
第三,域名核验。访问 DApp、交易所,手动输入网址,不要点击私信、短视频内的短链接;仔细检查域名拼写,留意字母替换。
第四,签名前阅读完整弹窗。任何钱包签名,都不要直接一键确认,读懂交易内容,拒绝 Permit2 批量无限授权。
第五,拒绝私钥、助记词共享。任何平台客服、项目方,永远不会索要助记词和私钥,索要即为诈骗。
五、资产被盗之后,紧急止损与取证流程
一旦发现资产被盗或者遭遇平台无法提现,需要立刻执行操作,抓住黄金取证时间:
第一步,立刻停止操作,不要继续转账、不要按照骗子要求缴纳解冻资金,二次转账只会扩大损失。
第二步,完整留存证据:网页截图、APP 录屏、聊天记录、转账哈希、钱包地址、骗子域名、客服账号,完整保存原始文件,不要删减。
第三步,链上追踪资金地址,记录资金流向,保存链上浏览器交易记录。被盗资产一旦转入混币池,追踪难度会急剧上升。
第四步,就近向公安机关报案,提交全部证据材料。需要明确:虚拟货币交易在我国不受法律保护,资产追回存在极大不确定性,但报案依然是唯一合法维权途径。
第五,不要相信网络上声称可以付费帮你追回币的第三方服务商,此类 “追回团队” 本身大多是二次诈骗。
六、常见认知误区澄清
误区一:授权只是连接钱包,不会转走资产。
纠正:连接钱包≠授权,授权代表授予合约转移代币权限,无限授权是极高风险操作。
误区二:虚假交易所的 K 线行情是真实市场价格。
纠正:虚假平台行情可以后台手动修改,账户余额只是页面数字,没有真实资产。
误区三:项目有官网、白皮书、推特账号,就是正规项目。
纠正:2026 年 AI 工具可以低成本全套生成网站、文档、社交账号,包装成本极低,不能作为安全依据。
误区四:资产上链就无法诈骗。
纠正:资产上链仅代表交易记录可查,合约逻辑本身可以内置后门,骗子依旧可以通过合约盗取资产。
总结
2026 年币圈诈骗已经从简单的盗号盗私钥,升级为基于智能合约授权、AI 高仿页面的技术型骗局,攻击门槛持续降低,伪装程度越来越高。钓鱼授权、Permit2 签名陷阱、虚假交易所是当前三大重灾区。
防范的核心逻辑,不是学习各类复杂项目,而是建立风险底线:凡是承诺保本高收益、免费空投、要求陌生网站签名授权、私信引导下载独立 APP 投资,全部默认按照诈骗对待。
国内用户需要明确,虚拟货币不是法定货币,相关交易炒作活动不受法律保护,资金安全没有任何保障。最好的风控,就是不参与虚拟货币交易。如果参与境外 Web3 相关交互,必须做好钱包隔离、定期授权清理,并且留存完整操作记录,降低被骗之后的损失。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表