
2026年是零知识证明技术规模化落地的关键之年,ZK技术彻底摆脱早期实验属性,成为区块链扩容、链上隐私保护、可信计算的核心基础设施。zkSync、StarkNet、Polygon zkEVM等主流生态完成主网迭代,ZK递归证明、客户端证明、合规隐私协议全面商用,ZKP技术从单一扩容工具升级为覆盖性能、隐私、可信验证的全域技术体系。
但行业普遍存在核心认知偏差:多数从业者将ZK-Rollup、ZKVM、ZK隐私计算混为一谈,忽视三者底层架构、技术定位与应用边界的本质差异。三者虽同源零知识证明密码学,但分工完全不同,错配场景会直接导致项目性能瓶颈、成本激增、隐私失效、合规不通过。本文结合2026年最新工程落地成果,逐层拆解三大技术的核心能力、适用场景、边界短板与选型逻辑,厘清当下ZK生态的技术分工。
 423ddfc2d663a343f55b4a1ce866a9b.webp
一、ZK-Rollup:2026年链上扩容的确定性底座与边界瓶颈
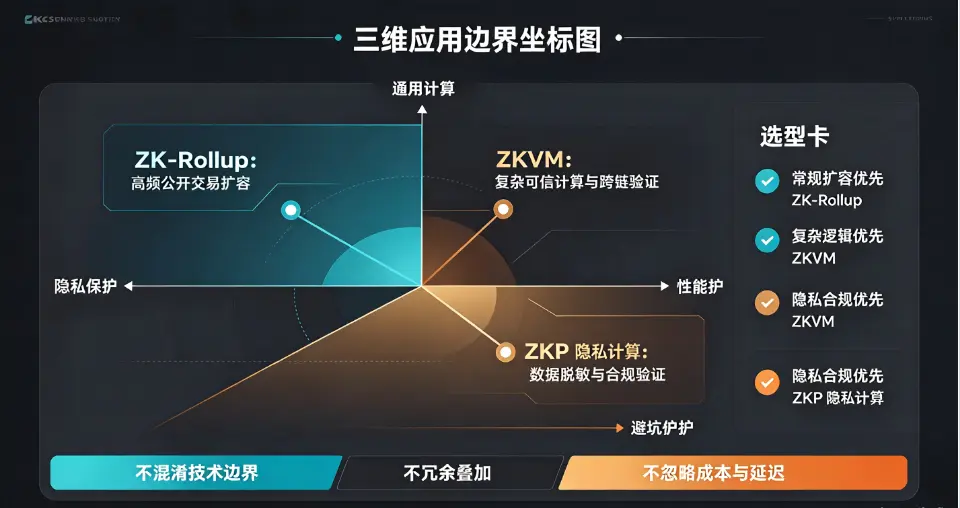
ZK-Rollup是当前落地最成熟、生态最完善的ZK技术,核心定位是区块链二层扩容,解决以太坊等公链吞吐量低、Gas费高、拥堵严重的性能问题,不主打通用计算与全域隐私。其底层逻辑是将大量链下交易批量打包,生成零知识证明上传至L1完成验证,以证明有效性替代逐笔交易上链,极大压缩链上数据,提升全网吞吐能力。
2026年ZK-Rollup技术完成最终迭代,递归证明普及、聚合验证成熟,主流项目TPS普遍突破2000+,Gas成本较L1降低90%以上,成为公链扩容的唯一确定性方案。本年度ZK-Rollup的核心进化在于合规可控扩容,以zkSync Prividium为代表的权限化二层架构,实现机构级可控扩容,已完成35家金融机构的跨境支付、日内回购场景实测,平衡了扩容效率与监管合规需求。
从应用边界来看,ZK-Rollup的优势与短板极其清晰。其核心适用场景是高频普惠交易、常规DeFi流转、链上通用交互等标准化场景,具备验证快、成本低、安全性高、完全继承L1安全性的优势。但它存在天然边界:仅针对交易数据做压缩验证,不支持复杂自定义计算、无法实现原生隐私交互。传统ZK-Rollup交易依旧公开可查,仅优化性能,不屏蔽交易信息,无法满足隐私交易、涉密计算、数据脱敏场景需求。同时固定电路架构导致灵活性不足,复杂业务场景适配成本极高。
二、ZKVM:通用可信计算层,打通ZK技术的可编程边界
ZKVM是2026年ZK生态增长最快的核心基础设施,彻底补齐了传统ZK-Rollup可编程性差的短板,核心定位是通用化、可编程的零知识可信计算。不同于Rollup固定电路、固定验证逻辑的架构,ZKVM构建了一套可执行通用代码的虚拟机体系,开发者无需手动编写专属电路,可通过通用编程语言实现自定义ZK证明生成,让任意程序执行过程均可链上可验证。
2026年主流ZKVM形成清晰技术派系:Polygon zkEVM主打字节码级EVM完全兼容,适配存量以太坊生态迁移;StarkNet依托Cairo语言主打抗量子、无可信setup架构;Aztec AVM聚焦隐私智能合约专属虚拟机,主打隐私可编程场景。各类ZKVM均实现工程化成熟,递归证明轻量化、客户端证明落地,大幅降低了ZK通用计算的算力门槛与部署成本。
ZKVM的应用边界介于扩容与隐私之间,核心价值是拓展ZK技术的计算边界。它不仅可以兼容Rollup扩容场景,更可支撑复杂链上逻辑、自定义算法、ZK机器学习验证、跨链证明、轻客户端验证等高阶场景。2026年火爆的ZK跨链桥、链下计算上链验证、ZKML可信推理,均依托ZKVM实现落地。
但其短板同样明显:相较于专属ZK-Rollup,通用ZKVM证明生成速度更慢、单位交易成本更高,单纯用于普通交易扩容属于资源浪费;同时通用计算的证明复杂度更高,硬件算力依赖更强,高频小额场景性价比偏低。简言之,ZKVM是“全能型通用底座”,而非“高效扩容工具”,擅长复杂可信计算,不擅长极致低成本扩容。
三、ZKP隐私计算:数据脱敏与可信验证的隐私边界
大众最熟知的ZK隐私能力,本质是独立于扩容、通用计算的第三大应用赛道——ZKP隐私计算,核心定位是数据可用不可见、证明可信不泄露,解决链上交互的隐私泄露痛点,不主打性能扩容与通用计算。其核心逻辑是用户无需披露原始交易数据、身份信息、资产明细,仅通过零知识证明向链上验证方证明自身行为合规、数据真实,实现隐私保护与链上可验证的平衡。
2026年ZKP隐私计算完成场景细分落地,形成隐私交易、隐私身份、合规隐私DeFi、涉密链上计算四大核心场景。以Aztec为代表的隐私合约生态,实现完整隐私技术栈落地,支持去中心化隐私转账、隐私借贷、隐私NFT交互;同时ZK隐私与合规体系深度融合,可在隐藏用户隐私数据的同时,向监管输出合规证明,解决了过往隐私链匿名失控、无法监管的行业难题。
该技术的核心应用边界清晰且极致聚焦:仅适配需要数据脱敏、隐私保护、合规校验的场景,无法提升链上吞吐量,不承担扩容功能,用于普通公开交易完全没有价值。同时ZKP隐私计算存在固有成本与延迟短板,隐私证明生成耗时远高于普通交易,高频小额场景体验较差,仅适配中低频、高价值、高隐私需求的场景。此外,2026年行业实测显示,纯ZK隐私计算无法抵御高阶侧信道攻击,需搭配TEE、FHE技术形成混合架构,才能适配金融级高安全隐私场景。
四、2026年三大ZK技术边界对比与标准化选型逻辑
结合全年落地数据,三大零知识证明技术形成明确的互补分工,不存在替代关系,仅存在场景适配差异。ZK-Rollup是性能层基础设施,负责低成本、高效率解决公链拥堵,适配公开高频交易扩容;ZKVM是计算层基础设施,负责通用可编程可信计算,适配复杂自定义逻辑、跨链验证、ZKAI等高阶场景;ZKP隐私计算是安全层基础设施,负责数据隐私脱敏与合规验证,适配高隐私、高合规、高价值交易场景。
2026年标准化选型准则已形成行业共识:常规链上扩容、高频DeFi流转优先选用专属ZK-Rollup,兼顾效率与成本;复杂智能合约、自定义可信计算、跨链与AI验证场景选用ZKVM;隐私交易、身份脱敏、合规审计、涉密数据交互选用ZKP隐私计算架构。盲目叠加技术、混淆应用场景,是多数ZK项目落地失败的核心原因。
五、行业趋势总结
2026年零知识证明生态的成熟,标志着ZK技术彻底告别混沌发展阶段,进入边界清晰、分工明确、场景细分的产业化时代。ZK-Rollup、ZKVM、ZKP隐私计算不再是单一概念,而是分别对应扩容、计算、隐私三大核心赛道的独立基础设施。
未来ZK技术的核心竞争,不再是单纯的证明速度与TPS比拼,而是场景精准适配、技术边界把控、多技术融合落地的能力。厘清三者的应用边界,根据业务需求精准选型、组合架构,才能规避技术冗余、成本浪费、能力缺失的落地风险,真正释放零知识证明技术的产业价值,推动区块链从公开透明走向高效、可信、隐私、合规的成熟生态。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表