
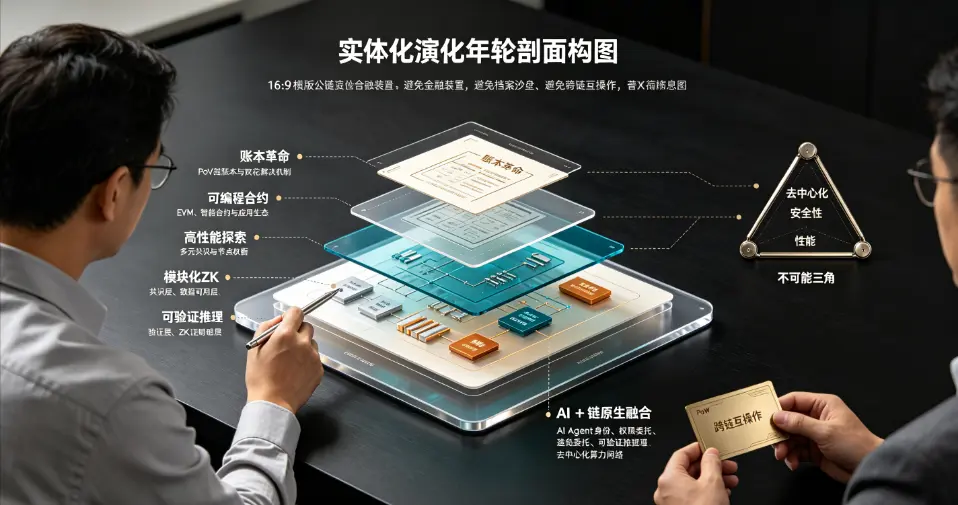
公链行业走过十余年发展周期,技术主线发生多次范式跃迁。2009 年比特币诞生,第一次在无信任环境下解决了双花问题;2015 年以太坊引入图灵完备智能合约,把公链从单纯的电子现金账本升级为可编程基础设施;随后行业围绕不可能三角,持续探索高性能共识、分片、Rollup 扩容方案;进入 2026 年,公链不再仅仅是资产结算账本,逐步进化为 AI 智能体可信交互、任务结算、行为存证的底层基础设施,AI + 链成为本轮技术迭代的核心主线。整条演进脉络不是单点技术的零散创新,而是持续在去中心化、安全性、性能三者之间寻找工程平衡点。
第一代公链:比特币,去中心化数字现金的账本革命(2009-2014)。比特币白皮书提出 PoW 工作量证明机制,通过哈希算力投票维护全网账本一致性,结合默克尔树、密码学签名、链式区块结构,在无中心化机构的前提下实现点对点价值转移。在比特币之前,数字现金方案始终无法攻克双花难题,而 PoW 通过算力成本,让篡改账本需要付出极高经济代价,这是比特币最核心的技术贡献。但比特币设计有明确取舍:脚本语言刻意做了限制,仅支持简单的交易验证,不支持复杂可编程逻辑,TPS 极低,每秒仅能处理 7 笔交易,定位是 “数字黄金” 式价值存储网络。
早期行业尝试通过修改参数提升比特币性能,但受限于底层设计,扩容改造难度极高。2026 年的技术研究显示,比特币生态并未停滞,BitVM、BitSNARK 等方案实现 ZK 证明在比特币主网验证,不需要硬分叉修改底层共识,让比特币网络逐步具备简单的链下计算验证能力,实现从单纯账本向轻量可信计算层延伸,这也是初代公链在 2026 年依然保持生命力的关键原因。
第二代公链:以太坊,智能合约开启可编程区块链时代(2015-2020)。以太坊最大创新是内置 EVM 以太坊虚拟机,引入图灵完备智能合约,让开发者可以在链上部署自动执行的程序,公链从只能转账的账本,升级为通用可编程平台。DeFi、NFT、DAO 等全部应用生态,都建立在智能合约基础之上。早期以太坊沿用 PoW 共识,但算力消耗巨大,同时以太坊底层单链架构存在性能瓶颈,所有交易全部在主网执行,拥堵时 Gas 费用暴涨。
 5d83473b39b3aabddcd1d1b6a6392fb.webp
以太坊历时多年完成从 PoW 向 PoS 权益证明的合并升级,合并之后能耗下降 99.95%。后续 Dencun、Pectra 等升级逐步引入 Blob 数据存储,为 Layer2 扩容奠定基础。到 2026 年,以太坊技术路线已经完全转向模块化分层架构:以太坊主网作为共识与数据可用层,不承担大量交易执行,交易下放至 ZK Rollup、OP Rollup 二层网络处理,主网仅验证交易有效性证明。这种分层思想,彻底重塑了后续所有公链的架构设计思路。
第三代公链:高性能单层公链,共识机制多元化探索(2018-2023)。在以太坊扩容落地之前,行业诞生一批全新单层公链,例如 Solana、Avalanche、BNB Chain 等。这批项目不再沿用 PoW,采用 PoS、DPoS、历史证明、雪崩共识等新型共识算法,优化区块广播、交易排序机制,大幅提升理论 TPS,部分公链宣称可以达到上万交易每秒。
但经过多年实战验证,单层高性能公链暴露出共性短板:为追求高吞吐,往往牺牲节点去中心化程度,节点硬件门槛抬高,全网验证节点数量变少,网络更容易出现宕机、分区故障。2026 年行业复盘数据显示,第三代单层公链在高并发场景下的网络稳定性、节点去中心化程度,普遍弱于以太坊主网。行业由此形成共识:单纯优化共识算法很难突破不可能三角,架构层面的重构才是扩容的正确方向,模块化公链就此成为主流研发方向。
第四代公链:模块化区块链与 ZK 扩容时代(2022-2025)。模块化公链把传统单体公链拆分为四个独立层:共识层、数据可用层、执行层、验证层,不同层由不同网络负责,各司其职。单体公链需要一个节点同时完成交易执行、数据存储、共识投票、有效性验证,负载极高;模块化架构将交易执行剥离到 Layer2,主链只负责数据存储与证明验证。ZK Rollup 凭借零知识证明,能够以简洁密码学证明批量验证海量交易,相比乐观 Rollup,不需要漫长挑战期,具备即时终局性。
2026 年,ZK 技术已经从单纯扩容工具,拓展到 zkEVM、zkVM、ZK 协处理器,支持通用可验证计算,不仅可以验证交易,还可以对链下计算结果生成密码学证明。RWA 现实资产代币化、跨链互操作、隐私计算大量采用 ZK 技术作为底层支撑。模块化 + ZK 的组合,解决了老一代公链扩容的核心痛点,同时保留底层网络的去中心化安全底座。
第五代公链:AI + 链原生融合,面向 AI 智能体的可信基础设施(2026 及以后)。这也是当前公链技术演进最前沿阶段。此前 AI 与区块链结合大多停留在表层:AI 生成合约代码、AI 做链上数据分析。而 2026 年 AI + 链的范式发生本质变化,公链开始原生服务 AI 智能体。AI 智能体拥有独立链上身份、权限委托机制、自动结算账户,智能体自主执行任务、调用工具、完成链上支付,执行结果通过 ZK 可验证计算上链存证,解决 AI 黑箱不可信的痛点。
新一代 AI 原生公链,部分引入计算证明机制,节点提供 GPU 算力参与 AI 推理,算力贡献可以获得链上激励,搭建去中心化推理网络。同时账户抽象(AA)大规模普及,解决私钥管理难题,降低 AI 智能体发起链上交易的门槛,原生支持 Agent 会话授权、权限限时委托。BNB Chain、Origins Network 等项目在 2026 年陆续推出面向 AI Agent 的开发 SDK 与专用测试网,支持多智能体之间自动交易与协作。
但 AI + 链方向依然存在大量未解决技术难题。第一,AI 大模型推理计算量巨大,链上无法直接运行大模型,只能对推理结果做证明,可验证推理的证明生成成本仍然偏高;第二,大量 AI 智能体并发交易会对公链带来巨大压力,对底层网络延迟、Gas 稳定性提出更高要求;第三,智能体自主执行带来责任边界模糊,一旦智能体执行错误交易,如何界定责任,无论是技术还是法律层面都存在空白。
纵观十余年公链迭代,技术发展始终伴随持续的取舍与风险。从比特币的极简脚本,到以太坊智能合约带来的合约安全漏洞频发;从单层公链追求高 TPS 牺牲去中心化,到模块化 ZK 方案面临证明生成延迟、密码学安全审计成本高昂。每一轮技术升级,在解决旧问题的同时,都会引入新的工程挑战。2026 年行业调研显示,公链基础设施的重心已经从单纯追求 TPS 指标,转向可验证计算、身份抽象、跨链安全、Agent 权限治理等方向,性能不再是唯一的核心评价指标。
站在产业视角,公链技术演进的底层逻辑发生转变。早期公链目标是构建去中心化数字货币支付系统;第二代目标是搭建通用可编程合约平台;第三代追求高吞吐;第四代依靠模块化与 ZK 解决扩容;而到 AI + 链阶段,公链的定位转变为 AI 智能体世界的可信结算层、行为存证层与身份基础设施。AI 负责生产决策与执行动作,区块链负责资产确权、交易结算、行为不可篡改存证、计算结果可信验证,两者互补,形成全新的技术组合。
当然,也要理性看待行业边界。公链技术本身不解决应用落地、监管合规、真实业务需求问题。无论 ZK、模块化还是 AI + 链,都属于底层基础设施,技术创新不等于商业落地。未来公链技术演进不会走向单一 “万能公链”,而是形成分层多链生态:底层安全共识层、ZK 扩容二层网络、面向 AI 智能体的专用应用链,不同链承担不同功能,依靠跨链互操作协议完成资产与信息流转。
回顾从比特币到 AI + 链的十年迭代,公链技术的核心内核从未改变:利用密码学与分布式网络,构建无需第三方信任的价值与计算验证体系。变化的是不断迭代的架构、共识、密码学工具与应用场景。随着 AI 智能体规模持续增长,可验证计算、链上 Agent 身份、去中心化算力网络等方向会持续推动公链技术持续进化,AI + 链将成为未来数年公链技术演进最核心的主线。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表