
在稳定币应用持续扩张的 2026 年,USDT 作为市场流通量最高的链上稳定代币,跨链转账、点对点收付场景持续增加。链上安全平台监测数据显示,2026 年上半年,USDT 转账类资产被盗案件同比上涨 37%,其中超过 62% 的损失源于网络选错、地址复制失误、剪贴板劫持、地址投毒四类人为失误,黑客不再局限于盗取私钥,更多利用用户操作习惯漏洞实施攻击。很多用户误以为只要复制地址就能完成安全转账,忽略多链共存带来的底层风险,最终造成资产永久丢失。本文从网络选型、地址核验、收款风控、新型诈骗识别、钱包安全运维五个维度,搭建完整的 USDT 收付安全体系。
 f021de582f9b3ceb3d3faec47f212cb.webp
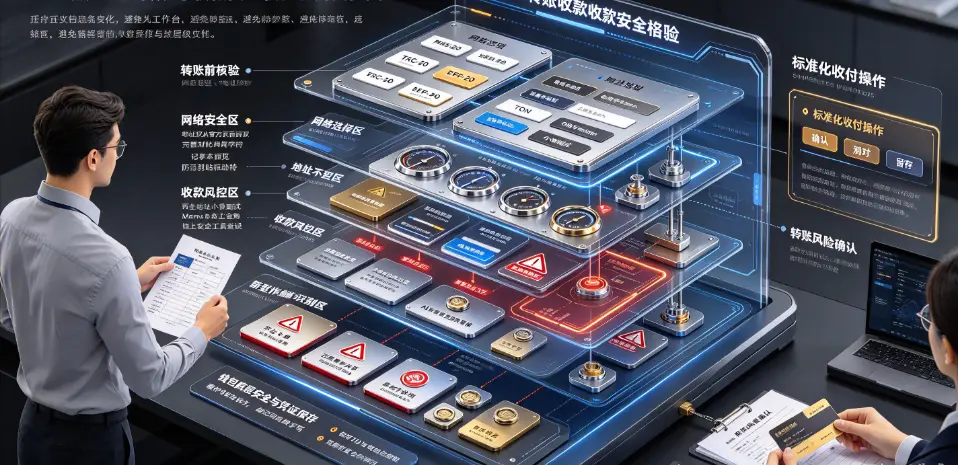
USDT 最大的特殊性在于同一代币标识运行在多条独立区块链,这也是新手最容易踩坑的第一关。主流网络包含 TRC-20(波场)、ERC-20(以太坊)、BEP-20(BNB 智能链),还有 TON、Arbitrum、Optimism 等新增发行网络,不同网络地址格式虽然相似,但账本相互独立。简单来说,收款方仅支持 TRC-20,转账方却选择 ERC-20,哪怕地址字符完全一致,资产也会转入对应链的黑洞,绝大多数情况无法找回。2026 年安全机构统计,因选错网络造成的资产误转案件占全部 USDT 损失案件的 28%。
不同网络的特性差异显著,直接影响转账成本、到账速度与风险等级。TRC-20 手续费极低、确认速度快,是点对点转账使用最多的网络,但该链账户匿名性强,赃款流转频繁,接收来自不明来源的 TRC-20 USDT,更容易触发地址风控标记;ERC-20 依托以太坊主网,安全性更强,但 Gas 费波动大,拥堵时段转账成本会大幅上升;BEP-20 手续费介于两者之间,生态项目较多,合约诈骗项目数量相对更高。网络选择的第一准则,不是看手续费高低,而是完全匹配收款方页面标注的网络,不能凭经验猜测。部分平台充值页面会动态调整支持网络,旧截图、历史记录里的网络信息不可复用,每次转账必须重新打开收款页面确认。
地址核对是 USDT 转账的核心防线,2026 年地址投毒攻击已经实现自动化批量部署,成为高频新型攻击手段。攻击者向目标钱包发送极小金额的 USDT,在用户钱包交易记录中生成一条带有高仿地址的记录,地址只有末尾 2-4 位字符差异,用户二次转账时,直接从历史记录复制仿冒地址,资金直接转入黑客账户。链上安全数据显示,2026 年已有多起超 10 万美元 USDT 被盗案例源于地址投毒攻击。
传统的 “核对前 5 后 4 位” 的方法,在 2026 年已经不足以抵御精细化地址投毒。推荐采用多层核验流程:第一,地址仅从收款方官方充值页面获取,拒绝从微信群、私聊消息、陌生文件、截图复制地址;第二,复制地址后,不要直接确认,在转账页面完整对比地址首尾字符,有条件可以分段手动输入进行二次校验;第三,防范剪贴板劫持恶意软件,这类木马会后台监控剪贴板,一旦检测到钱包地址,自动替换为黑客地址,哪怕你复制的是正确地址,粘贴后地址已经篡改。解决办法是复制地址后,粘贴到记事本预览,再填入转账框,不要直接粘贴到钱包确认页。
针对陌生新地址,必须执行小额测试转账机制。首次向任何未验证地址转账,优先转入最低可确认的小额 USDT,等待链上确认、对方确认收款无误后,再发起大额转账。很多用户觉得小额转账浪费手续费,但对比大额资产永久损失,测试成本是最低的安全保障。同时,部分平台充值要求填写 Memo / 备注标签,即使地址正确,缺少备注也会导致资金无法入账,这点在跨平台收款场景中极易被忽略。
收款端的风险同样不可忽视,很多人只关注转账安全,忽略收款时的风控隐患。2026 年公安反诈数据显示,大量场外私下 USDT 交易中,收款钱包收到涉赌、涉诈赃款,会导致钱包地址被链上标记,关联的银行卡被冻结,收款者可能被认定为帮信行为,承担法律责任。不要参与私下 U 商交易,不要帮他人代收、代转 USDT。在接收 USDT 前,可使用链上安全工具查询该转账地址风险标签,查看地址历史资金来源,判断是否存在黑钱、混币记录。一旦收到被标记的风险资金,需要完整留存全部交易凭证,切勿继续二次转账。
除网络与地址两大基础风险,社会工程学诈骗依旧是损失高发类型。骗子常用套路包括:谎称平台卡单、风控冻结,要求用户转账 “保证金” 解锁资产;伪装客服远程屏幕共享,诱导用户输入助记词、私钥;以高溢价收购 USDT 为诱饵,伪造银行转账截图,诱骗用户先转币后拉黑。2026 年衍生出新式骗局:AI 语音冒充客服,打电话通知账户异常,引导用户授权钱包合约。核心防范原则:任何官方平台客服,永远不会索要助记词、私钥,不会要求转账资金解除风控。
钱包底层安全是所有操作的前提。硬件钱包安全性高于软件热钱包,软件钱包需要单独设备使用,不要在日常办公、经常下载不明软件的电脑、手机存放大额资产。助记词必须离线手写保存,禁止截图、云盘存储、微信保存;不要随意授权未知 DApp 合约,授权操作相当于开放资产划转权限,一旦授权,黑客可直接转走钱包内全部 USDT。定期检查钱包授权列表,及时撤销不必要的合约授权。
当转账完成后,需要保存 TxID(交易哈希)、转账时间、地址、金额、网络类型等凭证,通过区块链浏览器查询交易状态。链上交易一旦确认,无法撤回、无法拦截,不存在 “客服撤销交易” 操作。如果出现转错网络、转错地址,绝大多数场景无法找回,只能提前做好核验,不能寄希望事后补救。
综合 2026 年链上安全监测数据,绝大多数 USDT 资产损失并非复杂黑客攻击,而是简化操作流程、跳过核对步骤造成的人为失误。安全收付的本质,是建立标准化操作习惯:每次转账先确认收款网络,二次校验钱包地址,陌生地址先小额测试,拒绝场外私下兑换,妥善保管私钥助记词。
需要再次强调,虚拟货币相关业务在国内属于非法金融活动,不存在安全可靠的场外交易渠道。不要参与法定货币与 USDT 的兑换交易,资金被骗、银行卡冻结、卷入刑事案件的风险极高。技术层面的安全操作,仅用于技术场景学习,不代表鼓励参与虚拟货币收付与炒作。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表