
2026年稳定币市场监管与链上风控进入精细化阶段,USDT作为市场流通量最大的稳定币,其安全风险不再局限于传统钓鱼盗币,链上资金污染、地址关联黑名单、溯源连锁冻结成为普通用户资产受损的核心原因。根据Tether官方2026年公开数据,其已为全球65个国家、2300余起案件提供链上冻结支持,大量无主观违规的普通用户,因接收涉案资金、关联风险地址、操作流程不规范,遭遇资产冻结、银行卡风控、账户限制等问题。相较于往年,2026年链上AML溯源能力大幅升级,资金追溯可穿透多层中转地址,微小的操作疏漏都可能引发连锁风险。
 e8e6fb5fcca472651a48bfd1b16f71c.webp
当前绝大多数用户的安全认知存在严重短板,仅通过核对地址字符、确认网络类型完成转账校验,忽略地址黑名单状态、历史风险交易、资金溯源污染、大额资金集中持仓等隐性风险。同时新型链上钓鱼骗局迭代升级,仿冒地址批量生成、隐形篡改链接、同名伪装合约等手段,远超传统人工识别能力。本文结合2026年最新风控规则与实测案例,搭建从前置核验、划转操作、资金隔离到事后排查的全流程安全体系,彻底解决钓鱼盗币、资金污染、账户冻卡三大核心问题。
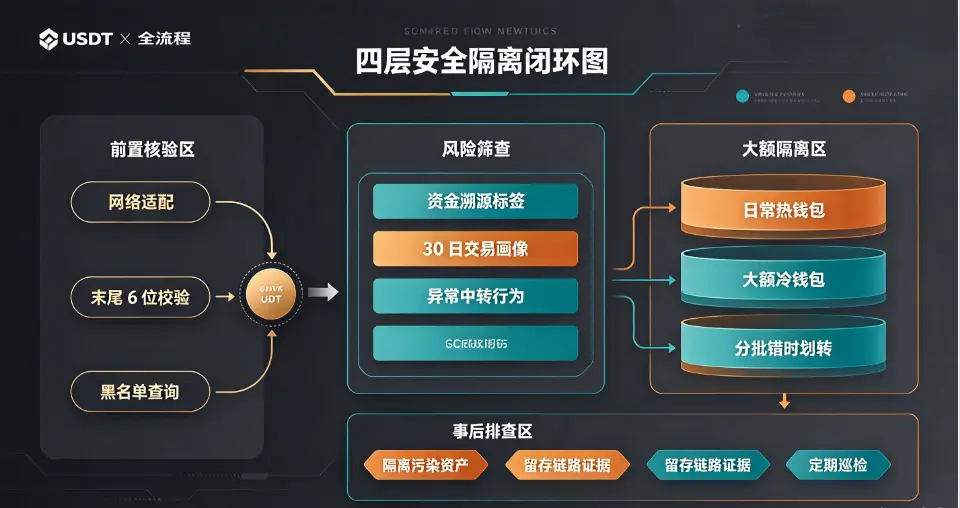
地址有效性与风险核验是USDT安全操作的第一道防线,也是2026年用户最容易忽视的核心步骤。传统地址核验仅核对字符一致性,无法规避黑名单地址、冻结地址、历史涉案地址带来的风险。现阶段完整的地址核验包含三层核心维度:基础有效性核验、官方黑名单状态查询、链上风险行为溯源筛查。
基础有效性核验需优先确认网络适配性,2026年USDT横跨TRC20、ERC20、BEP20、Polygon等十余条公链,不同网络地址格式高度相似,跨网络转账错误将直接导致资产永久丢失。同时需规避新型字符伪装骗局,不法分子利用相似字符、隐形字符篡改地址,肉眼难以识别,必须通过区块浏览器批量校验地址源码,杜绝仿冒地址陷阱。
深层风险核验是防控冻卡的关键。用户转账前必须通过官方区块浏览器、链上安全工具查询目标地址状态,确认地址是否处于Tether黑名单、是否存在冻结记录、是否有涉案资金流转历史。2026年USDT冻结机制具备特殊性,被冻结地址仍可接收转账,但资金无法转出,且后续可被官方直接销毁清零,普通用户一旦转入资金将全额亏损。此外,需筛查地址近期交易行为,频繁与赌博、洗钱、诈骗地址交互的高风险地址,即便当前未被标记,也极易引发后续连锁风控溯源。
针对日常小额划转,标准化核验流程可快速规避基础风险;而大额资金操作,必须完成多层溯源筛查,核验目标地址近30日资金流入来源,排查是否存在批量中转、碎片化洗币、高频对敲等异常行为,从源头阻断资金污染风险。
除地址风险外,2026年高频爆发的新型链上钓鱼骗局,是用户资产被盗的主要诱因。区别于传统虚假链接诈骗,本年度主流骗局升级为地址动态篡改、合约伪装授权、转账劫持三类隐蔽模式。部分恶意插件、仿冒钱包、钓鱼网页会在用户复制地址后自动篡改目标地址,用户肉眼核对无误,但实际转账地址已被替换;另有骗局伪装成官方验证合约,诱导用户授权USDT转账权限,实现全自动盗币。
规避新型钓鱼风险需建立硬性操作规范:所有转账操作必须手动二次输入地址末尾6位校验码,杜绝单纯依赖复制粘贴;优先使用官方客户端、官方区块浏览器,禁止第三方未知工具、小众网页进行链上操作;关闭浏览器未知插件、权限悬浮工具,彻底杜绝地址劫持篡改风险;任何合约交互、授权操作前,必须核验合约开源状态与审计信息,拒绝陌生合约无限授权。
大额划转风险隔离体系,是2026年进阶安全操作的核心,也是规避连锁冻卡、批量资产污染的关键。很多用户习惯大额资金集中存放、一次性划转,极易触发平台与司法风控系统的异常交易筛查,同时单一地址长期大额交易,一旦沾染风险资金,所有持仓资产都会被关联风控。
标准化大额风险隔离方案分为三层架构。第一,资金分层隔离,严格区分日常流转子钱包与大额存储冷钱包,日常小额交易使用独立热钱包,大额资产离线冷存,完全隔离高频交易风险。第二,划转拆分隔离,超大额度资金禁止一次性划转,采用小额分批、错时划转模式,规避系统大额交易预警,同时避免单笔资金污染牵连全部资产。第三,路径隔离,杜绝陌生点对点直接划转,大额资金流转优先留存完整交易链路、沟通记录、资金来源凭证,为后续风控申诉留存证据,规避无证据溯源导致的冻卡无法解封问题。
同时针对资金污染这一隐形风险,需建立常态化排查机制。2026年链上溯源技术可穿透多层中转,即便资金经过数十次拆分划转,仍可追溯源头涉案地址。用户需定期筛查钱包资金溯源标签,一旦发现资金关联风险地址,立即隔离该部分资产,单独存放、单独流转,避免污染干净资金,引发连锁风控。
结合2026年大量冻卡案例总结,90%以上的普通用户冻卡风险,并非主观违规,而是操作不规范导致的被动关联。高频与陌生对手方交易、未核验地址风险、大额资金集中流转、留存证据缺失,是四大核心诱因。对此,日常操作需坚守安全底线:不与不明私人账户高频对敲、不接收低价异常溢价USDT、不随意点击陌生链接授权、不混用交易账户与日常银行卡,通过物理隔离、流程规范、常态化筛查,构建全方位安全屏障。
整体而言,2026年USDT安全使用的核心逻辑,已从单一防钓鱼、防盗币,升级为全流程风控隔离、链上风险溯源、资金分层防护的系统化安全体系。在链上AML监管持续升级、诈骗手段不断迭代的背景下,单纯依靠人工谨慎操作已无法覆盖全部风险。用户需建立标准化的地址核验、风险筛查、资金隔离、日常排查机制,摒弃传统粗放式操作习惯,通过规范化流程规避链上隐性风险,在复杂的链上环境中,最大程度保障资产安全,规避钓鱼盗币、资金污染、账户冻卡等各类安全事故。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表