
2026年加密资产安全进入“精准定向、社工主导、环境渗透”的全新攻防周期。过往用户依赖的助记词离线存储、静态二次验证、基础网址核验等防护手段,已无法应对新型攻击手段。不同于往年批量泛滥的低端钓鱼诈骗,本年度加密安全风险呈现显著结构性变化:攻击频次大幅下降,但靶向性、迷惑性、隐蔽性指数级提升,单起攻击即可造成数千万美元资产损失。年初Trezor伪客服钓鱼事件,单名用户被盗2.82亿美元,创下年内单笔钓鱼损失纪录,暴露了传统安全架构的致命短板。
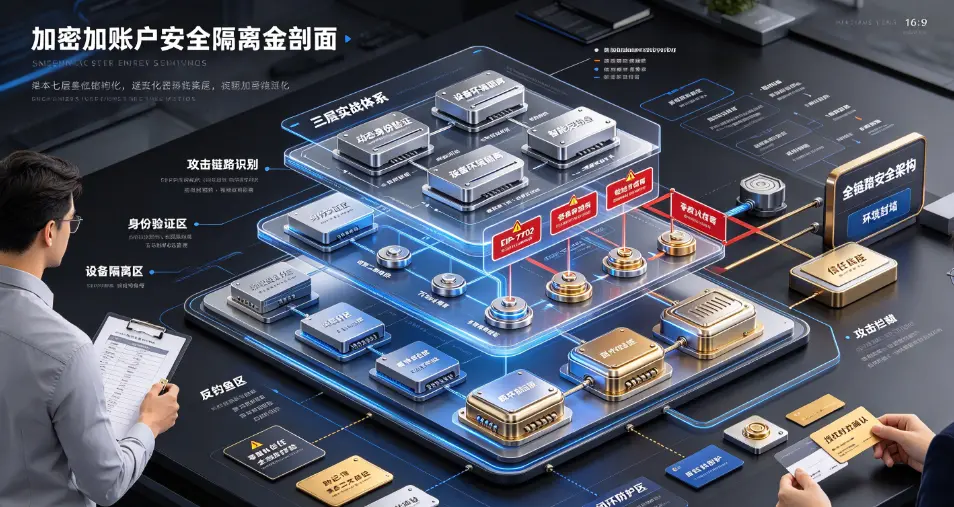
当前加密账户安全的核心痛点,已从“私钥泄露”单点风险,升级为身份信任伪造、设备环境投毒、签名权限劫持、钓鱼场景沉浸式诱导的复合型风险。想要实现资产长效安全,必须抛弃碎片化防护手段,搭建适配2026年攻击特征的“身份验证+设备隔离+反钓鱼”一体化安全架构,从底层封堵全链路风险漏洞。
 35cb36b802d386fd2dcd2e9a9021efe.webp
一、身份验证迭代:从静态密码到动态可信身份体系
传统加密账户身份验证依赖静态助记词、固定私钥、静态验证码,属于一次性信任机制,一旦信息泄露或被社工诱导,账户彻底失守,完全不适配2026年复杂攻防环境。随着EIP-7702协议普及,攻击者可通过伪造授权、劫持签名权限篡改账户执行逻辑,静态身份验证的信任漏洞被无限放大,成为资产被盗的核心入口。
2026年主流落地的新一代动态身份验证架构,彻底打破静态信任机制,构建“分层校验、动态授权、行为风控、权限回收”的可信身份体系。相较于传统模式,新架构核心升级在于不信任默认授权、杜绝永久权限、实时校验身份有效性。个人用户层面,摒弃单一助记词兜底模式,采用“硬件载体+动态二次验证+行为特征校验”组合验证机制,陌生设备、异地登录、大额转账、首次授权四类高危操作,强制触发多层交叉校验。
针对高频被盗的授权劫持风险,新一代验证体系新增权限时效管控,所有链上授权、合约访问、工具调用权限均设置短期有效期,自动过期回收,杜绝永久授权带来的长期风险。同时依托链上行为风控模型,实时识别异常签名、批量转账、跨地址划转等非常规操作,一旦偏离用户常态行为,立即冻结交易并触发预警。实测数据显示,落地动态身份验证体系的账户,恶意授权被盗风险下降78%,社工诱导式身份泄露风险大幅降低。
二、设备隔离实战:封堵环境投毒与隐性权限泄露
2026年大量加密资产被盗案件溯源显示,超60%的安全事故并非私钥直接泄露,而是设备环境被投毒、浏览器插件劫持、系统权限滥用导致的隐性风险。普通用户混用日常娱乐、办公、交易设备,恶意插件、劫持脚本、缓存残留、剪贴板监听长期潜伏,形成常态化环境漏洞,新型攻击可绕过基础密码验证,直接窃取签名信息与账户权限。
标准化设备隔离架构,是2026年加密安全落地的核心刚需,分为软硬分层、场景分区、权限隔离三大实战准则。首先是物理设备分层,严格区分交易设备与日常设备,专用冷钱包设备仅用于签名转账,不联网、不安装第三方软件、不浏览陌生链接;联网热钱包设备仅保留官方钱包插件,彻底卸载各类可疑插件、破解软件、第三方工具,杜绝环境污染。
其次是系统与场景隔离,交易设备关闭剪贴板自动读取、文件自动同步、设备互联权限,关闭系统遥测与日志上传功能,避免私钥、签名记录被后台窃取。同时采用容器化隔离方案,高频交互的DeFi、NFT操作独立容器运行,隔离浏览器全局脚本劫持风险,拦截新型地址投毒攻击。2026年地址投毒攻击日均攻击量超16万次,通过污染用户交易地址诱导转账失误,设备环境隔离可从源头规避此类高频风险。
最后是设备生命周期管控,定期重置交易设备环境、清理缓存数据、更新官方固件与系统补丁,及时注销陌生登录设备,杜绝设备长期使用积累的隐性漏洞。这套隔离体系无需复杂操作,却能封堵90%以上的设备侧隐性风险,是低成本、高收益的核心防护手段。
三、智能反钓鱼架构:对抗2026年精细化定向攻击
2026年钓鱼攻击完成全面迭代,低端广撒网诈骗基本淘汰,取而代之的是高仿真站点、伪官方客服、精准社工诱导、EIP-7702签名劫持的高端定向攻击。攻击者利用泄露的用户数据定制化诈骗场景,高仿官网、伪官方邮件、虚假安全预警极具迷惑性,传统手动核验域名、甄别链接的方式完全失效,这也是本年度单次钓鱼损失激增的核心原因。
适配新型攻击的反钓鱼实战架构,形成“前置拦截、事中校验、事后溯源”的全链路防护体系。前置拦截层面,搭载2026年新一代链上风险解析工具,实时识别高仿域名、恶意DApp、钓鱼合约,自动拦截高危访问与签名请求,上半年主流安全工具累计拦截高危钓鱼操作超400万次,保护资产超5.26亿美元。针对EIP-7702新型钓鱼攻击,新增签名前置解析机制,弹窗展示授权权限、合约风险、资产影响,杜绝用户盲目确认签名导致的权限劫持。
事中校验层面,建立三重核验机制:陌生站点连接钱包前,强制核验合约开源资质、历史交互风险、资金流动记录;大额交易自动解析交易用途、收款地址风险等级;所有官方通知、客服信息二次核验官方渠道,杜绝第三方伪冒信息诱导。针对Trezor用户邮件钓鱼类社工攻击,搭建信息溯源机制,非官方官方公示渠道的安全预警、升级通知一律判定为风险信息。
事后溯源层面,开启交易全程日志记录,留存签名记录、授权记录、设备操作记录,一旦出现异常可快速溯源攻击链路、冻结相关资产,最大程度降低损失。同时定期清理无效授权、废弃合约关联,消除隐性钓鱼残留风险。
四、架构整合:2026个人加密安全最优落地范式
结合全年安全攻防趋势,适配个人与中小用户的轻量化安全架构已形成固定范式:动态身份验证筑牢信任底座,设备环境隔离封堵隐性漏洞,智能反钓鱼拦截前沿攻击,三者协同形成闭环防护。摒弃单一依赖助记词、盲目信任链接、设备混用的老旧习惯,是规避2026年绝大多数加密安全风险的核心关键。
不同于传统被动防御,新一代安全架构的核心逻辑是“零默认信任、全链路校验、动态化防护”,适配当前精准化、智能化、复合型的攻击特征,兼顾实用性与安全性,无过高使用门槛,可直接落地常态化使用。
五、行业总结与趋势预判
2026年加密资产安全的核心逻辑已经彻底改写:协议漏洞风险大幅降低,人为与环境风险成为资产被盗主因,安全防护从“防黑客攻破”转向“防社工诱导、防环境失控、防权限滥用”。身份验证、设备隔离、反钓鱼不再是可选配置,而是加密账户的基础安全底座。
未来加密安全竞争,不再是私钥存储能力的比拼,而是全链路安全架构的完整性与精细化程度。及时迭代安全认知,落地新一代一体化防护体系,摒弃老旧防护思维,才能在新型攻防周期中规避定向攻击与环境风险,实现加密资产的长期安全保值。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表