
2026 年,身份凭证泄露与账号劫持已经成为资产损失最主要的入口。行业安全报告显示,超过 89% 的成功账号入侵事件,根源在于未开启多因素认证、密码复用、权限过度授予;AI 技术普及之后,钓鱼文案、伪造语音、仿冒平台通知的攻击门槛大幅降低,攻击成功率相比 2024 年提升 140%。很多企业与个人同时运营云平台、业务后台、SaaS 工具、金融类平台数十个账号,长期存在账号清单缺失、主账号滥用、人员离职后权限未回收、不同平台账号相互关联等问题。一旦单个账号被攻破,攻击者横向扩散,批量接管多平台账户,造成连锁资产风险。传统安全思路只单独优化每个平台密码,属于单点防护,无法抵御链式攻击,必须搭建一套从开户初始化到分级权限管控、持续审计、应急止损的完整账号资产防护体系。
账号安全体系的第一环,是开户阶段的基线安全配置,这是整个防护体系的地基,很多安全隐患从注册开户环节就已经埋下。开户阶段核心原则是账号隔离,高价值资产平台、日常浏览平台、营销运营平台使用独立注册邮箱,禁止一邮箱通吃全部平台。2026 年推荐分层邮箱策略:专属安全邮箱用于金融、资产、核心业务后台注册,仅接收安全告警与账号验证信息,不用于日常收发邮件;工作邮箱用于普通业务 SaaS;备用恢复邮箱选用不同服务商,并且独立开启 MFA,防止主邮箱沦陷之后所有账号被批量重置密码。
 c4ab66488a4bde3513eb6d53ee07574.webp
在账号凭证管理层面,坚决杜绝跨平台密码复用。个人用户使用密码管理器集中托管凭证,企业团队部署企业级密码托管系统,密码不通过微信、文档、表格共享。开户完成后,优先启用 FIDO2 硬件密钥作为首要验证手段,其次是 TOTP 软件令牌,尽量避开短信验证码。短信验证存在 SIM 劫持、运营商转发漏洞,在 AI 钓鱼场景下极易被社会工程手段劫持。对于高资产平台,需要关闭短信找回,仅保留硬件密钥与离线恢复码,恢复码离线纸质备份,禁止拍照存放在电脑与手机内。同时开户完成后立刻检查登录设备列表,关闭陌生设备自动登录,限制异地 IP 登录,开启登录异常告警。
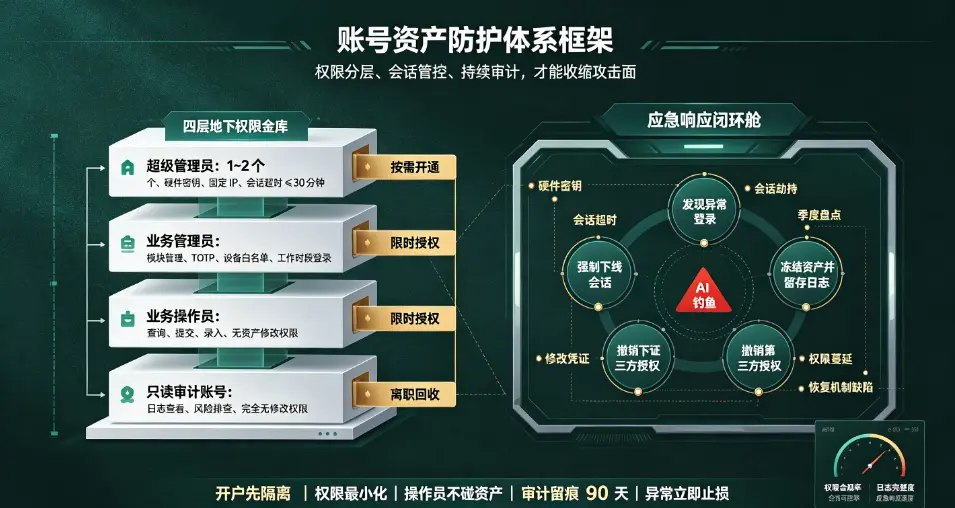
完成开户基线配置之后,进入整个体系最核心的环节:RBAC 分级权限体系搭建,严格遵循最小权限原则。很多团队的典型错误,是全员使用平台主账号,或者给普通运营人员授予管理员权限,一旦员工账号泄露,攻击者直接拿到最高权限。我们把账号划分为四层权限等级,适配绝大多数多平台资产场景。
第一层:超级管理员账号。仅保留 1~2 个,用于子账号创建、权限修改、资金与核心资产配置变更,日常禁止使用超级账号做普通业务操作。超级账号必须绑定硬件密钥,限制固定 IP 与设备访问,会话超时时间设置不超过 30 分钟,所有操作强制审计日志留存。
第二层:业务管理员账号。负责对应业务模块管理,例如财务模块、客户系统,不具备全局资产删除、资金划转权限。适合部门负责人使用,采用 TOTP + 设备白名单,仅在工作时段允许登录。
第三层:业务操作员账号。这是团队使用最多的账号,仅支持业务查询、内容提交、单据录入,没有任何资产修改、资金操作、用户权限变更能力。普通员工使用这类账号,即使账号被劫持,攻击者也无法转移核心资产。
第四层:只读审计账号。用于安全人员查看日志、核对业务数据,完全无修改权限,仅用于风险排查。
人员权限实行按需开通、限时授权机制。临时任务采用临时权限,任务结束自动回收;员工岗位变更、离职,执行权限立刻下线,这是大量企业容易忽略的漏洞。2026 年安全事件统计中,约 42% 的企业账号泄露事件,来自离职人员未回收的账号权限。权限管理的核心不是限制人员正常工作,而是切断攻击者横向移动的路径,即使低权限账号泄露,也无法触及核心资产。
账号与权限体系搭建完成之后,需要配套访问管控、会话管理与持续审计机制,实现动态防护。首先做好账号环境隔离,高价值资产账号固定专用设备与网络环境,不要在公共网络、公用电脑登录;不同业务账号之间做好浏览器环境隔离,避免平台指纹关联,防止一个账号被风控封禁之后连带其他账号。所有平台开启操作审计日志,记录登录 IP、设备指纹、操作时间、操作内容,日志至少留存 90 天。安全人员定期巡检,重点排查异地登录、非工作时段登录、批量接口调用、权限变更、资金操作等高危行为。
同时建立常态化账号资产盘点机制,每季度做一次账号全量清查,梳理全部平台账号清单,标记账号归属、权限等级、资产价值、责任人。清理僵尸账号、闲置子账号,回收过度授权。在审计过程中,同步检查第三方应用授权,很多账号风险来自第三方 OAuth 授权,攻击者通过诱导用户授权,间接拿到账号权限,需要定期清理不再使用的第三方应用授权。
在 2026 年 AI 钓鱼攻击持续升级的背景下,体系必须加入人员安全基线与应急响应预案。AI 生成的钓鱼邮件、仿冒后台登录页面,文字流畅度极高,普通人员很难分辨真伪。团队需要定期开展钓鱼演练,明确安全规则:任何平台不会通过聊天、邮件索要 MFA 验证码、硬件密钥确认;所有账号操作入口必须手动输入域名,禁止点击消息内链接登录。同时预先制定应急处置流程:一旦发现账号异常登录,第一步骤是强制下线全部会话,修改凭证,撤销第三方授权,检查权限变更记录;如果出现资产异动,立刻冻结账号,留存审计日志,保留证据。个人用户同样需要制定应急清单,记录各平台官方申诉渠道,避免遭遇劫持后慌乱落入二次钓鱼陷阱。
不同使用主体,防护体系侧重点存在明显差异。个人用户重点做好账号分层隔离、硬件密钥部署、凭证托管,精简第三方授权,减少账号暴露面。中小企业团队,重点落地分级子账号体系、离职权限回收、操作审计日志,避免全员共用主账号;大型企业则需要引入统一身份 IAM 平台,实现单点登录、权限统一调度、集中安全审计,对接安全告警平台,实现异常访问自动拦截。
这套防护体系同样存在容易踩坑的误区。第一,过度依赖 MFA,认为开启两步验证就高枕无忧。AI 中间人钓鱼攻击可以实时转发验证请求,单纯 TOTP 仍存在被劫持风险,高价值资产场景必须搭配硬件密钥。第二,权限静态配置,一次性分配权限之后长期不做审计,随着业务迭代,权限不断叠加,形成权限蔓延。第三,只关注账号登录安全,忽略会话劫持,攻击者盗取有效会话令牌之后,不需要密码即可保持登录状态,因此必须设置会话超时,定期批量下线全部会话。第四,账号恢复机制设计缺陷,一旦主验证方式失效,无法找回账号,或者恢复邮箱本身安全薄弱,造成账号被恶意重置。
站在产业视角,2026 年账号安全的核心矛盾已经转变:平台安全能力持续提升,但攻击者转向针对人的社会工程攻击,账号风险从平台漏洞转向身份信任体系。账号安全不再是单一密码或者验证器的问题,而是一套资产全生命周期管理工程。开户阶段打好隔离基线,依托分级权限收缩攻击面,依靠审计日志发现异常,依靠应急流程降低损失,四者结合,才能形成纵深防护。
账号资产防护不是一次性配置完成就一劳永逸,安全威胁持续迭代,账号资产、团队人员、业务平台也会不断变化。常态化巡检、权限复盘、安全演练,是体系持续有效的保障。对于个人与企业而言,搭建这套多平台账号防护体系,本质是建立身份信任边界,把核心资产和普通操作账号做隔离,在 AI 钓鱼、凭证泄露频发的环境下,最大限度降低账号劫持带来的资产损失。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表