随着 Web3 资产自托管理念普及,大量新手从交易所提币,尝试使用硬件冷钱包保管资产。但 2026 年发生的 Coldcard 硬件钱包熵漏洞事件颠覆行业认知:即便是公认安全的硬件钱包,若助记词生成环节存在随机数缺陷,私钥依然可以被离线暴力破解,累计被盗金额超 1.1 亿美元。这说明,冷钱包安全不是简单 “买硬件设备”,而是一套包含助记词生成、备份、资产分层、固件维护、应急恢复的完整安全体系。很多新手只关注硬件钱包本身,却在助记词抄写、备份存放、签名校验等基础环节踩坑,最终资产被盗。本文从零基础视角,完整讲解自托管钱包搭建流程,建立适配不同资产体量的分级冷存储方案。
 cda6e888ef91645637f98c5d5d7f739.webp
一、助记词底层原理与新手最容易踩的备份陷阱
助记词(恢复短语)是自托管钱包的根密钥,通常 12 词或 24 词,由 BIP39 标准生成,只要拿到完整助记词,任何人都可以在任意钱包恢复全部资产,不需要原设备。2026 年安全报告数据显示,72% 的个人资产被盗案件根源不是硬件被黑客入侵,而是助记词泄露、备份损毁、抄写错误。
新手首要原则:助记词只在离线环境生成,绝对禁止拍照、截图、存入手机备忘录、云盘、邮箱。很多人习惯用纸抄写后拍照保存到手机相册,一旦手机中毒、云账号被入侵,助记词直接泄露。纸质备份存在火灾、泡水、虫蛀风险,长期保管大额资产,金属耐腐蚀钢板是首选方案。
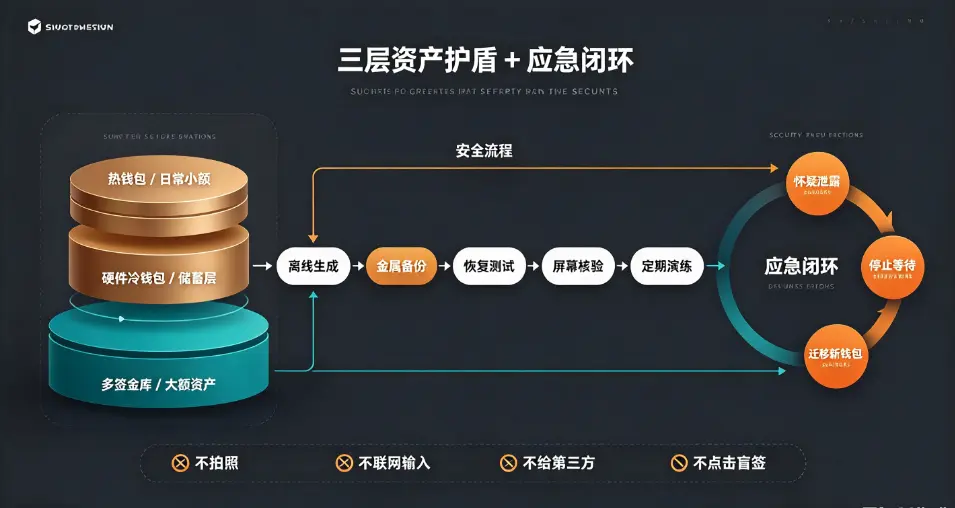
正确的助记词备份实操流程分为五步。第一,离线环境生成助记词,优先在全新、断网的硬件钱包内生成,不要在联网电脑、手机软件钱包生成大额资产的助记词。第二,逐词抄写,核对顺序,单词顺序颠倒会直接导致无法恢复钱包。第三,制作至少两份物理备份,分开存放于不同地理位置,避免一场火灾或洪水同时销毁全部备份。第四,完成恢复测试:存入大额资产前,用备份的助记词在另一台干净离线设备恢复钱包,确认地址完全匹配,排除抄写笔误。第五,额外设置 BIP39 附加密码(第 25 词),作为第二层防护,即使助记词泄露,没有附加密码攻击者依旧无法动用资产;附加密码必须单独备份,与助记词分开存放。
2026 年高频骗局提醒:任何网站、客服、钱包 APP 弹窗,只要索要助记词,100% 是诈骗。AI 生成高仿钓鱼页面、仿冒客服视频,已经可以高度还原钱包官方界面,诱导用户输入助记词,这是今年增长最快的攻击手段。
二、冷热钱包分层架构:不要把所有资产放在同一个钱包
很多新手的重大错误:全部资产只放一个硬件钱包,一旦助记词损坏、设备存在固件漏洞,全部资产面临单点风险。行业通用的三层分级模型,按照资产体量划分,适配不同安全需求。
第一层:热钱包(日常消费层)。联网软件钱包,仅存放小额流动资金,用于日常交互、合约授权、DApp 操作,额度建议控制在总资产 5% 以内。热钱包联网,暴露钓鱼、恶意合约、木马风险,绝不适合长期存放大额资产。
第二层:硬件冷钱包(储蓄层),也就是大众常说的冷钱包。私钥在硬件安全芯片内部生成,永不联网,交易签名时仅传递交易信息,私钥不会导出到电脑或手机。适合存放绝大多数资产,是个人自托管的主力存储方案。选购硬件钱包必须从官方渠道直接购买,二手、第三方电商货源存在预装恶意固件的风险。2026 年硬件钱包安全事件教育用户:即使是知名设备,也需要持续关注固件更新,老固件存在熵缺陷的钱包,即便离线,助记词本身已经不安全,需要迁移至新钱包。
第三层:多签金库(大额资产层)。当资产规模较高时,推荐 2/3 多签方案,使用不同品牌硬件钱包生成 3 组密钥,转移资产需要至少 2 个签名。消除单台设备、单套助记词失效带来的毁灭性风险,也是机构级冷存储的标准配置。
分级配置参考(2026 行业实操标准)
资产 5000 美元以内:热钱包保管,做好设备杀毒,开启二次验证;
5000–10 万美元:单台硬件冷钱包 + 两份异地金属助记词备份,搭配 BIP39 附加密码;
10 万–100 万美元:2-of-3 多签,3 台不同品牌硬件钱包,三套助记词异地分开存放;
100 万美元以上:3-of-5 多签,采用 Shamir 秘密分片方案,密钥地理隔离,配套资产继承方案。
三、冷钱包完整搭建与交易签名实操
冷钱包核心逻辑:联网设备只负责构造交易,离线硬件设备负责签名。电脑只发送交易参数,硬件屏幕独立显示转账地址、金额,用户必须肉眼核对屏幕上的收款地址,不能直接点击确认。2026 年大量木马攻击会篡改电脑端页面上的收款地址,但无法篡改硬件钱包屏幕显示内容,屏幕核验是最后一道防线。
完整搭建步骤:
第一步,准备环境,全新硬件钱包,断网状态下初始化,生成 24 词助记词,现场抄写、制作金属备份;
第二步,设置设备 PIN 码与 BIP39 附加密码,牢记 PIN 码,多次输错会擦除设备内密钥;
第三步,恢复测试,在离线设备使用备份助记词恢复,确认生成的接收地址完全一致;
第四步,转入小额资产测试转账,测试收发、签名流程,确认无误后再转入大额资金;
第五步,日常操作:在联网电脑钱包软件构造交易,交易信息发送至硬件钱包,仔细核对硬件屏幕上的收款地址、金额、Gas 费,确认无误后按键签名,签名完成后,将签名后的交易广播上链。
冷钱包日常维护同样重要:定期查看厂商安全公告,及时更新固件;更新前先备份助记词,固件升级不会修改助记词,但升级过程存在极小概率设备故障;不要随意接入陌生电脑,每次使用前检查设备外观,防止设备被掉包。
四、风险识别、资产迁移与应急处置方案
2026 年自托管安全最大的认知误区,就是认为冷钱包 = 绝对安全。硬件钱包风险主要分为两类:第一类是固件底层缺陷,如 2026 年的熵漏洞,这类漏洞生成的助记词本身随机性不足,攻击者可以离线枚举密钥,这类漏洞更新固件无法修复已经生成的助记词,必须迁移资产到全新钱包;第二类是人为风险,助记词泄露、备份损毁、钓鱼诱导签名,这类占被盗案件绝大多数。
日常安全检查清单:
绝不把助记词录入任何联网设备、网页表单;
每次签名交易,必须读取硬件屏幕上完整收款地址;
区分钱包设备和助记词备份,设备存放地和助记词备份地点物理分离;
定期演练恢复流程,防止多年后遗忘助记词恢复操作;
不同用途钱包使用独立助记词,不要一套助记词跨多链复用。
应急处置方案:一旦怀疑助记词泄露、设备存在漏洞,不要等待,立刻将资产全部转移至全新生成的冷钱包。不要尝试修改原有钱包密码,助记词一旦泄露,私钥就已经失控,不存在修改密码止损的办法。如果助记词备份丢失,但硬件设备完好,在设备没有损坏前提下,资产暂时安全,但需要立刻生成新备份,迁移资产作为终极保险。
五、总结:自托管安全的本质是风险管理,不是追求绝对无风险
2026 年硬件钱包安全事件给所有新手最重要的启示:不存在 100% 绝对安全的钱包,自托管的核心是消除单点故障,分层隔离风险。很多新手投入大量资金购买高端硬件钱包,却在助记词备份环节敷衍,这是本末倒置。硬件钱包只是签名工具,真正掌控资产的是助记词。
一套稳健的冷钱包方案,核心不是昂贵设备,而是标准化流程:离线生成助记词、多副本异地物理备份、转账前屏幕核验、资产分层存放、定期安全演练。对于新手,建议从小额资产起步,完整走完生成、备份、测试转账全流程,充分理解风险后,再逐步将资产转入冷存储。
最后重申,虚拟货币相关业务在国内属于非法金融活动,自托管资产不受法律保护,资产丢失、被盗无法通过国内渠道追回。本文仅为技术层面科普,不鼓励任何虚拟货币持有与交易行为。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表