很多区块链新手学习路径存在根本性错误:先看项目、学 DApp 交互、研究代币,最后才了解私钥和钱包。这种由表及里的学习方式,会让用户只能记住操作步骤,无法识别骗局。一旦遇到高仿网站、恶意授权弹窗,很容易造成资产损失。2026 上半年 Web3 安全报告数据显示,社交工程、钓鱼诱导签名、私钥泄露造成的资产损失占个人用户被盗总损失的 72%,而其中超过八成受害者,都无法说清私钥签名到底在做什么。
第一性原理,就是抛开所有表层产品包装,回到区块链最基础的密码学与账本规则,从底层推导所有行为的风险与收益。区块链世界所有资产安全、转账、合约交互,全部建立在一套基础规则之上:区块链只认签名,不认身份;谁能生成合法签名,谁就拥有账户控制权。理解这句话,才算是真正入门。
各大交易所注册链接:
OKX 官方注册
Binance 官方注册
Gate 官方注册
一、第一性原理视角重新理解钱包与私钥
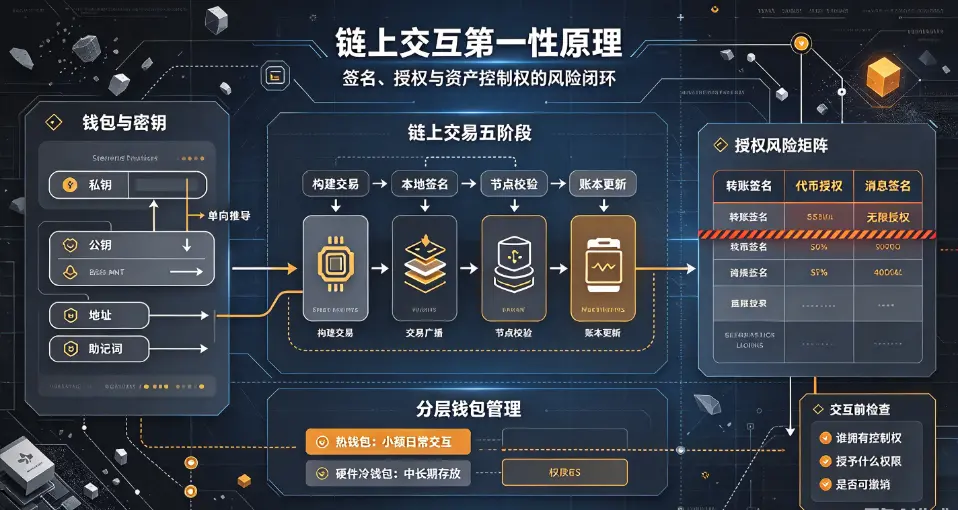
绝大多数新手的第一个认知误区:钱包是用来存放代币的容器。从底层原理看,钱包并不存储任何代币。代币记录在区块链分布式账本上,钱包只是一套密钥管理 + 签名工具,作用是生成私钥、保管私钥、用私钥生成数字签名,向网络证明你拥有账户控制权。
私钥本质是一个 256 位随机数字,基于 secp256k1 椭圆曲线密码学,单向推导出公钥,再对公钥哈希运算得到钱包地址。这个过程不可逆:可以由私钥算出地址,但无法从地址反向破解私钥。助记词(种子短语)是 BIP39 标准把私钥转化为 12/24 个英文单词,方便人类离线抄写备份,助记词等价于私钥,掌握助记词就等于掌握账户全部资产控制权。
这里必须区分两类钱包:交易所托管钱包和自托管钱包。交易所钱包,密钥由平台保管,用户看到的余额只是平台数据库内的记账数字,平台有权限冻结、划转资产,这就是行业常说的 “Not your keys, not your coins”。自托管钱包,私钥保存在用户本地设备(手机、硬件钱包),任何第三方无法冻结资产,但同时,私钥丢失、泄露的全部风险,完全由用户自行承担,平台没有找回通道。
2026 年账户抽象 AA 普及之后,很多新手被 “无助记词钱包” 概念混淆。AA 智能合约账户改变了传统 EOA 外部账户的签名模型,但底层第一性原理不变:账户控制权由合约内的验证规则决定,只是验证方式不再局限单一私钥,可以使用多签、MPC 分片、社交恢复等机制。但无论技术如何迭代,权限的控制权归属问题,永远是安全的核心。
 eb5b3803789366ad4b6ab03489979d4.webp
二、链上交易底层流程:签名、广播、确认,看懂每一步在做什么
所有链上交互,不管是转账、Swap 兑换、NFT 铸造,底层流程完全一致,分为五个阶段,很多新手只看到钱包弹窗确认,忽略背后发生的事情:
构建交易:钱包收集参数,接收地址、金额、Gas 上限、合约调用数据,生成一份待签名的交易数据包。
本地签名:钱包在本地设备使用私钥生成数字签名。核心重点:私钥不会上传到任何网站、RPC 节点,签名运算在本地完成,网站、DApp 只能拿到签名结果,无法拿到私钥本身。这也是自托管安全的根基。
交易广播:钱包把已经签名好的交易,发送到 RPC 节点,交易进入内存池 Mempool,向全网节点传播。
节点校验与打包:验证节点校验签名合法性、账户余额、Nonce 序号、Gas 是否充足,校验通过后打包进区块。
账本更新:区块上链确认,分布式账本更新账户余额,这笔交易永久写入区块链,无法撤销。
Gas 是区块链网络的执行手续费,用于激励节点执行交易运算。很多新手把 Gas 理解成平台手续费,从第一性原理看,Gas 本质是资源计量:每一笔运算都消耗网络资源,Gas 用来防止无限循环的恶意合约攻击,同时奖励验证节点。Gas 价格随网络拥堵动态浮动,Gas 上限是用户愿意为这笔交易支付的最大运算量,设置过低会造成交易执行失败,但手续费依旧消耗。
Nonce(交易序号)是新手极易忽略的防护机制,每个 EOA 账户拥有独立递增 Nonce,用来防止交易重放攻击,保证交易按顺序执行。很多交易卡住、打包失败的根源,就是 Nonce 序号错乱。
三、最危险的交互:Token 授权的底层原理与风险边界
2026 年个人用户被盗事件中,无限授权是头号攻击向量,远超单纯盗助记词。很多用户点击 DApp 的 “批准 / 授权” 按钮,根本不理解自己签名的是什么操作。
ERC20 代币的底层逻辑:代币合约记录每个地址的余额。当你在 DEX 兑换代币,不能直接让合约扣取你的代币,必须先发送一笔授权交易,允许目标合约地址,从你的账户转出指定数量代币。无限授权,就是授权合约可以无上限转移你钱包内该币种全部余额。
很多钓鱼网站会伪装成空投领取、代币升级、钱包安全检测页面,诱导用户签名授权交易。一旦签名,黑客合约可以在任意时间转走账户内全部对应代币。区块链交易一旦上链,没有客服,没有申诉入口,资产无法追回。
第一性原理判断授权风险的简单方法:问自己一个问题 ——这笔签名授予对方什么权限?
2026 年的安全实操原则:任何陌生网站,拒绝无限授权;交互完成后,去区块浏览器查看授权列表,及时撤销不需要的授权。
四、新手搭建自托管体系,基于底层原理的分层策略
不要上来就追求 MPC、多签、AA 等复杂高级钱包,新手应当从第一性原理出发,按照资产规模分层管理,遵循最小权限原则。
第一层:小额日常交互账户(热钱包)
使用手机端自托管钱包,仅存放少量用于 DApp 交互的资产。核心原则:这个钱包的助记词,只保存在离线纸质备份,绝不截图、不存入云文档、微信收藏、手机相册。只在可信网站交互,不使用这个钱包存放大额资产。热钱包风险在于设备联网,一旦设备中毒,私钥存在泄露风险。
第二层:中长期存放资产(硬件冷钱包)
硬件钱包离线存储私钥,签名在硬件设备内部完成,私钥永远不会离开硬件芯片。冷钱包只用来接收资产,不随便连接 DApp。这是目前普通用户最稳妥的方案。硬件钱包的风险不是密码学漏洞,而是供应链攻击、物理丢失,需要做好离线备份。
新手最常见错误:只用一个钱包,同时做日常 DApp 交互 + 大额资产存储。一旦访问钓鱼网站,签署恶意授权,全部资产一次性暴露在风险之下。从第一性原理看,就是把高风险操作和高价值资产放在同一个密钥下,单点失效全盘失守。
五、破除认知误区:新手高频误解,用底层原理辨别真伪
误区 1:钱包 APP 有密码,资产就安全。
钱包本地密码,只是加密保存在手机内的私钥文件。黑客拿到设备、破解本地加密或者诱导用户导出助记词,密码就失去保护作用。钱包密码≠链上所有权证明。
误区 2:区块链匿名,没人能查到我的资产。
区块链是假名而非匿名。所有交易永久公开在区块浏览器,地址所有转账记录全部可查,一旦地址和你的身份关联,全部资产流水完全暴露。
误区 3:交易上链之后可以联系客服撤回。
区块链分布式账本的底层设计就是不可篡改,不存在中心化平台客服,签名确认的交易一旦打包上链,无法撤销。任何声称可以 “撤回交易、冻结资产” 的客服,全部是诈骗。
误区 4:AA 账户可以完全消除私钥丢失风险。
账户抽象可以增加恢复机制,但任何恢复方案都会引入新信任假设,社交恢复存在监护人合谋或被钓鱼风险,不存在零风险的万能钱包。
结语
2026 年,Web3 生态工具持续迭代,AA、MPC、多签等新钱包方案不断降低使用门槛,但底层第一性原理始终不变:区块链依靠密码学签名确认资产控制权,安全本质就是密钥管理。
新手入门,优先吃透底层原理,再去学习各类 DApp 交互,而不是反过来。学会用第一性原理审视每一次签名、每一笔授权,每次弹窗确认前,思考:我正在授予对方什么权限?谁拥有这个账户的控制权?一旦理解这套思考框架,就能避开 90% 的新手骗局。
区块链自托管,本质是用技术换取资产自主权,而自主权的代价,是承担密钥保管的全部责任。掌握原理,审慎签名,分层存放资产,才是新手入门最核心的必修课。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。

评论列表