
一、2026年自托管钱包安全:三条腿的平衡
自托管钱包(self-custody wallet)意味着用户而非交易所掌握私钥。MetaMask指出,这类钱包生成时产生一套12或24个英文单词的Secret Recovery Phrase(秘密恢复短语,即助记词),由BIP-39标准定义,是私钥的人类可读形式——谁拥有助记词,谁就拥有钱包。2026年的安全威胁图谱,早已不止"私钥被偷":行业共识显示,钱包被盗往往源于"签署危险授权"与"助记词泄露"两类,而非单纯暴力破解。因此,自托管安全是"三条腿"的平衡:授权可控(防被允许偷)、助记词物理备份(防弄丢钥匙)、可验证的恢复能力(防危急时无法恢复)。三条腿缺一不可。以下按授权管理、助记词备份、资产恢复三环节展开完整流程。
 9aaeb11612d432b6889362256796a84.webp
二、授权管理:钱包被盗的头号源头
授权(Token Approval)是钱包安全最易被忽视、却最高危的环节。在以太坊及EVM链上,ERC-20授权允许智能合约"代花"你钱包中的代币。Blockchain Council警示,钱包被盗并非总是私钥被偷,有时只是用户签署了危险授权——一个恶意授权即可掏空你的代币。2026年授权的核心管理动作有三。其一,审查存量授权:用Revoke.cash、Etherscan Token Approval Checker等工具,定期检查以太坊、BNB Chain、Solana等网络上你钱包的所有旧授权,确认哪些已不再需要。其二,撤销无用授权:对已停止使用或可疑的协议,立即撤销其代币授权,从源头关闭风险敞口。其三,警惕无限授权:无限授权(Unlimited Approval)虽方便,却会扩大协议遭攻击时你的损失半径,非必要不启用,或改用精确额度。Geek Metaverse给出一条强烈建议:今天最该做的一件事,就是执行一次完整的代币授权审查并撤销(full token approval audit and revoke)。对普通用户,这是成本最低、收益最高的安全动作。
三、助记词备份:钥匙必须物理化、分散化
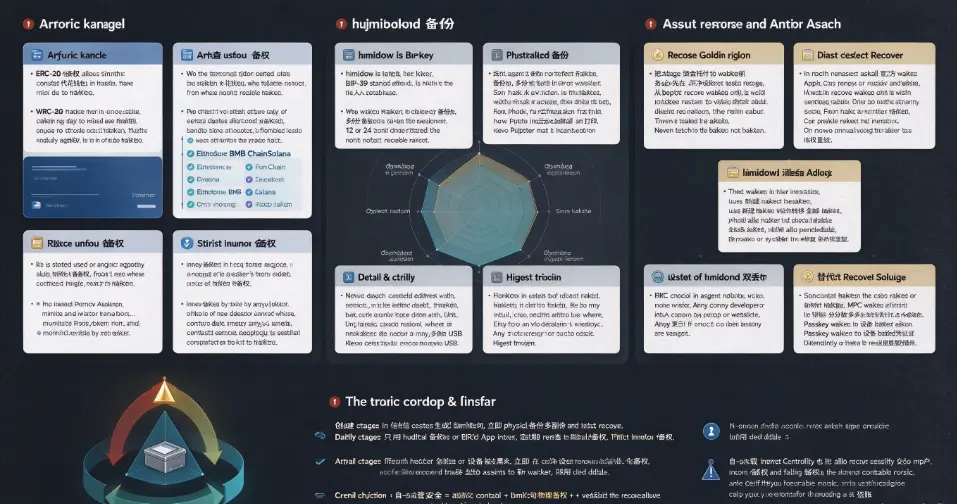
助记词是钱包的主钥匙,备份的核心原则是"物理化、分散化、绝不数字化"。物理化:在设备上生成助记词后,用纸或金属板(钢板)手写备份,多份副本存放于不同物理位置(如家中保险柜+银行保管箱),防火、防水、防意外丢弃;切勿拍照、存入云端文档、邮箱或手打录入,也不要打印(部分打印机会在内存留存)。分散化:核心资产建议使用硬件钱包(Ledger、Trezor等成熟厂商),并把备份钥匙地理分散,如LedgerMind建议的方法——用Veracrypt加密容器存多份USB、或多签(Casa 2-of-3)分散钥匙。细节与纪律:编号逐词核对(1-24,顺序错误是常见的不可恢复错误)、记录钱包类型与派生路径(bc1q/bc1p、多签描述符),因为仅靠种子无法定位币在哪里。最高原则是"助记词绝不该被任何人索要":l0t.me强调,助记词应在设备上生成、手写而非打印,绝不为任何理由输入到电脑、手机或网站;正规钱包客服绝不会索要助记词,任何索要都是诈骗。若助记词或私钥暴露,Coin Bureau的结论是:整个钱包永久不安全,必须新建钱包、验证备份、转移全部资产(含每个链与派生账户)、停用所有派生地址——换密码或换设备都无法修复私钥泄露。上图总结了自托管钱包的三大安全环节:授权管理、助记词备份、资产恢复。核心是"授权可控防偷、物理备份防丢、恢复演练防慌"三者协同,缺一不可。
四、资产恢复:先演练,危急时才能从容
资产恢复能力是自托管钱包的最后一道保险,也是最常被忽略的一环。Coin Wallet的黄金规则强调:在把大额资金托付给钱包之前,务必先在干净设备上测试恢复——从备份恢复钱包,确认能访问相同的地址与余额。"从未测试过的备份,不是备份。"2026年的恢复实践分场景:丢失设备时,在可信新设备安装官方钱包应用,选择"恢复/导入",按顺序输入12/18/24个助记词,设置新密码即可找回全部资产;忘记密码时,OKX Wallet等流程指出原密码无法找回,只能通过导入助记词/私钥重置并设置新密码;助记词与设备同时丢失时,私钥控制的资产将永久不可访问,任何公司、开发者或协议都无法恢复。为提升可恢复性,2026年出现若干替代方案:智能合约钱包提供社交恢复或多签恢复,MPC钱包把密钥分散多处、单点丢失不致命,Passkey钱包用设备绑定凭证替代助记词。这些方案在独立性上有所让渡,但显著提升可恢复性,适合对恢复便利性有更高要求的用户。
五、安全使用全流程与边界
把三环节串成自托管钱包的完整使用流程:创建阶段——在可信设备生成助记词,立即物理备份多副本并测试恢复;日常阶段——仅用硬件钱包或可信App交互,定期审查并撤销旧授权、警惕无限授权;异常阶段——一旦发现助记词泄露或设备被黑,立即在干净设备恢复并转移全部资产至新钱包、停用旧地址。需清醒认识边界:自托管在增强控制权的同时,也把全部恢复责任交给用户——助记词与设备双丢即资产永久丢失;无限授权与钓鱼授权是最大的可控风险;所有"客服帮你找回助记词"的说辞都是诈骗。
结论
2026年,自托管钱包的安全全流程由授权管理、助记词备份、资产恢复三大环节构成。授权管理上,用Revoke.cash/Etherscan审查并撤销旧授权、警惕无限授权,化解"被盗常因危险授权"这一头号风险;助记词备份上,坚持纸/钢板手写物理备份、多副本分散存放、编号逐词核对,绝不云端/拍照/打印留存、绝不输入任何网站或客服;资产恢复上,务必先在干净设备测试恢复(未测过=没有备份),助记词泄露时立即转移资产并停用旧地址。核心判断是——自托管安全=授权可控+助记词物理备份+可验证的恢复能力,三条腿缺一不可。本文为技术科普,不构成投资建议。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表