长期以来行业存在一个简单化定论:硬件钱包绝对安全,热钱包不安全。2026 年多起硬件钱包安全事件推翻了这种二元认知。区块链安全机构 Unciphered 统计数据显示,2026 上半年数字资产被盗案件中,热钱包因网页钓鱼、恶意插件导致失窃占比约 52%;而硬件钱包资产损失案例,超过 41% 源于供应链篡改、伪造设备、备份错误,而非远程网络入侵。硬件钱包的核心价值是隔绝网络攻击,但无法抵御采购、运输、生产环节的物理篡改;热钱包虽然联网,合理的权限隔离方案,同样可以降低日常小额资产风险。
想要做出正确选型,不能只看宣传话术,需要从私钥存储模型、备份恢复机制、攻击面三个维度,拆解两类钱包底层差异。
一、私钥管理底层架构:隔离逻辑决定风险边界
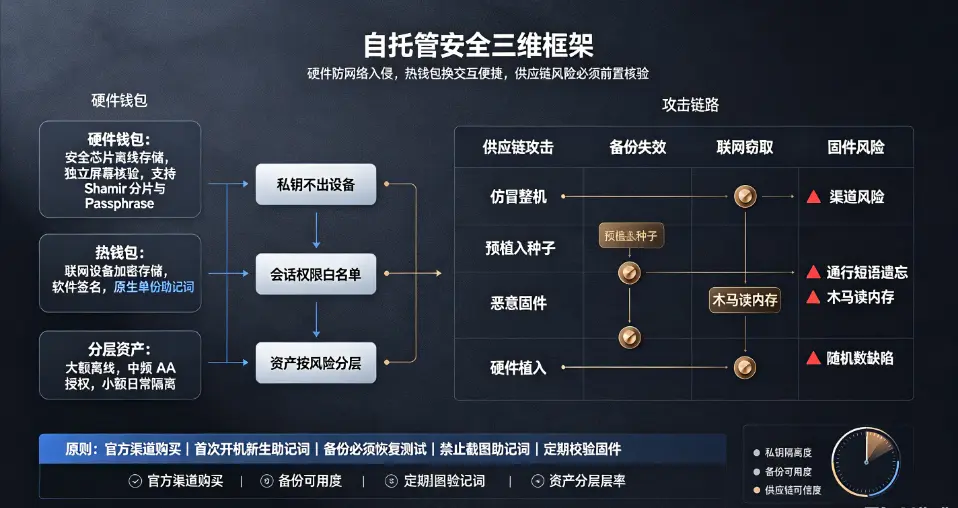
热钱包包含浏览器插件钱包、移动端 APP 钱包,例如 MetaMask、Trust Wallet、Rabby 等。热钱包私钥存储在联网设备本地,手机或者电脑硬盘、内存中。用户导入助记词后,私钥会经过加密存放,但操作系统一旦被木马、恶意插件入侵,攻击者可以读取内存内解密后的私钥,或者劫持交易签名流程。签名流程由联网设备完成,设备屏幕展示交易信息存在被篡改风险,这是热钱包的固有短板。
2026 年热钱包安全改进集中在会话密钥、账户抽象 AA 方案。AA 热钱包不再把完整私钥长期保存在手机,采用会话签名、交易授权白名单,单次授权仅允许固定金额、固定目标地址的交易,降低持续泄露风险。但根私钥一旦被泄露,资产依旧存在全部被盗风险,无法消除联网操作系统本身巨大攻击面。
硬件钱包采用离线签名模型,私钥生成、存储全部在设备安全元件(Secure Element)内部,正常状态下私钥永远不会导出设备。交易构建在电脑、手机等联网终端,仅将交易内容传递硬件钱包,用户在硬件自带屏幕上核验交易信息,按下实体按键确认签名,签名后的交易传回联网设备广播上链。
硬件钱包分为两条技术路线,一条以 Ledger 为代表,采用 CC EAL6 + 认证安全芯片,芯片内硬件隔离,原始密钥无法被外部读取,固件闭源,依靠第三方审计;另一条以 Trezor 为代表,MCU 通用主控搭配开源固件,代码可公开审计,用户可以自行验证固件逻辑。2026 新款 Trezor Safe7 采用双安全芯片架构,兼顾开源透明与硬件防护。
很多用户误区:硬件钱包完全不会泄露私钥。安全芯片只能抵御软件层面读取、普通物理拆解。高阶侧信道攻击、激光故障注入攻击,在实验室环境下存在提取密钥可能性,但需要专业实验室设备,普通黑客难以实施。硬件钱包最大漏洞不在芯片,而是供应链。
 f6adb20bf27ae4cf058140a43cf91ee.webp
二、备份恢复机制对比:助记词不是万能保险,分片备份成为主流
不管硬件钱包还是热钱包,绝大多数基于 BIP39 助记词体系,12 词或 24 词种子短语,是资产的最终备份凭证。一旦设备损坏、丢失,依靠助记词可以在任意兼容钱包恢复全部资产。但 2026 大量安全事故证明,手写助记词抄写错误、备份单一地点损毁,是仅次于黑客攻击的资产丢失原因。
热钱包备份恢复逻辑相对简单,导出助记词,手写或者离线保存。风险在于导出助记词的瞬间,电脑屏幕、剪贴板、截图工具、恶意木马会直接捕获助记词,很多用户直接截图保存到云盘,相当于把私钥直接公开。热钱包没有内置分片备份能力,原生仅支持单份助记词。
硬件钱包支持更丰富的备份方案,2026 主流中高端型号支持 Shamir 秘密分片备份,将 24 词种子拆分为多份碎片,设置阈值恢复规则,典型方案是 2-of-3:生成 3 份碎片,任意 2 份即可恢复钱包,单份碎片没有任何资产访问权限。用户将碎片分别存放在家里、银行保险柜、信任亲属手中,规避单点自然灾害、失窃风险。同时支持通行短语 Passphrase,在原有助记词基础上增加额外密码,相当于第二层密码,就算助记词被窃取,没有通行短语依旧无法解锁资产。
但 Shamir 备份和通行短语存在显著短板。通行短语不会存储在硬件设备内,一旦遗忘,资产永久无法找回,没有任何重置渠道。Shamir 分片如果碎片丢失数量超过阈值,备份直接失效。2026 安全实验室调研,超过 68% 硬件钱包用户仅手写一份助记词备份,存在极高单点损毁风险。
实操层面,无论热钱包还是硬件钱包,备份必须做恢复测试。写好助记词之后,在隔离测试环境,用助记词恢复钱包,核对地址,确认备份文字顺序、单词拼写无误。没有经过恢复测试的备份,只是一纸无效文字。
硬件钱包还有设备 PIN 码保护,连续多次输错 PIN 会清空设备内本地密钥,但不会影响助记词备份;只要助记词完好,购买新设备即可恢复资产。热钱包没有独立 PIN 隔离,设备解锁后即可访问私钥。
三、硬件钱包最大隐患:供应链攻击的攻击链路与识别方法
绝大多数用户购买硬件钱包时默认设备出厂可信,这是 2026 年高频踩坑点。供应链攻击发生在生产、仓储、转运、经销商环节,攻击者在用户拿到设备前篡改硬件或者固件,属于前置投毒,用户初始化钱包那一刻风险已经存在。
2026 年曝光的供应链攻击分为四类:
仿冒整机替换:仿制外观、包装盒、防伪标,内部替换普通 MCU 芯片,没有安全元件,用户生成助记词直接被设备留存,通过 USB 或者蓝牙外传。灰色电商平台、二手市场流通最多。安全机构统计,第三方非官方渠道售出设备中,3%~5% 存在篡改风险。
预植入种子:设备出厂内置攻击者已知的助记词,用户开箱不需要生成新种子,直接使用,攻击者随时可以导入钱包转走资产。
固件后门:原装硬件被拆开,刷入恶意固件,设备表面操作正常,但生成种子时使用可预测弱随机数,攻击者可以反向推算助记词。2026 年曝光的固件漏洞事件,正是随机数生成缺陷,造成大量资产被盗。
硬件植入篡改:在电路板焊接微型窃听芯片,拦截屏幕、按键通信,捕获助记词与 PIN 码。
供应链攻击隐蔽性极强,普通用户肉眼很难分辨。硬件钱包防供应链攻击核心流程:只在品牌官网或官方授权渠道购买;收货检查防拆封标,确认包装没有开启痕迹;设备首次开机,绝对不要使用设备自带的恢复卡片,必须在本机全新生成助记词;设备初始化完成前,不要导入任何资产;升级固件前校验固件签名。
需要特别注意,就算官方渠道购买,固件漏洞风险依旧存在,需要持续更新官方安全补丁。硬件钱包只能防御远程黑客,无法防御被篡改的出厂设备。
四、分层资产托管策略:硬件钱包 + 热钱包组合使用方案
2026 行业共识,不是二选一,而是分层资产隔离,构建多级托管架构。
大额长期持仓资产,存放硬件冷钱包,离线保管,极少联网交互,开启 Shamir 分片备份 + 通行短语,存放在物理安全位置;
中等额度资产使用 AA 账户抽象热钱包,开启会话授权,用于 DeFi 交互、链上操作;
小额流动资金,普通热钱包,用于日常转账、NFT 交互,保持最小资金量,就算被盗损失可控。
实操安全准则:
硬件钱包只做签名,不长期连接电脑,签名完成立即断开;
热钱包单独使用一台干净设备,不安装盗版软件,不访问不明网站;
助记词手写离线保存,禁止截图、云文档存储;
硬件钱包定期校验固件版本,关注厂商安全公告;
绝不购买二手硬件钱包,二手设备存在极高被篡改风险。
五、两类钱包适用场景与风险总结
硬件钱包适合大额、长期不动的数字资产,核心优势是隔离网络攻击;短板是采购成本高、操作繁琐,存在供应链风险,备份管理复杂度高,一旦通行短语丢失资产永久丢失。
热钱包适合小额高频链上交互,DeFi、NFT、日常转账,上手简单,免费使用;短板是暴露在操作系统木马、钓鱼、恶意插件风险下,不适合存放大额资产。
对比维度 | 硬件钱包 | 热钱包 |
私钥存储 | 安全芯片内离线存储,不导出设备 | 联网设备本地加密存储 |
签名方式 | 离线硬件签名,独立屏幕核验交易 | 联网设备软件签名 |
备份方案 | BIP39、Shamir 分片、Passphrase | 仅 BIP39 单份助记词 |
主要风险 | 供应链篡改、固件漏洞、备份丢失 | 钓鱼攻击、木马窃取、浏览器漏洞 |
使用门槛 | 高,需要物理操作、备份管理 | 低,开箱即用 |
结语
2026 年,数字资产自托管的核心矛盾,不再是线上和线下的简单对立,而是攻击面的取舍。硬件钱包解决网络入侵风险,但是引入供应链物理安全、固件审计、复杂备份带来的人为失误风险;热钱包牺牲绝对隔离,换取交互便捷,适合小额流动性资金。
很多用户陷入 “买硬件钱包就万无一失” 的认知陷阱,忽略采购渠道核验、备份测试、固件更新等关键环节,最终资产受损。安全的本质是分层防御,而不是单一设备。无论选择哪一种钱包,私钥备份、最小权限原则、持续风险校验,才是自托管安全的根基。硬件钱包是优秀的防护工具,但它不能替代安全意识。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表