长久以来,Web3 个人账户安全体系被卡在一个两难困境:要么使用 EOA 自托管钱包,私钥完全自主掌握,但一旦丢失助记词资产永久无法找回;要么选择托管钱包,把密钥交给第三方平台,牺牲资产主权换取账户找回能力。2026 年,账户抽象生态成熟,社交恢复、多签作为可插拔安全模块,打破这种二元对立。根据 2026 上半年第三方链上监测数据,全链 ERC-4337 智能账户部署量突破 3000 万,UserOperation 交易量同比增长约 400%,越来越多个人用户开始尝试可编程钱包安全架构。
很多用户的误区,是将多签、社交恢复、账户抽象当成独立互斥产品。实际上,它们是可以自由组合的安全模块。自托管是底层资产主权原则;多签是多方签名校验机制;账户抽象(ERC-4337/EIP-7702)提供可编程合约账户底座;社交恢复则是账户抽象体系下的密钥轮换恢复方案。理解这套组合架构,是 2026 年搭建链上账户安全体系的核心。
一、传统自托管 EOA 钱包:安全原点与固有缺陷
原生外部账户 EOA,就是大众最熟悉的自托管钱包,依靠椭圆曲线私钥签名,12/24 词助记词作为密钥备份。它的核心优势是架构极简,无合约依赖,不存在合约代码漏洞风险,资产控制权完全由私钥持有者掌握,不需要第三方或者其他参与者参与验证。
但这套架构天生存在单点故障。私钥泄露,资产被盗;助记词丢失,资产永久锁死。2026 年 Web3 安全报告统计,个人资产损失案例中,接近 68% 源于 EOA 自托管钱包助记词泄露、丢失。很多用户误以为手写纸质备份就是万全方案,却忽略火灾、水灾、存放地点遗失等物理风险;同时钓鱼攻击诱导签名的风险依然存在,只要攻击者拿到有效签名,即可直接转移资产,没有二次校验、交易延时、支出限额这类防护手段。
自托管钱包在 2026 年依然有不可替代的使用场景,适合小额高频交互,搭配硬件冷钱包做离线密钥存储。但单纯依靠 EOA,无法解决密钥丢失的恢复难题,这也是多签与账户抽象方案崛起的核心动因。
 5ff47df1dade18c8aae87b084bb2282.webp
二、多签钱包:多方阈值签名,解决单点密钥失效问题
多签(多重签名)本质是基于智能合约的阈值验证架构,m-of-n 模型,例如 2/3 多签:3 把密钥,任意 2 把签名即可执行交易。和 EOA 单签不同,资产存储在多签合约内,不是单一 EOA 地址。2026 年 Safe 生态持续迭代,多签合约也逐步兼容 ERC-4337 账户抽象,支持 Gas 代付、交易批量打包,不再局限于机构与 DAO 使用,普通个人用户也可以搭建家庭多签账户。
多签的安全逻辑,不是消除风险,而是分散风险。攻击者想要盗取资产,必须同时获取超过阈值数量的密钥。实操中个人搭建 2/3 多签,可以将三把密钥分别存放于硬件钱包、异地纸质备份、信任亲属手中,单一个密钥泄露,不会造成资产损失。同时多签可加入时间锁,大额交易设置延时,发现异常可以及时拦截交易,这是原生 EOA 无法实现的能力。
但多签架构同样存在短板。第一,合约风险,多签依赖智能合约代码,一旦合约存在漏洞,资产存在被盗风险;第二,操作成本上升,每一笔转账需要多方签名,日常小额交互体验较差;第三,存在多签劫持风险,攻击者获取单把密钥后,偷偷添加恶意签名者,篡改阈值规则,属于 2026 年高发新型攻击。多签更适合中长期大额资产存储,不适合高频日常交互。
三、账户抽象 ERC-4337/EIP-7702:可编程账户安全底座
账户抽象是 2026 钱包架构变革的底层基础设施,核心思想:账户不再局限于 EOA 私钥签名,账户本身是智能合约,验证逻辑可编程。ERC-4337 在应用层部署智能账户,EIP-7702 依托 Pectra 升级,让原有 EOA 地址直接获得智能合约能力,无需更换地址,两条路线并行落地。
账户抽象带来的安全能力是模块化的,支出限额、会话密钥、交易批量处理、Gas 代付都可以直接写入账户逻辑。会话密钥是 2026 年个人用户使用较多的功能,可以授权 DApp 临时签名权限,限定使用额度、有效时间,到期自动失效,避免每次交互都签署无限授权。Paymaster 机制允许第三方代付 Gas,用户无需提前持有原生代币,大幅降低新用户上手门槛。
账户抽象最大争议点,在于合约依赖。所有安全规则写在链上合约模块,一旦审计不充分,模块漏洞会直接威胁资产安全。2026 年行业共识是,优先选择经过多轮安全审计、长期稳定运行的模块化账户方案,不要使用新上线未经充分验证的小众智能钱包。账户抽象不是直接等于更安全,而是把安全策略可编程化,安全上限由模块代码和用户配置决定。
四、社交恢复:账户抽象体系下的密钥恢复方案
社交恢复经常被误读为 “把资产交给亲友保管”,这是最普遍的认知错误。在 ERC-7579 模块标准下,社交恢复是账户抽象智能账户的密钥轮换机制。用户预先设置若干守护者(家人、可信朋友、离线设备),当主密钥丢失,达到指定数量守护者共同签名,触发合约更换账户验证密钥;守护者单独无法转移账户内资产,没有单独控制账户的权限。
2026 年社交恢复方案持续优化,区分链上恢复与链下 MPC 分片两类实现。链上社交恢复依托智能合约,规则公开固化;MPC 社交恢复则是将密钥分片分发至多个守护者,链下完成签名聚合。二者各有取舍:链上方案规则透明可审计,但存在合约风险;MPC 方案无合约逻辑,但依赖密码学实现和多方通信。
社交恢复的核心风险来自社会工程攻击。攻击者会尝试同时欺骗多名守护者,发起恶意账户恢复。行业最佳实践是守护者尽量跨地域、无相互关联,设置恢复冷静期,发起密钥更换后预留 7 天至 14 天等待窗口,账户所有者可在窗口期内撤销恢复申请,抵御群体性诈骗。社交恢复解决了自托管钱包 “丢助记词资产清零” 的痛点,但不能替代基础的防钓鱼习惯。
五、架构选型与组合策略:不同场景的安全取舍
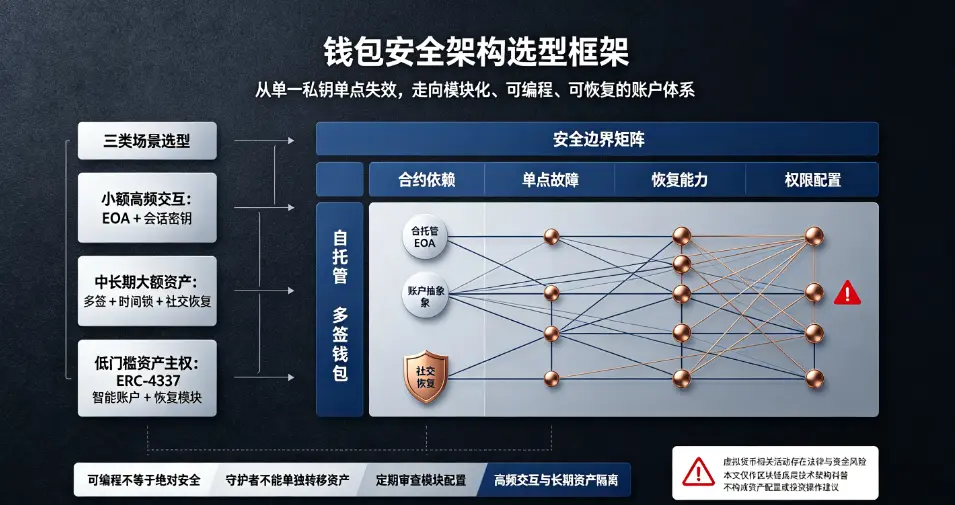
不存在绝对万能的钱包架构,安全设计本质是风险、易用性、成本三者权衡。结合 2026 年落地经验,可分为三类用户选型策略。
第一类,小额高频交互场景,推荐 EOA 自托管为主,搭配账户抽象会话密钥模块。日常小额资金放入 EOA 钱包,接入 AA 会话密钥,设置单次支出上限,减少重复签名风险。不建议大额资产存放,重点防护钓鱼签名。
第二类,中长期大额资产,推荐多签 + 时间锁组合。搭建 2/3 多签架构,密钥物理隔离存放,大额交易启用时间锁,抵御单密钥泄露风险。如果需要找回能力,可叠加社交恢复模块,形成 “多签防护 + 社交恢复兜底” 双层架构。
第三类,追求低上手门槛、同时保留资产主权,优先选择带社交恢复模块的 ERC-4337 智能账户。适合 Web3 新手,不再强制保管助记词,依靠守护者机制实现账户恢复,但务必核查合约审计报告,规避未审计模块。
六、2026 钱包架构通用安全边界与避坑要点
无论选择哪一类架构,都要守住几条底层安全边界。首先,可编程安全不等于绝对安全。账户抽象、多签、社交恢复全部依赖代码实现,合约漏洞属于系统性风险,优先选用经过多次审计、长期稳定运行的成熟方案。其次,守护者与多签签名人选择,不能集中在同一社交圈,避免攻击者一次性实施社会工程攻击。
其次,权限最小化原则依然适用。账户抽象的会话密钥、支出限额,都按需配置,不要开放无上限权限。定期审查账户模块配置,检查是否被恶意添加守护者、签名者。2026 年出现多起针对社交恢复钱包的攻击,攻击者通过钓鱼修改账户恢复模块,新增恶意守护者,后续发起密钥接管。
最后,分层资产隔离。不要用同一个账户同时存放日常交互资金与长期大额资产。把高频 DApp 交互账户和长期存储账户完全隔离,哪怕交互账户被钓鱼入侵,核心资产不受波及。
结语
2026 年钱包安全架构的变革,核心不是消灭私钥,而是摆脱单一私钥单点失效的原始模式。自托管代表资产主权底层原则;多签实现多方阈值防护;账户抽象提供可编程安全底座;社交恢复解决密钥丢失后的账户找回问题。四者不是互相替代,而是可以自由组合的安全模块。
很多用户一味追求极致易用,忽略底层架构风险;也有部分用户过度保守,死守原生 EOA,承担助记词永久丢失的风险。成熟的链上账户安全体系,应当基于自身资产规模、使用频率、备份条件做定制化组合,平衡安全、可用性、可恢复性。技术架构只是防护工具,真正决定资产安全的,依然是持续的权限审计、严格的访问控制和防钓鱼习惯。随着 EIP-7702 生态持续完善,未来普通用户可以在原有地址上,按需开启多签、社交恢复、交易限额等安全策略,在保留地址不变的前提下动态升级账户安全能力。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表