2026 年,区块链诈骗的攻击逻辑发生根本性转变。过去黑客主要目标是骗取助记词、私钥,而当前主流攻击思路转向诱导用户主动签名授权、劫持终端设备获取远程控制权。攻击者不再需要盗取助记词,只要诱骗用户完成一笔特殊链下签名,即可获得代币划转权限,完成资产洗劫。结合 Beosin 2026 上半年链上安全监测数据,全年个人用户资产被盗案件中,72% 源于各类授权钓鱼;TRM Labs 数据显示,AI 深伪换脸类加密诈骗造成损失规模,已经超过 2025 全年的 2.63 倍。诈骗团伙借助 AI 工具大幅降低作案成本,实时换脸、语音克隆、AI 自动生成高仿网站,形成工业化诈骗流水线,普通用户仅凭肉眼已经很难分辨真假。
很多用户存在固有认知误区:只要保管好助记词,资产就是安全的。但 2026 年大量被盗案例证明,助记词未泄露,资产依旧可以被洗劫。本文将分类拆解三大新型诈骗形态,还原完整攻击链路,搭建一套从识别、防护到应急处置的实战防范体系。
一、AI 换脸授权诈骗:实时深伪视频,诱导合约签名的高阶社会工程攻击
AI 换脸授权是 2026 年增长最快的诈骗类型,区别于过去静态换脸视频,当前攻击普遍采用实时交互式 AI 深伪,在视频通话中克隆项目创始人、交易所客服、行业 KOL 的面部与声音,一对一和受害者线上沟通,完成身份伪造。
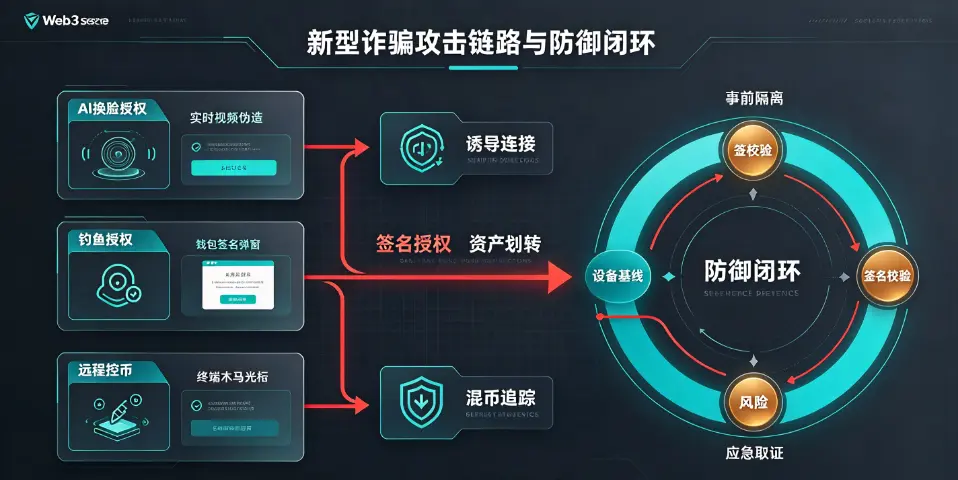
完整攻击流程分为四步。第一步,信息采集。诈骗团伙从社交平台、链上社区抓取目标用户的账号信息、持仓情况,同时收集目标信任对象的公开视频、语音素材,交由 AI 模型完成人脸与音色克隆。第二步,发起视频邀约,伪装成官方客服、项目技术人员,以 “账户异常风控核验、空投资格认证、钱包升级、资产解冻” 为理由,邀请用户开启 Zoom、腾讯会议视频通话。第三步,实时 AI 换脸对话,获取用户信任后,引导用户打开高仿 DApp 页面,要求进行 “安全验证签名”。弹窗表面标注为账户身份校验,实际调用 Permit2 或 EIP-7702 授权,授予恶意合约无限划转代币权限。第四步,用户签名完成之后,攻击者在后台直接划转钱包内全部 USDT、稳定币,资产几分钟内拆分混币,追回难度极高。
这类骗局最迷惑之处在于,视频画面、语音高度还原,对话可以实时应答提问,打破过往录播视频的破绽。CertiK 监测案例显示,仅两周内,同一系列 AI 换脸直播诈骗团伙就盗取超过 340 万美元资产。
防范要点:任何官方机构、项目方不会通过视频通话引导用户连接钱包、进行链上签名。只要视频通话中要求你打开网站签名、授权钱包,一律判定为诈骗;视频内的人脸、声音不再作为身份核验依据,必须通过项目官网独立渠道二次核验。
 5f17a81ae7bb270ceb705ad1875e628.webp
二、新一代钓鱼授权诈骗:EIP-7702 与 Permit2 签名陷阱,隐形资产划转
传统钓鱼网站是仿冒页面诱导输入私钥,而 2026 钓鱼授权攻击,核心是混淆签名类型,隐藏授权权限,也是被盗最高发的场景。大量仿冒站点利用 AI 生成,域名高度近似原版网站,搜索引擎广告、社群私信投放引流,项目官宣半小时内,仿站即可上线。
攻击核心载体是 EIP-7702 账户委托签名、Permit2 离线签名。当用户连接钱包,页面弹出签名弹窗,文案写着 “确认账户、领取空投、安全校验”,隐藏真实权限:这笔签名允许合约在任意时间转移你的代币,无需再次确认。很多用户习惯直接点击签名,不会仔细解析签名原始数据。这类签名属于链下消息,不会产生 Gas 消耗,用户感知不到交易,风险隐蔽性极强。地址投毒攻击也常和钓鱼授权组合使用,攻击者向受害者钱包转入小额伪造代币,在用户复制地址转账时,误选攻击者伪造地址,造成资产转错。
行业数据统计,80% 的授权被盗用户,没有仔细阅读钱包弹窗内的完整消息内容,仅仅看标题就确认签名。
实操防范规则:第一,区分普通交易和授权签名。凡是出现
setApprovalForAll、Permit2、EIP-7702 账户委托类签名,非必要一律拒绝签名;第二,连接 DApp 前手动输入官网域名,拒绝搜索引擎广告、社群内直接发送的链接;第三,定期使用链上授权检测工具,扫描钱包全部授权,清理废弃合约的无限额度授权;第四,小额测试原则,陌生 DApp 只用独立燃烧钱包交互,不要存放大额资产。三、远程控币攻击:恶意木马、虚假钱包客户端,夺取设备控制权
远程控币攻击,攻击目标不是私钥,而是用户电脑、手机终端。攻击者通过虚假招聘、伪造工具包、仿冒钱包安装包植入远程访问木马 RAT,获取设备屏幕、键盘操作权限,实时监控钱包操作,窃取钱包客户端内存储的凭证,甚至远程操控发起签名交易。
典型作案链路:攻击者发布虚假岗位、开源工具包、假硬件钱包配套软件,用户下载安装程序后,木马静默驻留设备。攻击者后台实时查看屏幕,记录复制的钱包地址、签名弹窗,等待用户连接钱包进行授权操作,伺机完成资产转移。部分高级木马还会篡改 RPC 节点,区块浏览器展示的交易信息被篡改,用户无法识别交易真实内容。JUMPSEC 报告披露,相关黑客组织利用该攻击手法,定向针对 Web3 从业者、大户实施攻击,全球数千台设备遭到入侵。
远程控币攻击的难点在于,用户设备中毒后,桌面无明显异常,很难自主发现。防护方案分为三层:第一,钱包软件仅从官方渠道下载,拒绝第三方网盘、社群分享的安装包;第二,日常操作钱包的设备,尽量不打开陌生邮件附件、不下载未知开源工具;第三,大额资产优先硬件冷钱包,冷钱包离线签名,恶意软件无法获取签名权限;第四,电脑开启杀毒检测,关闭不必要远程桌面权限。
四、全链路防御体系:事前筛查、签名校验、被盗应急处置
想要抵御这三类复合型诈骗,不能只依靠单一防护手段,需要建立完整防护闭环。
事前风控:采用钱包隔离策略,大额资产存入硬件冷钱包;日常交互使用独立燃烧钱包,该钱包只存放小额资金。所有社交视频通话、社群链接,默认保持怀疑,不直接点击。
签名强制校验规则:任何签名操作,必须阅读钱包弹窗完整原始数据,看不懂的签名一律拒绝。不要相信 “只签名不扣币、仅做验证” 的话术。开启钱包交易仿真预览,在签名前模拟合约执行,查看授权对象、额度。
设备安全基线:手机、电脑定期更新系统,不随意授予浏览器、未知软件屏幕录制、文件读写权限。
被盗应急流程:一旦发现资产被盗,第一时间截取交易哈希、保存页面截图;立刻停止设备操作,断开网络;留存所有聊天记录、钓鱼链接,提交链上安全机构取证,同时联系相关链上分析平台追踪资金流向。但需要明确,加密资产转账不可逆,被盗之后追回概率很低,防御远比事后补救重要。
五、常见认知误区总结
2026 年大量用户踩坑,根源是四大认知误区。误区一:视频真人对话 = 身份可信,AI 实时换脸已经可以完成双向交互;误区二:不泄露助记词,资产就绝对安全,授权签名可以绕开助记词直接转移代币;误区三:免费空投、项目福利低风险,这类福利是钓鱼授权最常用诱饵;误区四:杀毒软件可以完全抵御远程木马,针对 Web3 钱包的定制木马,普通杀毒软件检出率有限。
整体来看,2026 年币圈诈骗进入 AI 社会化工程时代,攻击不再是简单的技术漏洞利用,而是 AI 伪造身份 + 合约授权劫持 + 终端木马的组合攻击。诈骗成本持续降低,攻击手段迭代速度远超普通用户认知更新速度。防范的核心原则,就是守住签名这最后一道防线:任何陌生网站、视频通话场景下的钱包签名请求,都保持最高警惕;大额资产坚持离线硬件钱包存储,最小化授权范围,不随意授予合约无限代币划转权限。
在当前复杂的链上安全环境中,不存在一劳永逸的安全工具。资产安全,本质是持续的风险管控习惯,拒绝在社交场景内完成钱包交互、签名授权,才能抵御 AI 换脸、钓鱼授权、远程控币等层出不穷的新型骗局。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表