2026 年 Web3 安全格局发生结构性变化。过去行业安全防护重心集中在智能合约漏洞、跨链桥漏洞,而今年,社会工程 + AI 自动化工具组合的攻击模式快速崛起。黑客团队已经形成标准化攻击流水线,AI 批量生成钓鱼素材、自动化生成仿冒 vanity 地址、一键部署恶意授权合约,攻击门槛大幅降低,普通用户与中小项目团队成为重点攻击目标。
Beosin 2026 上半年 Web3 安全报告统计,上半年 Web3 安全事件合计 187 起,总损失 13.16 亿美元。传统合约漏洞类事件占比下降,社会工程类欺诈损失占比飙升至 47.9%,超过合约漏洞,成为第一大资产损失来源。其中 AI 深伪诈骗、地址投毒、授权钓鱼、供应链攻击,是 2026 增长最快的四类攻击形态,大量有经验的老用户、中小型项目团队接连中招,打破了 “只有新手才会被骗” 的固有认知。
各大交易所注册链接:
一、AI 深伪攻击:社交工程诈骗进入 AI 工业化时代
AI 深伪不再是小众概念,已经成为加密诈骗团伙的标配工具包。依托 AI 语音克隆、AI 数字人视频、AI 图文生成能力,攻击者可以低成本伪造项目创始人、KOL、交易所客服、团队核心成员的音视频,在 Telegram、Discord、社群实施定向诈骗。CrowdStrike 监测数据显示,2026 年 AI 语音克隆类钓鱼电话、社群语音诈骗同比暴涨 442%,仅需要 3 秒原始音频片段,就能生成高度仿真克隆语音。
AI 深伪攻击的典型链路:攻击者在社交平台抓取目标人物公开视频、语音素材,训练克隆模型;在社群冒充项目负责人,发布紧急提案、空投申领、资产迁移通知,诱导用户点击钓鱼网站,触发钱包授权;或者直接语音致电用户,以账户风控、资金冻结核验为由,诱导用户提供助记词、私钥,或者签名授权。
与传统文字诈骗相比,AI 深伪大幅降低用户的警惕性。2026 上半年多起案例中,攻击者伪造项目创始人视频,在 Discord 社群直播,发布限时空投活动,短时间内数千用户访问仿冒站点,批量授予合约无限授权,造成大规模资产被盗。AI 生成的内容可以批量产出,诈骗团伙可以同时维护数十个社群并行投放,攻击规模化能力远超往年。
防御层面,单纯依靠肉眼、听觉分辨真假已经失效。核心防护原则:任何通过社群、电话、视频提出的资产操作、签名授权请求,必须通过项目官方唯一域名、多渠道交叉核验;不通过临时链接、社群私信执行钱包签名;任何自称客服、项目方人员索要助记词、私钥的请求,一律判定为诈骗。
 df98976f333791915cc1c2de6eea2d3.webp
二、地址投毒:利用钱包 UI 交互漏洞的无声陷阱
地址投毒是 2026 年爆发的高频新型攻击,该攻击不入侵钱包、不盗取私钥,完全利用钱包交易历史展示逻辑与用户复制粘贴习惯实施诈骗,大量资深用户中招。Blockaid 2026 安全统计,地址投毒攻击上半年造成损失超 6200 万美元,单笔最高案例达到 1240 万美元。
攻击完整流程:黑客通过链上爬虫监控大额钱包地址,识别用户经常转账的目标地址(OTC 商家、冷钱包、交易所充值地址);使用 vanity 地址生成器,批量生成前缀、后缀字符与真实地址完全一致的仿冒地址;黑客从伪造地址向受害者钱包发送一笔极小金额粉尘交易(dust transfer),这条交易记录会写入用户钱包的交易历史列表;当用户后续转账,直接从交易记录复制地址,误选择这条伪造地址,资产转入黑客地址,链上交易不可逆。
绝大多数钱包默认只展示地址前 4 位 + 后 4 位,中间字符省略,伪造地址在界面上看起来和真实地址几乎一模一样,用户习惯性只核对首尾字符,忽略完整地址。2026 年 8 月发生典型案例,受害者复制交易历史中的投毒地址,误转 200 万 USDC,两个地址仅首尾 7 个字符一致,中间全部不同。
地址投毒的防护方案:禁止从钱包交易历史复制收款地址;重要地址存入本地地址簿,转账时从地址簿调取;大额转账前,先小额测试转账,确认接收地址无误;完整核对全部地址字符,不要仅看首尾缩写。
三、授权钓鱼:EIP-7702 与 Permit2 加持,签名风险持续升级
授权钓鱼仍是个人用户资产被盗的首要原因,2026 年攻击者依托 EIP-7702 账户委托、Permit2 离线签名机制,升级钓鱼合约,攻击隐蔽性显著提升。Beosin 数据显示,个人资产被盗案件中,72% 源于签名授权钓鱼。
很多用户存在认知误区:以为简单签名只是确认登录,实际上 Permit2、EIP-7702 相关签名,可以授权合约直接转移钱包内代币,无需用户二次确认。攻击者搭建仿冒官网、空投页面、代币解锁网站,诱导用户连接钱包,弹出签名弹窗,弹窗信息模糊,隐藏无限授权条款。一旦签名成功,黑客合约可直接转走钱包内全部对应代币。
攻击特点:仿冒站点通过 AI 工具批量生成,域名高度模仿官方域名;页面 UI 几乎复刻原版网站,普通用户很难分辨;部分钓鱼网站会隐藏授权详情,默认折叠合约权限描述,用户不手动查看原始签名数据,无法识别授权风险。
实操防护要点:连接钱包前核验域名;任何签名操作,必须点开查看完整签名原始数据;拒绝无限额度代币授权,不用的授权及时在授权管理面板撤销;不要在陌生网站随意连接主钱包,可使用隔离钱包用于测试交互。
四、供应链攻击:从项目源头渗透,击穿项目方底层安全
如果前三类攻击主要针对个人用户,供应链攻击目标则是项目团队、开发组织,危害范围更广,属于 2026 年 Web3 领域高危长线威胁。供应链攻击不直接攻击用户钱包,而是污染项目开发、发布、第三方依赖组件,从源头植入后门。
攻击路径分为两类:第一类是开源依赖投毒,污染 npm、PyPI 等代码仓库,项目团队引入带后门的 SDK、合约库,部署上线后,后门可窃取合约权限、私钥、服务器密钥;2026 年 LiteLLM 供应链事件就是典型,恶意版本窃取云密钥、SSH 凭证,波及 2500 家机构。第二类是招聘、社交渗透,黑客伪装成开发人员应聘项目团队,提交携带后门的代码,获取项目代码库、服务器权限,进而盗取项目合约资金、用户数据。
在 Web3 场景,供应链攻击后果极其严重:一旦项目前端 SDK、合约依赖包被投毒,所有访问官网、交互合约的用户,都会暴露在钓鱼与盗币风险之下。这种攻击潜伏期长,隐蔽性极强,很难快速发现。
项目团队防护策略:锁定依赖版本,校验代码包哈希;严格代码审计,上线前做依赖漏洞扫描;招聘流程增加背景核验,代码提交强制多人审核;区分生产环境与测试环境,最小权限原则管理服务器与合约管理员密钥。
五、四大威胁对比与一体化防护体系
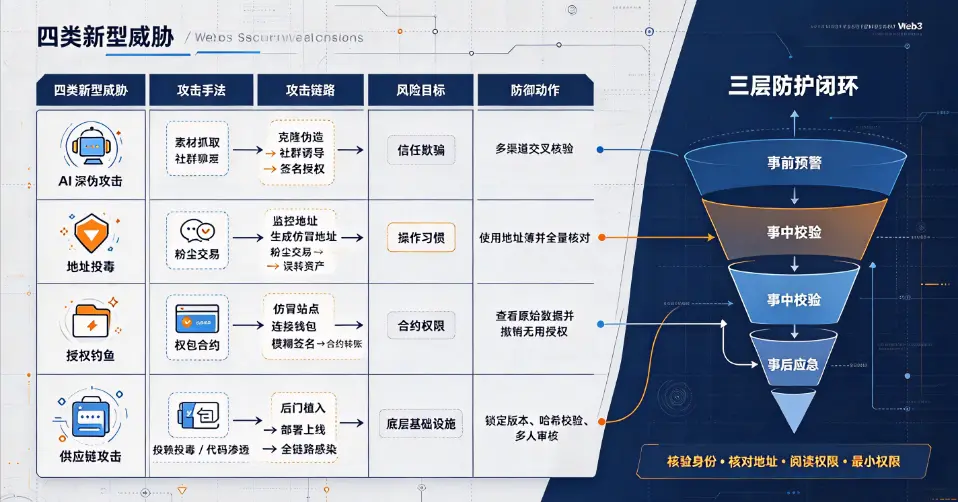
四类攻击的风险面存在明显差异:AI 深伪主攻人的信任;地址投毒主攻用户操作习惯;授权钓鱼主攻钱包合约权限;供应链攻击瞄准项目底层基础设施。个人用户重点防范 AI 深伪、地址投毒、授权钓鱼;项目开发团队重点防御供应链攻击,同时做好前端防钓鱼、域名保护,避免成为黑客攻击的传播载体。
结合 2026 安全实战经验,一套轻量化防护框架分为三层:
第一层:事前预警。开启链上地址风险监测,陌生地址、粉尘交易标记预警;项目方持续监控依赖库漏洞、域名仿冒。
第二层:事中校验。所有转账、签名执行强制二次校验;AI 音视频类消息,必须多渠道交叉验证身份。
第三层:事后应急。建立授权撤销流程,钱包异常交易快速断连;项目方准备供应链漏洞应急回滚预案,一旦发现后门,快速切换前端、暂停合约。
六、行业趋势总结与长期安全启示
2026 年 Web3 安全的核心变化:攻击重心从 “攻破代码漏洞” 转向 “欺骗人”。AI 工具大幅降低诈骗团伙的制作成本,自动化工具批量生成仿冒地址、钓鱼页面、虚假音视频,欺诈产业化趋势明显。安全边界不再只存在于智能合约代码,而是延伸到社交沟通、钱包 UI、开发供应链全链路。
很多用户认为只要保管好助记词就足够安全,但地址投毒、授权钓鱼、AI 深伪攻击,很多案例中用户私钥没有泄露,依然资产被盗。这代表传统安全认知已经不足以应对 2026 新型威胁。
对于个人用户,核心原则:不相信社群私信音视频通知、不从交易历史复制地址、签名前仔细阅读权限内容;对于项目团队,供应链安全不再是可选项,而是必须落地的基础安全能力。
黑客技术会持续迭代,新的诈骗手法会不断出现。安全防护的本质,是建立标准化校验流程,把人为操作风险降到最低,在智能化诈骗时代守住资产安全底线。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表