2026 年加密市场叙事轮动加速,RWA、AI+Crypto 等赛道热度持续走高,随之而来的是黑产攻击手段智能化升级。过去诈骗团伙依赖粗糙话术、低仿页面,而 2026 年黑产借助生成式 AI,低成本制作深度伪造音视频、定制诈骗话术、复刻官方界面,攻击精准度、欺骗性大幅提升。传统安全防护手段已经难以应对新型诈骗,很多经验丰富的 Web3 参与者也落入陷阱。结合 Beosin、Chainalysis2026 上半年 Web3 安全报告,系统拆解四类主流加密诈骗的攻击逻辑,介绍链上追踪技术原理,并搭建一套可落地的全链路防御体系。
一、AI 深伪诈骗:黑产低成本打造可信伪装,定向收割高价值目标
AI 深伪是 2026 年增长最快的加密诈骗类型,区别于往年广撒网式骗局,黑产转向精准打击高净值钱包持有者。攻击者利用大模型克隆项目创始人、交易所客服、行业 KOL 的声音、面部影像,制作高度逼真的视频通话素材,通过 Zoom、Teams、Telegram 发起会议邀约,诱导受害者操作钱包。
典型攻击流程分为三步:首先通过爬虫、社工收集目标用户社交账号、钱包持仓信息,完成用户画像;其次利用 AI 生成定制化视频、语音,伪装成项目官方人员,以资产解锁、空投申领、合约安全核验为理由;最后引导受害者打开钓鱼网站,连接钱包、签署授权。知名黑客组织 BlueNoroff 在 2026 年持续使用该模式,针对加密机构与大额持币用户实施定向攻击,不少受害者在视频通话中,误认为对面是真实项目负责人,进而泄露钱包权限。
AI 深伪诈骗的核心难点在于识别门槛变高。早年伪造视频存在明显画面卡顿、音色失真,2026 年轻量化 AI 工具可以在数分钟内生成流畅的虚拟人像视频,普通用户肉眼很难分辨真伪。同时黑产利用大模型自动适配不同国家语言,根据目标的聊天记录调整话术,大幅提升信任度。Chainalysis 数据显示,AI 加持的诈骗案件单笔损失远高于传统骗局,黑产不再追求海量小额受害者,而是瞄准少数高价值钱包,实施精准收割。
 aafbc0c85cf8f5d523ade255325a9ca.webp
二、社交工程诈骗:基于信任构建的长期骗局,渗透社群生态
社交工程是所有加密诈骗的底层载体,AI 的普及进一步放大了社工攻击威力。2026 年主流社交工程场景包括账号劫持、社群冒充、恋爱投资骗局。攻击者盗取项目 Discord、X、Telegram 管理员账号,发布虚假空投、代币迁移公告,附带高仿网站链接;或者在社交平台塑造人设,以共同投资、技术交流建立长期信任,逐步引导用户参与所谓高收益的加密资产项目。
地址投毒是 2026 年社工衍生的隐蔽攻击手段。攻击者向目标钱包发送小额转账,交易记录内的收款地址字符与用户常用地址高度相似。用户后续复制历史交易内的地址转账,误将资金转入攻击者钱包。这类骗局隐蔽性极强,资金转出后几乎无法追回。
社交工程诈骗利用人性弱点,而非代码漏洞。很多受害者清楚钓鱼网站风险,但在长期沟通、熟人式交流中放松警惕。诈骗团伙会刻意制造紧迫感,例如 “限时申领、账户即将冻结、仅 24 小时操作窗口期”,逼迫用户在没有充分核验的情况下,直接连接钱包签署交易。这类骗局的识别难点在于,攻击者本身不直接攻击合约,而是欺骗用户主动授权,传统合约审计无法抵御此类风险。
三、授权钓鱼:Web3 最高发资产失窃渠道,EIP-7702 成为新攻击入口
授权钓鱼依然是 2026 年资产被盗的首要方式,超过 710 亿美元资产在上半年因恶意授权被盗。很多用户存在认知误区:连接钱包只是查询资产,签署授权只是简单确认,殊不知一旦签署无限授权,攻击者可以在任意时间转移钱包内代币,无需用户二次确认。
攻击逻辑:攻击者搭建高仿 DApp 页面,伪装成空投、质押、NFT 铸造、钱包安全检测页面,诱导用户连接钱包并签署 setApprovalForAll、Permit2 或者 EIP-7702 委托授权。EIP-7702 账户抽象升级在 2026 年带来全新风险,签署恶意委托后,攻击者合约可以接管钱包执行交易,90% 的 EIP-7702 委托签名请求都属于恶意诈骗,单起案件最高损失可达 154 万美元。
授权钓鱼最容易被忽略的风险点:授权权限长期有效,不会自动过期。用户在几个月前访问钓鱼网站签署授权,当时资产未被盗,攻击者会等待市场热度较高、用户存入大额资产之后,批量划转代币。很多受害者在资产被盗后,才发现早已授予陌生合约无限资产转移权限。
四、链上追踪技术:攻防博弈,链上取证与资金溯源机制
区块链交易永久可查、地址行为可聚类,链上追踪技术成为打击加密诈骗的核心工具,同时黑产也在不断升级资金混淆手段。安全机构通过链上浏览器、资金聚类算法、地址标签库,识别诈骗地址、资金归集路径,追踪跨链资金流转。AI 模型可以自动分析交易行为,识别金字塔返利、团伙批量钱包、资金混洗模式,快速标记高危地址。
诈骗分子的反追踪手段同步迭代,使用多钱包拆分资金、跨链桥跳转、混币工具打散资金链路,增加溯源难度。但链上追踪并非万能,一旦资金完成多层拆分、跨链转移,资产追回成功率极低,2026 年各类加密诈骗资金平均追回率不足 3%。因此防御优先级远高于事后溯源。
链上追踪更多用于案件取证、司法冻结,而普通用户不能寄希望于被盗之后依靠链上追踪找回资产,前置风险拦截才是核心策略。
五、分层防御体系:个人用户全链路风控方案
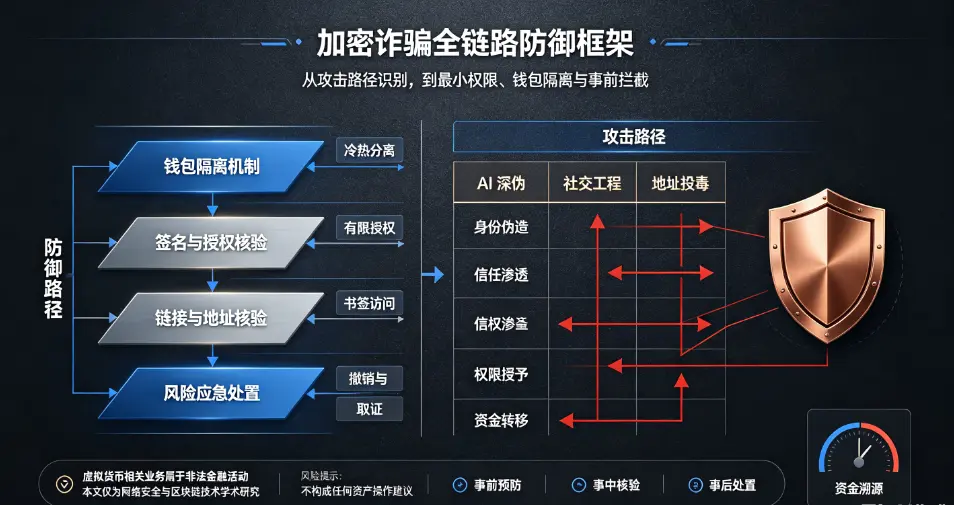
结合 2026 年黑产攻击特征,搭建四层防御框架,覆盖事前预防、事中核验、事后处置。
第一,钱包隔离机制。严格拆分钱包,冷钱包用于长期大额资产存储;热钱包分为交互钱包与交易钱包,空投、社群活动、陌生 DApp 交互,仅使用低余额隔离钱包,不和存放大额资产的钱包混用。助记词离线手写保存,禁止截图、存云盘、聊天软件。
第二,签名与授权核验规则。任何签名操作前,完整核验合约地址、授权额度、授权有效期,拒绝无限授权。定期使用授权管理工具,批量撤销过期、陌生合约授权。遇到 EIP-7702 委托签名请求,默认判定为高危,非深度理解不签署。拒绝任何 “需要发送代币验证身份” 的空投活动,正规项目不会要求用户预先转账。
第三,链接与地址核验。所有 DApp 使用浏览器书签进入,不点击社交广告、私信内链接;转账必须完整核对全部地址字符,不能仅校验首尾几位,大额转账前先小额测试转账。警惕 AI 生成的视频、语音通话,任何自称官方客服的人员,私下联系要求连接钱包,一律判定为诈骗。
第四,风险应急处置。一旦误签恶意授权,第一时间撤销合约权限,断开网络,转移剩余资产;留存网页截图、交易哈希、聊天记录,作为取证材料。同时持续关注钱包地址标签,若收到来自高危地址的转账,立刻标记,不再向该地址转出资金。
六、总结:加密诈骗攻防持续升级,安全意识是第一道防线
2026 年 AI 大幅降低诈骗制作成本,黑产从批量撒网转向精准定向攻击,AI 深伪、社交工程、授权钓鱼相互组合,形成复合型诈骗链路。很多骗局不再依靠粗糙话术,而是以逼真音视频、复刻官网、专业技术叙事获取信任,经验丰富的参与者同样面临巨大风险。
链上追踪技术可以完成资金溯源、地址标记,但其本质是事后取证手段,资产追回成功率极低。对于用户而言,核心防护思路是最小权限原则,钱包隔离、严控授权、拒绝陌生链接,从源头切断攻击入口。
国内监管立场清晰,虚拟货币相关业务属于非法金融活动,不存在安全的交易渠道。所有加密资产交易不受法律保护,一旦遭遇诈骗,资金追回难度极大。理性认识新型诈骗手段,拒绝高收益暴富叙事,远离虚拟货币交易,才是规避此类风险最根本的方式。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表