
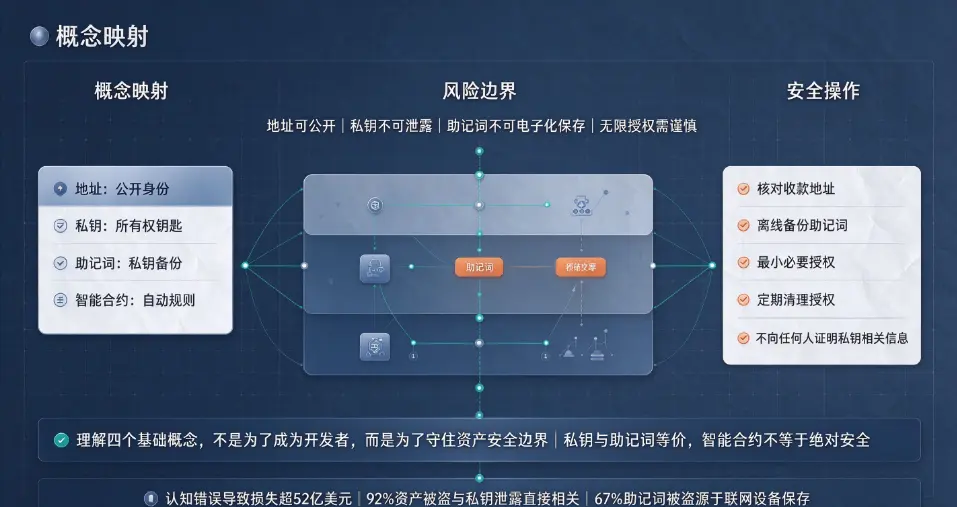
2026年全球加密钱包的累计注册用户总量已经突破14亿,区块链技术的大众普及度达到了前所未有的高度。但行业最新的链上安全调研数据显示,68%的普通加密用户对钱包地址、私钥、助记词、智能合约这四大区块链核心基础概念的理解依然存在严重误区,很多用户把助记词随便存在手机相册里、完全不理解智能合约授权的风险,每年因为这类基础概念认知错误导致的用户资产损失超过52亿美元,占全年加密安全总损失的28%。
很多区块链入门科普内容,只是简单给你罗列四个概念的表层定义,完全没有讲清楚它们之间的底层逻辑关联、真实运作机制、普通用户最容易踩中的认知误区,新手看完之后依然一知半解,在实际操作过程中很容易因为理解错误造成资产损失。本次基于2026年最新的区块链底层技术实测数据,从底层技术原理、真实运作机制、用户高频认知误区、安全实操要点四大维度,深度拆解四大核心基础概念,帮普通用户建立准确的区块链基础认知,从根源上避开因为概念误解导致的资产安全风险。
 51ba12ccb07e27ca5ab37b4721544c7.webp
钱包地址:链上资产的公开“收款门牌号”
绝大多数新手对钱包地址的第一认知,就是一个用来接收加密资产的长字符串,这是完全正确的表层认知,但绝大多数人不知道钱包地址的底层生成逻辑,以及它背后的安全特性。
从底层技术原理来看,钱包地址本质上是非对称加密算法的公钥,经过SHA-256哈希运算之后,再做一次RIPEMD-160哈希压缩,最后生成的一串固定长度的字符串。不同公链的地址格式略有区别,比如BTC地址以数字1或者bc1开头,ETH地址以0x开头,本质上它们的生成逻辑是完全一致的,都是公钥经过两次哈希运算之后的压缩结果。
钱包地址的核心特性是完全公开的,你可以把自己的钱包地址完全公开给任何人,这个行为本身没有任何安全风险,它就相当于你家的门牌号,别人知道你家门牌号,只能往你家里寄东西,不可能直接打开你家的门把里面的资产拿走。很多新手的高频认知误区是,以为公开自己的钱包地址会泄露自己的个人隐私,导致资产被盗,实际上完全不是这样,单纯的公开钱包地址,不会泄露任何和你私钥相关的信息,完全没有安全风险。
2026年行业最新的链上数据分析技术已经非常成熟,通过钱包地址的链上交易行为标签,已经可以精准识别出大量地址的关联特征,所以你公开钱包地址的时候,需要注意的核心隐私风险,不是资产被盗,而是不要把你的真实个人身份信息和你的公开钱包地址做关联,避免别人通过链上交易数据溯源出你的个人资产情况。普通用户的安全实操要点非常简单:你可以放心把钱包地址发给别人用来收币,不需要有任何安全顾虑,只要不同时泄露你的私钥相关信息,就不会出现任何资产安全问题。
私钥:掌控链上资产所有权的唯一“万能钥匙”
私钥是整个区块链加密体系的核心,也是用户掌控自己链上资产所有权的唯一凭证,从底层技术原理来看,私钥本质上是一个完全随机生成的256位二进制数字,这个数字的取值范围覆盖了2的256次方种可能性,这个数字的总量比整个宇宙里所有原子的数量还要多,从数学概率上来说,不可能有两个人随机生成出完全相同的私钥,也不可能通过暴力破解的方式算出别人的私钥。
你拥有了一个地址对应的私钥,你就100%拥有了这个地址里所有链上资产的全部所有权,你可以任意支配这个地址里的所有资产,不需要经过任何第三方的同意。反过来,如果你丢失了自己的私钥,没有任何中心化机构、任何项目方可以帮你找回私钥,你的地址里的所有资产就会永远被冻结在链上,再也不可能被任何人动用,相当于永久消失了。
普通用户的高频认知误区有两个:第一个误区是,很多用户以为自己把资产存在交易所账户里,自己就拥有了对应的私钥,实际上完全不是,你存在中心化交易所里的资产,对应的私钥完全由交易所掌控,你看到的账户里的数字,只是交易所后台给你开的一张欠条,你根本不掌控私钥,也就不真正拥有这些资产的所有权,交易所如果跑路、被盗,你的资产就会直接损失,这就是加密行业里常说的“Not Your Keys, Not Your Coins”的核心含义。第二个误区是,很多用户以为私钥就是一串很长的十六进制字符串,必须以这种格式保存,实际上私钥可以通过不同的编码方式,转换成不同的表现形式,WIF格式私钥、助记词、Keystore文件,本质上全部是同一个私钥的不同编码表现形式,它们之间可以互相转换,泄露其中任何一个,就等于直接泄露了你的私钥。
2026年的实测安全数据显示,92%的普通用户的资产被盗事件,直接原因就是私钥泄露,黑客通过社工库、恶意钓鱼软件、用户自己的不当保存行为,拿到了用户的私钥,直接转走资产。普通用户的安全实操要点非常明确:永远不要把自己的私钥以任何形式告诉任何人,永远不要把私钥的明文存在联网的手机、电脑里,必须用完全离线的物理介质多重备份,只要私钥不泄露,你的链上资产从数学原理层面就是绝对安全的。
助记词:为了降低私钥记忆难度设计的人性化编码方案
助记词是2013年BIP39标准推出之后,成为全球通用的私钥人性化表现形式,它的底层逻辑非常简单:把私钥对应的256位随机二进制数字,按照每11位一组进行拆分,每一组数字对应一个固定的英文单词,最后生成12个或者24个完全随机的英文单词,这一串单词就是助记词。
助记词的核心设计目的,就是为了解决普通用户记忆私钥的难度问题,原来的私钥是一串64位的十六进制乱码,普通人根本不可能记住,很容易在抄写备份的时候写错字符,而转换成12个或者24个有具体含义的单词之后,用户抄写备份的错误率直接下降了90%以上,极大地降低了用户备份私钥的门槛。助记词和私钥是100%等价的,泄露了助记词,就等于直接泄露了你的私钥,黑客拿到你的助记词之后,可以直接导入任何一个加密钱包,转走你助记词派生出来的所有地址里的全部资产。
普通用户的高频认知误区非常多:很多用户以为助记词只是用来恢复钱包的“备用信息”,平时用不到,就随便把助记词截图存在手机相册里,甚至直接拍照发到云盘里,这是最致命的安全操作,2026年全年因为助记词截图存在联网设备里导致的资产被盗,占所有私钥泄露类被盗事件的67%。还有很多用户以为自己只泄露了助记词里的几个单词,不会有安全风险,实际上黑客现在已经有成熟的助记词暴力破解工具,只要你泄露了12个助记词里的6个以上单词,黑客就可以在几个小时之内,通过算力暴力破解出完整的助记词,转走你的全部资产。还有一个极其常见的误区,很多新手以为助记词可以自己随便选几个熟悉的单词,比如用自己家人的生日、名字组成助记词,这是完全错误的,助记词必须是钱包完全随机生成的,自己选的助记词熵值极低,很容易被黑客破解,资产被盗的风险极高。
普通用户的安全实操要点非常清晰:助记词生成的那一刻,你就用完全离线的物理介质,在纸上工整抄写至少2份,分别放在不同的安全物理位置,绝对不要把助记词的任何电子版本存在任何联网的设备里,绝对不要向任何人泄露助记词里的任何一个单词,这是你资产安全的最后一道防线。
智能合约:部署在链上的自动执行“数字契约”
智能合约的概念最早在1994年就被密码学家尼克·萨博提出,2015年以太坊主网上线之后,智能合约才真正在区块链上实现了大规模落地。从底层技术原理来看,智能合约本质上是一段部署在区块链上的程序代码,它内置了提前约定好的触发条件和执行逻辑,当外部交易满足预设的触发条件时,这段代码就会自动执行,完全不需要任何第三方的干预,整个执行过程完全公开透明,执行结果不可篡改,也不可能被任何人阻止。
智能合约的核心价值,是在完全没有信任基础的两个陌生人之间,不需要任何中心化的中介机构,就可以完成可信的交易和协作。比如你和一个完全陌生的人做一笔资产交易,你们可以把交易规则写成智能合约部署在链上,双方各自把资产打入智能合约地址,当预设的条件全部满足之后,智能合约自动把资产分配给对应的双方,完全不需要第三方交易所、中介机构作为信任背书,从根本上重构了陌生人之间的协作模式。
普通用户的高频认知误区,是很多用户以为所有部署在链上的智能合约,都是绝对安全可靠的,实际上完全不是,智能合约只是一段自动执行的代码,它本身没有任何“正义性”,如果这段代码的逻辑本身就是恶意的,它就会自动执行恶意操作。2026年最常见的智能合约诈骗套路,就是骗子诱导用户给恶意智能合约授予无限授权,用户点击授权之后,恶意智能合约可以直接转走你钱包里所有的对应币种的资产,整个过程完全自动执行,你根本没有办法阻止。很多用户以为自己只是点了一下“授权确认”,没有进行任何转账操作,资产就不应该被盗,实际上你授予恶意合约无限授权的那一刻,就等于把你钱包里所有对应资产的支配权完全交给了这个恶意合约,合约可以随时自动转走你的资产。
普通用户的安全实操要点是,任何陌生的智能合约授权操作,一定要仔细核对授权页面里的授权额度,绝对不要随便授予“无限授权”权限,只授予当前交易需要的最小额度,同时定期去链上授权管理平台,清理你钱包里已经过期的无用授权,避免恶意合约随时转走你的资产。
2026年区块链技术已经逐步走向大规模大众普及,所有链上资产的安全根基,都建立在这四个最基础的核心概念之上,建立准确的基础认知,理解它们的底层逻辑和安全边界,是每一个加密用户最基础的必修课,从根源上避开绝大多数因为认知错误导致的资产损失。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表