
2026年全球USDT的月度流通总规模已经突破1800亿美元,USDT作为全球流动性最强的稳定币,已经成为链上资产流通的核心结算媒介。但行业最新的链上安全厂商全量监测数据显示,全年针对USDT用户的各类诈骗事件总涉案金额超过17.3亿美元,国内普通用户的USDT资产被盗案件同比2025年增长89%,68%的受害者都曾遭遇过钓鱼授权、假客服、承兑洗钱牵连这三类最高发的骗局,大量新手因为完全不了解最新的攻击套路,一次简单的操作就导致全部USDT资产被盗,甚至还牵连到自己的银行卡被冻结,承担不必要的法律风险。
绝大多数USDT资产损失事件,根本不是黑客技术多么高超,而是用户完全不了解2026年最新的攻击套路,跳过了最基础的地址核验步骤,对风险防范的认知还停留在几年前的旧经验里,最后才给了骗子可乘之机。本文基于2026年最新的一线链上安全监测数据,系统拆解当前最高发的USDT诈骗套路,给出普通人零门槛可落地的全链路安全防护体系,从根源上避开几乎所有的资产损失陷阱。
 64aaf620e238a2014d0b3cdc727abb0.webp
2026年最高发的6类USDT新型骗局拆解
传统的“空投领币”“高收益理财”这类老套骗局已经被大量用户熟知,2026年骗子的攻击套路已经全面迭代升级,大量新型骗局的迷惑性极强,很多有多年链上经验的老用户都容易中招。
第一类是“剪贴板病毒+假跳转”组合攻击,这是2026年发案率最高的USDT盗窃类骗局,全年监测到的相关攻击事件超过32万起,占到所有USDT盗窃案件的41%。骗子把木马病毒隐藏在盗版影视APP、破解工具、资源下载网站里,用户一旦安装运行,木马就会在后台静默监控用户的剪贴板,只要用户复制任何USDT地址,木马会在1毫秒之内自动把剪贴板里的真实地址,替换成骗子的诈骗地址,你肉眼看地址的前几位和后几位好像都没问题,实际上已经被完全替换,你直接发起转账之后,USDT就会直接转到骗子的地址里,几乎不可能找回。很多受害者事后复盘,完全想不通自己明明复制了正确地址,为什么转账之后资产就不见了,根本不知道自己的电脑或者手机里已经中了木马。
第二类是“无限授权钓鱼”新型骗局,这类骗局的损失金额是所有骗局里最高的,单起案件平均涉案USDT超过1200枚。骗子伪装成热门项目的官方活动页面,比如“新链头矿领取”“交易所资产迁移”“钱包版本升级”,诱导用户连接自己的钱包,弹出授权页面的时候,默认把授权额度设置成“无限”,很多用户根本不仔细看授权页面上的内容,直接点击确认签名,签名完成之后,骗子的合约就拥有了无上限划转你钱包里所有USDT的权限,不需要你再做任何操作,几分钟之内就会把你钱包里的所有USDT全部转走。2026年全年有超过11万用户因为这类无限授权骗局损失资产,很多人直到打开钱包发现余额为零,才反应过来自己中招了。
第三类是“假客服远程协助”骗局,骗子通过社群私信、平台评论区留言,伪装成交易所、钱包官方的客服,以“你的账户触发风控需要解锁”“你的USDT交易异常需要核验”为理由,诱导用户下载远程桌面控制软件,你一旦同意对方远程控制你的电脑,骗子就可以直接操作你的钱包,把所有USDT全部转到自己的地址里,全程你根本来不及反应。这类骗局针对新手用户的成功率超过60%,大量用户因为完全不了解平台的官方客服渠道,很容易就相信了骗子的身份。
第四类是“承兑黑钱牵连”骗局,很多用户以为自己只是普通的USDT承兑交易,完全不知道对方转给你的法币资金,来自电信诈骗、网络赌博的上游赃款,你收到这笔资金之后,你的银行卡立刻就会被警方冻结,严重的还会被以“帮信罪”立案调查。2026年国内司法裁判口径已经完全统一,哪怕你只是偶尔做几单USDT承兑,只要流水中混入一笔赃款,就可能被推定“明知资金来源违法”,承担对应的刑事责任,全年有超过7000名普通用户因为这类承兑交易牵连案件,最高获利仅3800元就被判处有期徒刑一年七个月。
第五类是“假USDT充值”狸猫换太子骗局,骗子在一些小众的非官方交易平台,发行同名的假USDT代币,用户充值的时候,以为自己买的是真正的泰达公司发行的USDT,实际上买到的是骗子自己发行的空气币,根本没有任何流通价值,等用户反应过来的时候,平台已经直接跑路,所有资金全部损失。这类骗局在2026年下沉市场的发案率极高,大量新手用户根本不会去核对代币的合约地址,很容易就中招。
第六类是“助记词钓鱼收集”骗局,骗子伪装成“钱包升级活动”“空投资格核验”,诱导用户在第三方网站里输入自己钱包的12个助记词,你一旦把助记词完整输入进去,骗子立刻就可以用这套助记词导入你的钱包,把里面所有的USDT全部转走。这类骗局是最原始但也是成功率最高的骗局,2026年依然有大量用户中招,全年监测到超过8万起相关事件。
三层级USDT地址核验体系,从根源上避免90%的转账失误
大量用户转账USDT出现资产损失,本质上都是跳过了最基础的地址核验步骤,你只需要严格执行一套标准化的三层级地址核验体系,就可以从根源上避免90%以上的转账操作失误。
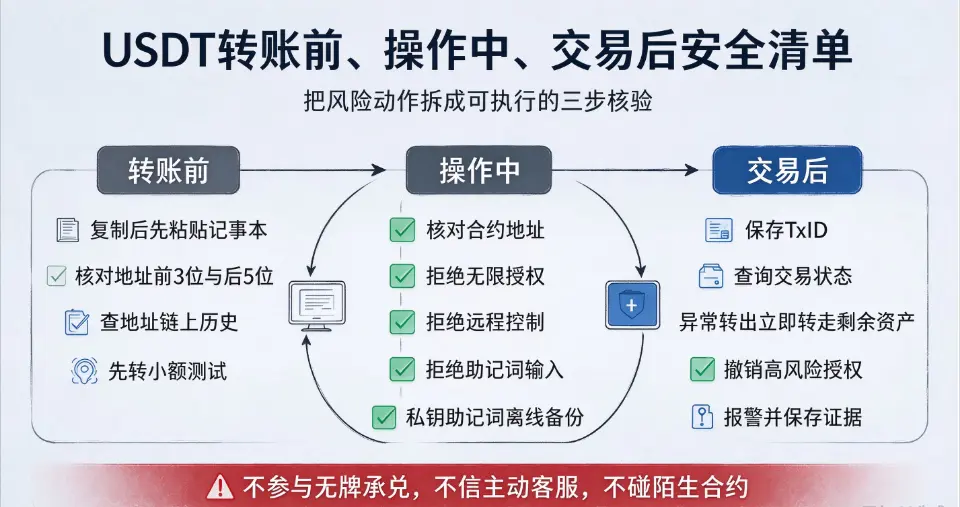
第一层,剪贴板核验,你复制完USDT地址之后,绝对不要直接粘贴就转账,你先手动在记事本里粘贴一遍,逐字核对地址的前3位和后5位字符,确认和你预期的地址完全一致,再继续操作,哪怕剪贴板被木马替换,你也可以第一时间发现地址异常,不会直接转账。2026年链上安全厂商的实测数据显示,只要你执行这一步简单操作,就可以100%防御剪贴板病毒替换地址的攻击。
第二层,网络与合约核验,你确认地址格式正确之后,先打开对应公链的官方区块链浏览器,把地址粘贴进去,查看这个地址的历史交易记录,如果这个地址是骗子的新地址,历史交易记录为空,你就要高度警惕,先转一笔极小金额的测试USDT,确认小额转账可以正常到账,再转剩下的大额资金。如果你是在DEX交易所里操作USDT,一定要去泰达公司官方网站,核对当前公链上USDT的官方合约地址,确认你要交互的代币合约和官方地址完全一致,绝对不要直接点击陌生链接里的代币合约,避免买到假USDT。
第三层,交易哈希核验,你发起转账之后,立刻把生成的交易哈希TxID复制下来,在区块链浏览器里查询交易状态,确认接收地址和你预期的地址完全一致,没有任何字符错误,一旦发现地址填错,立刻在钱包支持的情况下用更高的Gas费覆盖取消这笔交易,避免资产转到错误地址无法找回。
这套三层级核验体系,完全不需要任何复杂的技术能力,普通新手只需要花30秒时间操作,就可以从根源上避免90%以上的转账操作失误,投入产出比极高。
全链路风险防范要点,覆盖从钱包使用到交易完成的全流程
除了地址核验之外,你还要建立覆盖钱包使用、授权操作、交易全流程的完整风险防范体系,才能彻底把所有的USDT安全风险全部堵死。
第一,钱包私钥和助记词的安全防护是绝对底线,绝对不要把助记词拍照、存云盘、输入任何联网的软件里,直接手抄在金属助记词板上,分两个不同的物理地点存放,绝对不要用别人发给你的“预生成助记词”钱包,这类钱包的私钥从一开始就已经被骗子掌控,你存进去的所有USDT都会被瞬间转走。同一套助记词绝对不要同时导入热钱包和冷钱包,只要助记词在联网设备上出现过,你的冷钱包的“冷”属性就已经名存实亡。
第二,定期清理钱包的历史授权,每个月你都要用Revoke类的可信链上工具,查看你钱包里所有已经授权的USDT合约,把陌生的、不再使用的、授权额度是无限的合约全部撤销,避免这些合约被黑客利用,偷偷转走你钱包里的USDT。2026年大量用户钱包被盗,根本不是中了木马,而是半年前点击过一个钓鱼链接,授权了无限额度,后续骗子随时可以转走资产,你根本毫无察觉。
第三,绝对不要参与任何无牌的场外USDT承兑交易,不要为了一点手续费就帮陌生用户兑换USDT,哪怕你只是偶尔做几单,只要流水中混入一笔赃款,你就可能面临银行卡冻结、甚至刑事追责的严重风险,所有涉及法币兑换USDT的操作,都要严格遵守国家相关法律法规,不要触碰非法金融活动的红线。
第四,绝对不要相信任何主动私信你的“官方客服”,所有正规平台的官方客服,绝对不会主动私信联系用户,更不会以任何理由要求你提供助记词、私钥,或者让你下载远程控制软件,只要有人主动私信你自称客服,100%是骗子,直接拉黑举报即可。
第五,你的大额长期持有的USDT,一定要放在完全离线的硬件冷钱包里,助记词物理备份,和所有联网环境完全隔离,日常高频操作的小额USDT,单独放在一个独立的热钱包里,和存放大额资产的钱包完全隔离,哪怕这个热钱包不小心中招被盗,最多也就损失总资产的5%,完全不会伤到你的核心仓位。
第六,一旦发现你的USDT异常转出,第一时间不要慌,立刻撤销所有钱包里的高风险授权,把剩下的所有剩余资产,全部转移到一个全新的、完全干净的新钱包地址里,避免剩余资产也被转走,同时保存好所有的交易哈希和相关证据,立刻向当地公安机关报案,不要相信任何所谓的“链上资产追回团队”,这些人99%都是二次诈骗的骗子,你给他们转钱之后,只会遭受第二次损失。
站在2026年的行业节点来看,USDT的安全使用,本质上是一套严谨的操作习惯体系,绝大多数的资产损失,都不是什么不可抗拒的技术攻击,而是用户跳过了最基础的安全步骤,贪图小便宜、轻信陌生信息导致的低级失误。你只要严格执行这套全链路安全防护体系,就可以避开96%以上的安全风险,让你的USDT资产始终处于安全可控的状态。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表