很多区块链新手踩坑的根源,不是技术难度过高,而是学习顺序本末倒置。刚接触就去研究项目、代币收益,把营销叙事当成技术本质,完全忽略链上操作的底层规则。根据 Beosin 2026 上半年 Web3 安全态势报告,上半年全球链上安全事件总损失约 13.9 亿美元,个人用户被盗案例中,超过 75% 并非合约漏洞,而是用户看不懂签名权限、随意泄露助记词这类人为操作失误。
本文提出的核心思路,就是用第一性原理学习区块链:抛开所有宣传话术,只保留三条不可推翻的底层公理。第一,私钥等同于账户资产控制权;第二,任何账本状态变更,都需要全网节点验证;第三,每一次签名,都是用户对外授予操作权限。整条学习路线围绕三条公理搭建,先建立底层判断逻辑,再动手实操,这也是本路线和市面上普通入门教程最大的创新点。
一、底层认知筑基:用第一性原理看懂钱包、私钥与助记词
绝大多数新手存在一个根本性误解:区块链钱包用来存放代币。事实上,代币记录在公链分布式账本上,钱包本身并不存储资产。钱包只是一套密钥管理工具,用来生成密钥、发起数字签名,APP 只是可视化交互界面。这一条概念,是所有链上安全的起点。
钱包分为托管钱包和非托管钱包。托管钱包由平台保管私钥,用户仅使用账号密码登录,上手简单,但资产控制权交由平台,一旦平台风控、停运,用户资产会受到限制。非托管钱包,私钥由用户自行保管,掌握完整账户权限,但安全责任完全由用户承担。结合 2026 年安全事件的经验,普通用户选型应当遵循最小风险原则:小额日常交互使用热钱包,大额资产选择硬件冷钱包,两套助记词严格隔离,绝不混用。
私钥本质是一串随机大数,依靠椭圆曲线密码算法,推导出公钥与钱包收款地址。助记词只是私钥的人类可读转化形式,12 词或 24 词助记词等价于私钥。很多新手习惯截图保存助记词,上传云盘或者存在手机相册。从第一性原理来看,任何人拿到完整助记词,不需要设备密码,就能在任意钱包恢复账户,转移全部资产。2026 年大量社会工程学诈骗,骗子伪装官方客服,诱导用户口述助记词盗取资产,这类案件占个人钱包被盗案件接近四成。
实操层面,新手第一步不要直接上主网,优先在测试网创建钱包,练习备份流程。助记词必须手写纸质备份,多份异地存放,禁止拍照、截图;抄写完成后核对单词顺序,一旦顺序错乱,资产将永久无法找回。2026 年硬件钱包爆出随机数漏洞事件也提醒学习者,离线硬件设备不等于绝对安全,硬件固件漏洞同样存在密钥被推算的风险,不能盲目迷信冷钱包绝对安全。
 99078194226aea9ba39b825b681f2f1.webp
二、Gas 底层逻辑:链上记账资源成本,不是平台手续费
Gas 是区块链新手最容易混淆的概念。很多用户误以为 Gas 交给钱包服务商,实际 Gas 是付给网络验证节点的资源报酬。节点执行交易、修改账本状态需要消耗算力,Gas 就是这套计算资源的定价单位。以太坊 EIP1559 升级后,Gas 费用拆分为基础费和小费,基础费由协议动态调整,拥堵时上涨,空闲时段下降,基础费会被销毁,小费用于激励验证节点。总费用由实际 Gas 消耗量、基础费、小费共同决定。
2026 年 Layer2 生态持续普及,不同网络 Gas 成本差距巨大。以太坊主网转账成本偏高,Base、Arbitrum 等二层网络基础转账消耗大幅降低。新手两类高频踩坑:Gas 上限设置过低,交易卡在内存池无法打包,即便交易失败,部分基础 Gas 依旧会被扣除;网络低拥堵时段设置过高 Gas 小费,造成不必要的资金浪费。
Gas 的第一性原理:不存在免费的账本状态变更。转账、代币授权、合约交互,只要修改链上数据,就需要消耗 Gas。而 2026 年钓鱼攻击大量使用的 EIP-712 链下签名,页面弹窗标注 “账户验证、身份核验”,无需即时支付 Gas,但签名本身授予合约转移资产的权限,是今年最主流的诈骗手段之一。用户忽略签名详情,一键确认签名,资产会被合约批量划转,整个过程用户不会收到 Gas 扣费提醒,隐蔽性极强。
实操建议:每次交互前,在区块浏览器查询实时 Gas 基准;小额交易选择低拥堵时段;定期批量检查并撤销闲置代币授权,减少合约权限暴露风险。
三、分层学习路线:从原理、测试网到主网最小实践
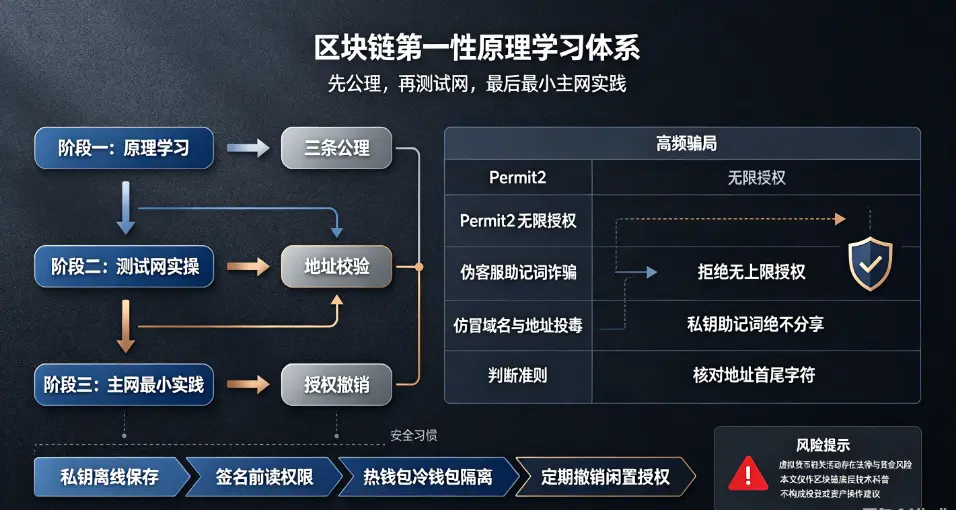
这套路线摒弃直接上手主网的激进方式,分为三个阶段,全程使用第一性原理校验每一步操作,整体周期推荐 6 至 8 周,每周投入 4 到 6 小时。
阶段一:原理学习,为期 2 周。吃透三条底层公理,弄懂地址、私钥、签名、Gas 基础概念,阅读比特币白皮书基础章节,理解分布式账本不可篡改的底层逻辑。这个阶段不创建任何主网钱包,训练自己的判断习惯:遇到任何交互弹窗,先思考这个操作会授予对方什么权限。
阶段二:测试网实操,为期 3 周。下载非托管钱包,在测试网申领测试代币,练习转账、基础合约交互,熟练使用区块浏览器查询交易日志、授权记录。重点训练地址校验习惯,警惕地址投毒攻击。地址投毒在 2026 年自动化攻击中非常普遍,黑客向目标钱包转入小额垃圾交易,在交易记录中插入字符高度近似的仿冒地址,新手后续直接复制历史记录内的地址转账,资产直接转入黑客账户。
阶段三:主网最小实践,为期 2 至 3 周。只用极小金额进行主网实操,建立个人安全清单,严格分离热钱包与冷钱包。熟练使用授权查询工具,一键撤销长期闲置合约授权;养成阅读签名弹窗的习惯,任何签名请求,仔细核对授权对象与授权额度。
四、2026 高频骗局拆解:依靠第一性原理建立防骗体系
所有区块链骗局的底层逻辑,都是诱导用户违背安全公理。结合 2026 上半年链上安全案例,梳理三类破坏力最高的攻击,提炼统一判断标准。
第一类,Permit2 无限授权钓鱼,也是当前危害最大的攻击。钓鱼网站伪装成项目空投、DApp 升级页面,连接钱包后请求签名,页面文字刻意弱化风险,后台申请 Permit2 批量无限授权。按照第一性原理判断:空投、身份核验,完全不需要授予合约无上限划转代币的权限,凡是要求全部资产授权的签名请求,直接拒绝。部分 Permit2 签名有效期长达数年,即便用户当下没有资产,后续转入资产也会被黑客随时划转,这类案件在 2026 上半年持续高发。
第二类,伪客服社群诈骗。骗子伪装钱包技术人员、项目官方客服,私信告知用户账户异常,诱导用户导出私钥、输入助记词恢复钱包。底层准则:正规官方人员永远不会索要助记词、私钥,只要对方提出相关要求,100% 是骗局。2026 年 AI 语音克隆技术普及,骗子甚至可以模拟官方人员语音通话,进一步提升迷惑性。
第三类,仿冒域名 + 地址投毒。攻击者投放搜索引擎广告、社群链接搭建高仿网站,域名仅相差单个字母。应对原则:常用 DApp 手动添加书签,绝不通过私信链接、搜索广告进入网站;复制收款地址之后,人工核对首尾 4 位字符,不要直接从钱包交易记录复制地址。
五、路线总结与长期安全习惯
很多新手学习区块链,陷入两种极端:要么沉迷寻找高收益机会,忽视安全;要么死磕密码学论文,迟迟无法上手实操。这套第一性原理入门路线,平衡原理理解与实操训练,学习重心不是快速参与各类项目,而是建立独立判断能力。
区块链的安全防护,本质不是依赖工具或者平台,而是守住底层公理:私钥自主保管绝不分享;每一次签名都代表资产授权,确认前仔细阅读;链上任何状态变更都存在成本,不存在零风险的高收益项目。
2026 年链上攻击手段持续迭代,AI 辅助生成钓鱼页面、语音诈骗,攻击伪装越来越逼真。持续学习、定期检查合约授权、隔离钱包资产,坚持最小权限原则,才是普通用户最有效的防护手段。区块链技术本身是中立的,只有读懂底层规则,才能避开层出不穷的骗局,理性看待这项技术,不被市场营销叙事裹挟。
来源:
互联网
本文观点不代表区块经立场,不承担法律责任,文章及观点也不构成任何投资意见。
评论列表